
SmarterMail ‘Auth Bypass’ Boşluğu Yamaqdan Cəmi İki Gün Sonra Aktiv İstismara Məruz Qalıb
 13rose
2 min read
Giriş
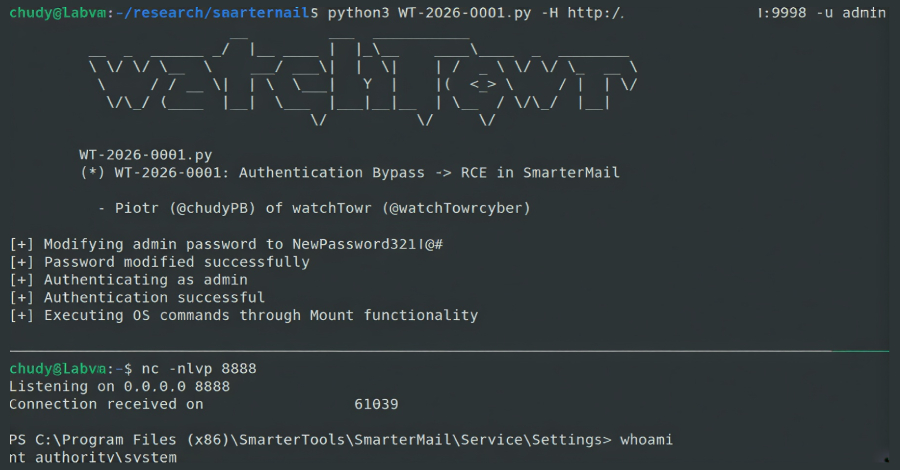
SmarterTools SmarterMail e-poçt proqram təminatında aşkar edilmiş yeni təhlükəsizlik boşluğu, müvafiq patch buraxıldıqdan cəmi iki gün sonra aktiv olaraq istismar edilməyə başlanıb. Bu, təhlükəsizlik yamaqlarının dərhal tətbiq edilməsinin vacibliyini bir daha önə çəkir.
Boşluğun Detalları
Bu kritik zəiflik, hazırda heç bir rəsmi CVE (Common Vulnerabilities and Exposures) identifikatına malik olmasa da, kibertəhlükəsizlik şirkəti watchTowr Labs tərəfindən “WT-2026-0001” kodu ilə izlənilir. Mənbədə “Auth Bypass” kimi qeyd olunan bu boşluq, icazəsiz giriş imkanları yaradaraq sistemlərin təhlükəsizliyini risk altında qoyur.
Yamaq və Aşkarlanma
SmarterTools, bu təhlükəsizlik boşluğunu 15 yanvar 2026-cı il tarixində, Build 9511 nömrəli versiya ilə aradan qaldırıb. Zəifliyin aşkarlanması “exposure management” prinsiplərinə uyğun olaraq məsuliyyətli şəkildə həyata keçirilib ki, bu da proqram təminatı satıcısına boşluğu aradan qaldırmaq üçün vaxt verib. Lakin bu boşluğun yamaqdan cəmi iki gün sonra aktiv şəkildə Exploited edilməsi, rəqəmsal təhlükələrin sürətini və administratorların ayıq-sayıq olmasının vacibliyini göstərir.
Tövsiyələr və Nəticə
SmarterMail proqram təminatından istifadə edən təşkilatlara və şəxslərə, potensial zərərlərin qarşısını almaq üçün proqram təminatlarını dərhal SmarterTools tərəfindən buraxılmış ən son versiya olan Build 9511-ə yeniləmək tövsiyə olunur. Yamağın buraxılması ilə Exploit edilməsi arasında keçən qısa müddət, kibercinayətkarların yeni aşkar olunmuş zəifliklərdən nə qədər sürətli faydalanmağa çalışdığını bir daha sübut edir. Bu cür hadisələr sistem idarəçilərinin təhlükəsizlik yeniləmələrinə prioritet vermələrinin zəruriliyini vurğulayır.


