
Cross-site scripting (XSS) boşluğunun exploit edilməsi
 13rose
4 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Web pentest və web boşluqların tapılması başlığı altında XSS (Cross-site Scripting) boşluğunun haqqında məlumat, növləri və exploit edilməsi üzrə məlumat əldə edəcəyik.
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
Cross-site Scripting
XSS (Cross-site Scripting) – Hədəf saytın istifadəçi tərəfindən daxil edilən inputların düzgün sanitarizasiya edilməməsinə görə hədəf saytda javascript kodlarının icra edilməsi boşluğudur.Bizim gördüyümüz bir çox inputlarda bu boşluğun olub olmamasını yoxlamağımız məsləhətdir.Əgər siz bu haqda məlumatınız yoxdursa narahat olmağa dəyməz həmin boşluqları biz praktika edəcəyik.XSS boşluğunun iki əsas yayılmış növü vardır:
- Reflected XSS
- Stored XSS
Reflected XSS
Biz Reflected XSS boşluğunu bütün üsullarla daxil edə bilərik, həm inputlardan həm də URL üzərindən yerinə yetirilə bilər. Mutillidae veb tətbiqində Owasp 10 > A2 Cross-site scripting > Reflected (First Order) >DNS Lookup hissəsindənXSS boşluğunu istismar edə bilərik.Burada veb sayt ip adresindən DNS adını əldə edir. İP olaraq sizin router və ya cihazın ip adresini daxil edə bilərsiniz.
İP yazdıqdan sonra hədəf saytda sorğu nəticəsinin mətn formasında daxil olduğunu görə bilərik.
Əgər biz sorğumuzda hədəfə ip adresi deyildə javascript kodu injekt etməyə çalışsaq hədəfin XSS boşluğunu olduğunu görə bilərik.
Aşağıda qeyd etdiyim javascript kodunu input hissəsinə əlavə edək.
<script>alert("XAKER.AZ")</script>Əgər bu kodun işlədiyini yəni alert baş verdiyini gördünüzsə siz bütün javascipr kodlarını özünüz istədiyiniz kimi istifadə edə bilərsiniz.Kali Linux cihazında XSS boşluğunu istismar etmək üçün bütöv bir alət franwork vardır.(Browser Exploitation Framework, BeEF)
Lookup DNS kliklədikdən sonra alert ilə qarşılaşacayıq.
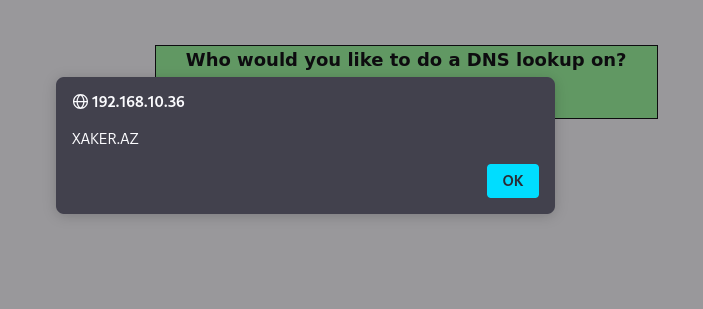
Bu hücumun istifadəçi tərəfinə təsir etmək üçün bu linki və ya səhifəyə hədəf istifadəçinin daxil olmasına nail olmaq lazımdır.İstifadəçi bu linkə daxil olduqdan sonra isə hədəf tərəfdə istədiyimizi yerinə yteirə bilərik.
Stored XSS
Stored XSS də Reflected XSS kimi javascript kodlarının icrası ilə baş verir. Bunun bir fərqli məqamı vardırki, Reflected XSS də icra edilən kod səhifədə vəya verilənlər bazasına yığılmır, Stored XSS isə yığılır. Reflected XSS boşluğu olan səhifəni istismar etdikdən sonra bunu userə göndərmək lazımdır.Stored XSS isə bunu səhifəyə yeritdikdən sonra linki göndərməyə ehtiyac yoxdur, çünki javascript kodu səhifədə yığılır.
Bu boşluğu praktikasını yerinə yetirmək üçün Owasp > A2 Cross-site Scripting > Persistent (Second Order) > Add to your blog hissəsindən istifadə edə bilərik.Bu səhifədə biz bloga məlumat əldə edə bilərikki buda Stored XSS boşluğu üçün şərait yaradır, yəni icra ediləcək javascript kodunu yığır.
Yenədə aşağıdakı kodu javascript kimi icra edəcəyik.
<script>alert("XAKER.AZ")</script>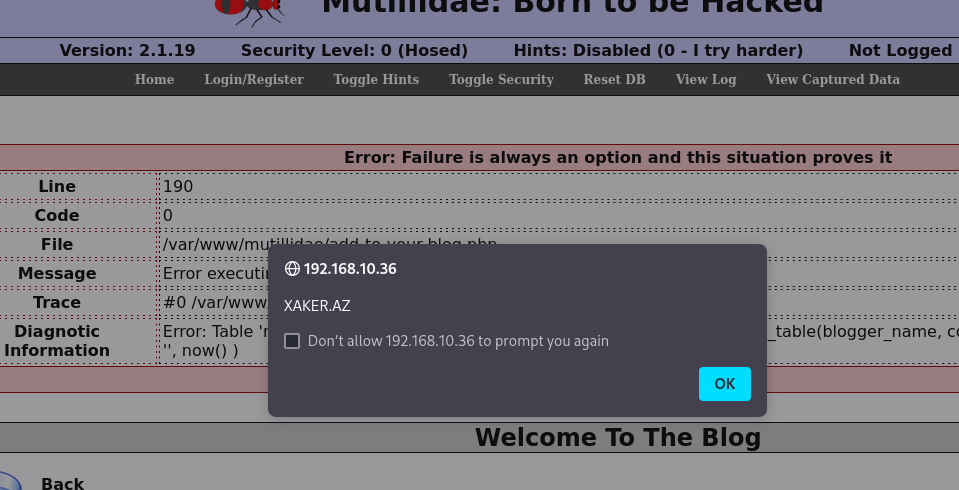
Header ilə XSS exploiti
Hədəf saytı javascript kodu ilə zəhərləməyin digər bir yoluda HTTP sorğularında XSS payloadlarının daxil edilməsidir.Əgər administrator logları heç bir sanitizasiya əməliyyatı olmadan loglayır və onlara baxırsa biz bundan XSS üçün istifadə edə bilərik. Bəs necə? Biz HTTP sorğusunun header hissəsinə həmin payloadu əlavə edəcəyik və Administrator bunu görüntülədikdə birbaşa XSS ilə qarşılaşcaq. Bunun üçün Owasp > A2 Cross-site Scripting > Persistent > Show Log hissəsindən istifadə edə bilərik.
Bu səhifədə daxil olmu şəxslərin Brovserin Agent hissəsinin loglandığını görə bilərik. Bu bizi həmin headerin bu zəifliyi ola biləcəyini tətikləyir.
Burp proqramından istifadə edərək HTTP sorğusunu ələ keçiririk.Hədəf səhifə üzərində User-Agent headerini dəyərini XSS payloadu ilə dəyişirik və göndəririk.
<script>alert("XAKER.AZ HEADER EXPLOIT")</script>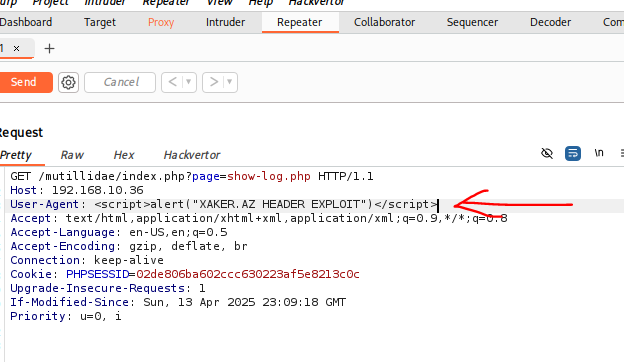
Hədəfə bu sorğunu göndərdikdən sonra Administartor tərəfindən loglara baxıldığı zaman Administrator tərəfdə əlavə etdiyimiz payloadlar işləyəcəkdir.
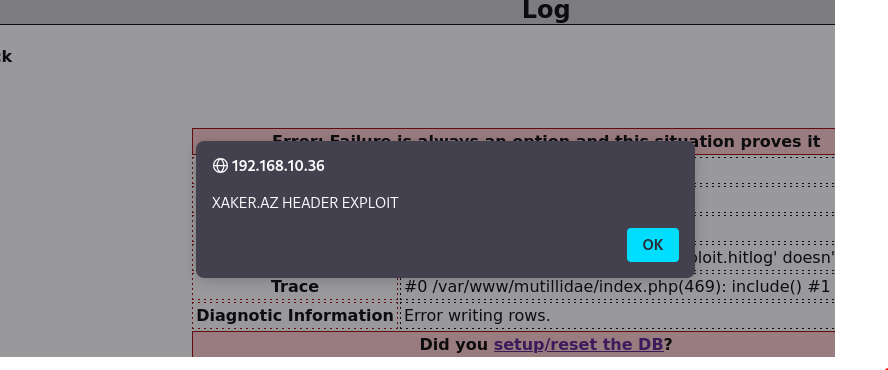
Gördüyünüz kimi javascript kodlarını əlavə edərək hədəf sistemdə kod işlədə bilərik, bu hücumun nə dərəcədə zərər verəcəyi ziyankarın özündən asılıdır.
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat


