
 13rose
Python əsaslı Terrarium sandbox-unda kritik təhlükəsizlik zəifliyi aşkar edilib. CVE-2026-5752 kodu ilə izlənilən bu boşluq, sistemdə istənilən...
Kibertəhlükəsizlik tədqiqatçıları, tanınmış Mustang Panda qrupu ilə əlaqəli LOTUSLITE adlı yeni bir Malware variantı aşkar ediblər. Bu...
SystemBC C2 Serveri ‘The Gentlemen’ Ransomware Əməliyyatında 1570-dən Çox Qurbanı Aşkar Etdi
2 min read
Kibertəhlükəsizlik şirkəti Check Point-in yeni araşdırması, The Gentlemen Ransomware-as-a-Service (RaaS) əməliyyatının SystemBC adlı proxy Malware-i yerləşdirməyə cəhd...
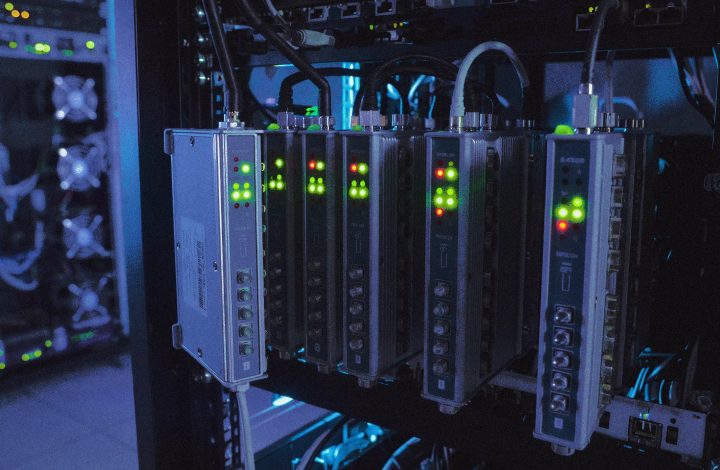
Kibertəhlükəsizlik tədqiqatçıları Lantronix və Silex şirkətlərinə aid məşhur serial-to-IP çeviricilərində 22 yeni zəiflik aşkarlayıblar. "BRIDGE:BREAK" adlandırılan bu...
ABŞ-da fəaliyyət göstərən şirkətlərə qarşı 2023-cü ildə həyata keçirilən Ransomware hücumlarında iştirak edən üçüncü şəxs təqsirini etiraf...
Təhlükəsizlik qrupları üçün MTTR (Ortalama Reaksiya Müddəti) daxili KPI olsa da, rəhbərlik üçün o, məlumat sızması, xidmət...
Google Antigravity IDE-də Prompt Injection ilə Code Execution Təhlükəsi Yaradan Boşluğu Yamadı
2 min read
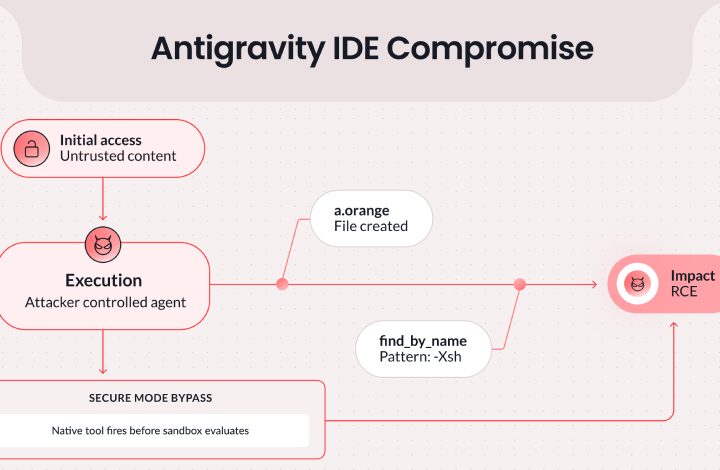
Kibertəhlükəsizlik tədqiqatçıları, Google-un Antigravity adlı agentic IDE-sində Prompt Injection vasitəsilə code execution imkanı verən kritik bir boşluq...
Kibertəhlükəsizlik tədqiqatçıları NGate adlı yeni bir Android malware ailəsinin Braziliyada fəaliyyət göstərdiyini aşkar ediblər. Bu kampaniya qanuni...
Kibertəhlükəsizlik sənayesi mürəkkəb təhdidləri qovsa da, hücumçular üçün ən etibarlı giriş nöqtəsi dəyişməyib: oğurlanmış identifikasiya məlumatları. İdentifikasiya...
ABŞ Kibertəhlükəsizlik və İnfrastruktur Təhlükəsizliyi Agentliyi (CISA) aktiv istismarda olduğuna dair sübutlarla səkkiz yeni boşluğu KEV (Known...


