
Google Antigravity IDE-də Prompt Injection ilə Code Execution Təhlükəsi Yaradan Boşluğu Yamadı
 13rose
2 min read
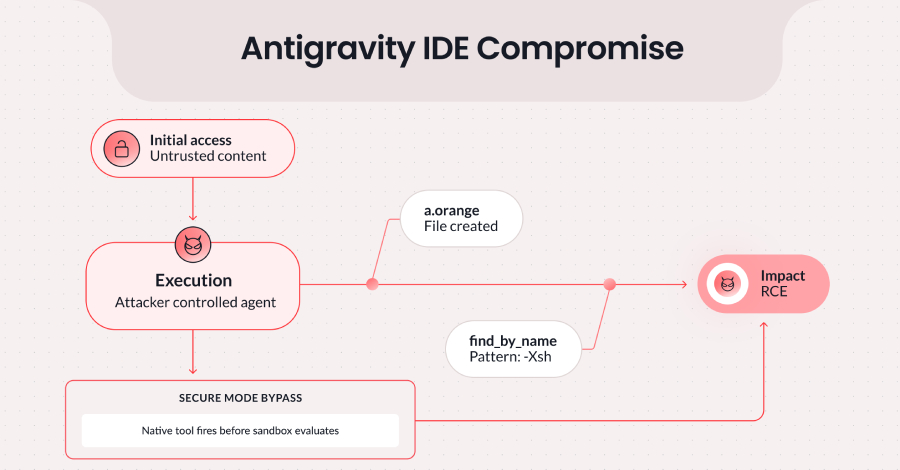
Google Antigravity IDE-də Aşkarlanan Kritik Zəiflik Yamandı
Kibertəhlükəsizlik tədqiqatçıları, Google tərəfindən hazırlanmış agentic inteqrasiya olunmuş inkişaf mühiti (IDE) olan Antigravity-də kritik bir boşluq aşkar ediblər. Bu zəiflik, istismar edildiyi təqdirdə, sistemdə icazəsiz code execution imkanı yaradırdı. Mütəxəssislər aşkar etdikləri bu təhlükəni Prompt Injection texnikası ilə əlaqələndiriblər.
Artıq yamanlanmış olan bu boşluq, Antigravity-nin fayl yaratma imkanları ilə onun daxili fayl axtarış aləti olan “find_by_name”-dəki kifayətsiz giriş yoxlamasının (input sanitization) birləşməsindən yaranırdı. Bu kombinasiya, zərərli aktorlara proqramın sərt təhlükəsizlik tədbirlərini yan keçməyə imkan verirdi. Belə ki, düzgün yoxlanılmamış daxiletmələr sistemin gözlənilən davranışından fərqli nəticələrə səbəb ola bilirdi.
Agentic IDE-lər, tərtibatçılara kodu daha effektiv şəkildə yazmaqda və idarə etməkdə kömək edən qabaqcıl alətlərdir. Bu cür platformalarda Prompt Injection boşluqları, zərərli aktorların proqramın davranışını manipulyasiya etməsinə, hətta əməliyyat sistemində özbaşına əmrlər icra etməsinə şərait yaradır. Google, aşkar olunan təhlükəni qısa müddətdə aradan qaldıraraq istifadəçiləri qorumağı və Antigravity IDE-nin təhlükəsizliyini təmin etməyi hədəfləyib. Bu hadisə, AI-ə əsaslanan inkişaf mühitlərinin təhlükəsizlik yoxlamalarının vacibliyini bir daha vurğulayır.


