
 13rose
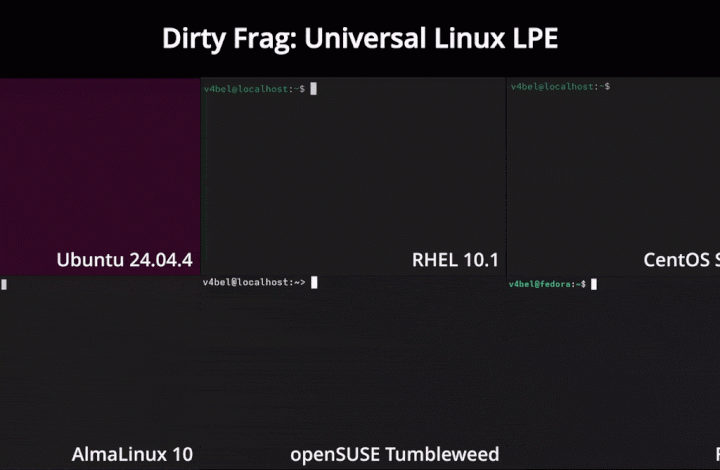
Linux kernelində aşkar edilən yeni, hələ yamaqlanmamış “Dirty Frag” adlı LPE Exploit, əsas Linux distributivlərində kök (root)...
Kibertəhlükəsizlik tədqiqatçıları, bulud infrastrukturunu hədəf alan və mövcud TeamPCP izlərini silən yeni bir PCPJack credential theft framework-ünü...
Ivanti EPMM-də RCE Zəifliyi Aktiv Exploitation Altında: Administrator Səviyyəli Giriş Təhlükəsi
2 min read
Ivanti şirkəti Endpoint Manager Mobile (EPMM) məhsulunda yeni, yüksək təhlükəsizlik zəifliyinin (CVE-2026-6973) məhdud hücumlarda aktiv Exploitation altında...
Kibertəhlükəsizlikdə ən böyük çətinlik texnologiyada deyil, insan faktorundadır. 2026-cı ildə süni intellektdən istifadə edən hakerlər bir kliklə...
Palo Alto Networks-in PAN-OS proqram təminatında aşkar edilmiş kritik RCE boşluğu (CVE-2026-0300) aktiv şəkildə istismar olunur. Bu...
Bir çox təşkilat kiber təhlükəsizlik insidentlərinə cavab üçün xarici firmalarla müqavilə bağlasa da, bu, onların real insidentə...
Son kibertəhlükəsizlik bülleteni həm köhnə, lakin hələ də təsirli hücum üsullarının, həm də kritik zəifliklərin davamlı təhlükəsini...
PyPI Repozitoriyasında Yeni Təhlükə: ZiChatBot Malware Windows və Linux Sistemlərini Hədəf Alır
2 min read
Kibertəhlükəsizlik tədqiqatçıları PyPI repozitoriyasında Windows və Linux sistemlərinə ZiChatBot adlı əvvəllər naməlum Malware ailəsini gizli şəkildə çatdıran...
vm2 Node.js kitabxanasında aşkar edilən on iki kritik təhlükəsizlik boşluğu hakerlərə sandboxdan qaçaraq həssas sistemlərdə arbitrary kod...
Yeni Mirai Törəməsi: ‘xlabs_v1’ Botneti ADB Boşluğunu İstismar Edərək IoT Cihazlarını Hədəf Alır
3 min read
Kibertəhlükəsizlik tədqiqatçıları, Mirai-dən törəmə yeni bir botnet olan 'xlabs_v1'-i aşkar ediblər. Bu botnet, Android Debug Bridge (ADB)...


