
Zimbra-nın Klasik Veb Klientində Kritik Boşluq Aşkarlandı: Zərərli E-poçtlar Kod İcrasına Səbəb Ola Bilər
 13rose
2 min read
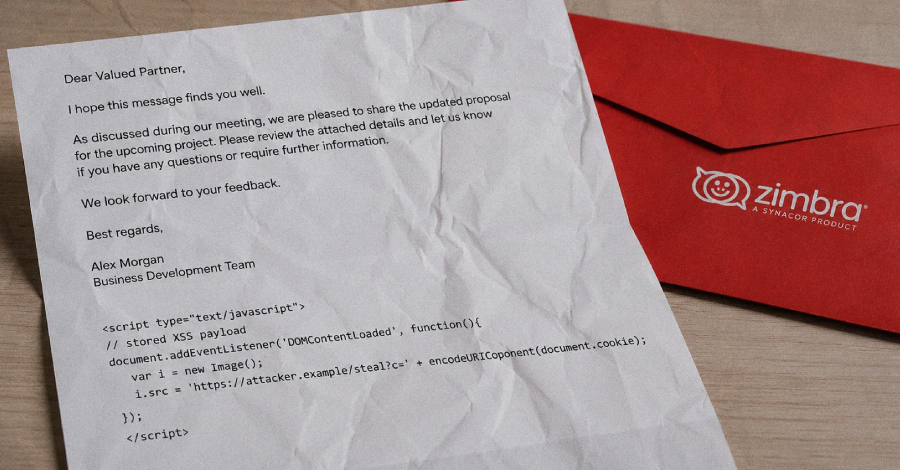
Zimbra Klasik Veb Klientində Kritik XSS Boşluğu Aşkarlandı
Zimbra şirkəti Classic Web Client proqramında kritik təhlükəsizlik boşluğunun aradan qaldırılması üçün müştərilərini təcili yeniləmələri tətbiq etməyə çağırır. Aşkar edilmiş bu boşluq, ixtiyari kod icrası ilə nəticələnə biləcək ciddi təhlükə yaradır.
Boşluğun Təfərrüatları və Təsiri
Mütəxəssislər tərəfindən ‘stored XSS’ (saxlanılan saytlararası skriptləmə) kimi təsvir edilən bu boşluq, xüsusi olaraq hazırlanmış e-poçtlar vasitəsilə istifadəçi seanslarında zərərli skriptlərin işə salınmasına imkan verir. Bu o deməkdir ki, kiberhücumçular hədəf istifadəçinin brauzerində zərərli əmrləri icra edərək onların sessiyasını ələ keçirə bilər, məlumat oğurlaya bilər və ya daha geniş miqyaslı hücumlar üçün zəmin yarada bilərlər.
Boşluğun kritikliyi, onun birbaşa istifadəçi seanslarına təsir etməsi və hücumçulara geniş nəzarət imkanları verməsi ilə əlaqədardır. Hələlik, bu boşluğa heç bir CVE identifikasiya nömrəsi təyin edilməyib, lakin təcili yamamanın vacibliyi vurğulanır.
Zimbra-nın Tövsiyələri
Zimbra bütün istifadəçilərə və administratorlara Classic Web Client tətbiqlərini mümkün qədər tez yeniləmələrini tövsiyə edir. Yeniləmələrin tətbiqi, sistemlərin bu cür XSS hücumlarından qorunması və potensial zərərin qarşısının alınması üçün ən vacib addımdır.


