
Yeni Tengu Botneti Linux Cihazlarını Yenidən Başlataraq Mübarizəni Çətinləşdirir
 13rose
2 min read
Mirai Ailəsindən Törəyən Təhlükə
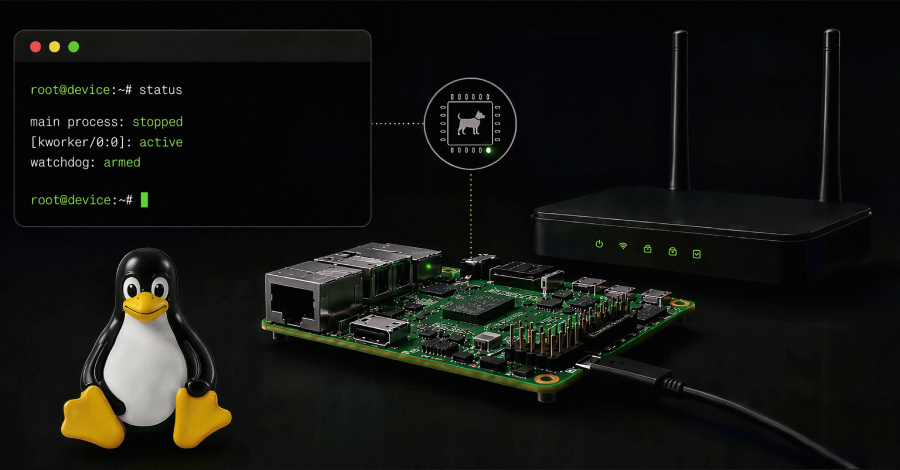
Təhlükəsizlik mütəxəssisləri Mirai-dən törəyən və Linux cihazları üçün ciddi təhdid yaradan yeni Tengu botnetini aşkar ediblər. Bu botnetin əsas xüsusiliyi ondan ibarətdir ki, o, zərərçəkmiş cihazın hardware watchdog mexanizmindən istifadə edərək, müdafiəçilər onun əsas prosesini dayandırdıqda sistemi yenidən başlatmağa qadirdir.
Yenidən Başlatma İlə Təhlükəsizliyə Yeni Çətinlik
Bu yenidən başlatma mexanizmi, Tengu-nun digər persistence mexanizmlərinə yenidən aktivləşmək və hücumu davam etdirmək üçün yeni bir şans verir. Bu o deməkdir ki, botnetin əsas prosesini dayandırmaq sadəcə müvəqqəti bir həll olur, çünki sistemin yenidən işə düşməsi ilə Tengu da geri qayıdır və öz fəaliyyətini bərpa edir. Bu yanaşma, kibermüdafiə səylərini əhəmiyyətli dərəcədə çətinləşdirir.
İlkin Yoluxma və Hücum İmkanları
Nozomi Networks Labs tərəfindən aparılan müşahidələrə əsasən, Tengu-nun dropper-i honeypot-lara Telnet credential brute force hücumları vasitəsilə daxil olub. Bu, botnetin ilkin yayılma mexanizmlərindən birinə işarə edir ki, hələ də köhnə və zəif konfiqurasiya edilmiş cihazların istismar olunduğunu göstərir. Tengu, həmçinin, 25 fərqli distributed denial-of-service (DDoS) hücum metodunu dəstəkləyir ki, bu da onu genişmiqyaslı şəbəkə hücumları üçün təhlükəli bir alətə çevirir.
Qarşıdurma və Müdafiə
Tengu botnetinin bu yeni funksiyası, IoT cihazlarının təhlükəsizliyi sahəsindəki boşluqları və hücumçuların daha mürəkkəb persistence üsulları axtarışında olduğunu bir daha nümayiş etdirir. Müəssisələr və fərdi istifadəçilər Telnet kimi köhnə protokolların istifadəsindən çəkinməli, güclü parollardan istifadə etməli və cihazlarının təhlükəsizlik yamalarını vaxtında quraşdırmalıdırlar ki, bu cür təhdidlərdən qorunsunlar.


