
Yeni ‘pedit COW’ Exploit Linux Sistemlərində Root Girişini Mümkün Edir
 13rose
1 min read
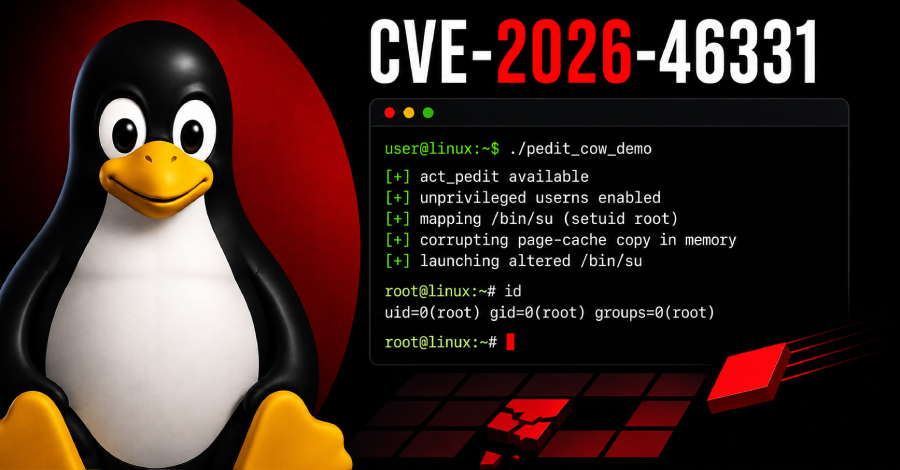
Linux Kernelində Kritik Boşluq Aşkarlandı
Linux kernelinin traffic-control subsystem hissəsində aşkar edilmiş yeni zəiflik, lokal imtiyazsız istifadəçilərə təsirlənmiş sistemlərdə root hüquqları əldə etməyə imkan verir. Bu boşluq, Linux əməliyyat sistemlərinin təhlükəsizliyi üçün ciddi risk daşıyır və dərhal diqqət tələb edir.
Zəifliyin Texniki Təfərrüatları
CVE-2026-46331 kodu ilə qeydə alınan və ‘pedit COW’ (Copy-On-Write) ləqəbini daşıyan bu boşluq, packet-editing action (act_pedit) daxilində out-of-bounds write tipindədir. Bu vəziyyət, paylaşılan page-cache memory-ni zədələyərək, imtiyazsız istifadəçilərə əsasən sistemin yaddaşında saxlanılan ikilik faylları (‘cached binaries’) manipulyasiya etmək yolu ilə root imtiyazlarına yüksəlməyə imkan verir.
Boşluğun 16 iyun tarixində CVE təyin edilməsindən cəmi bir gün sonra, onun işlək və ictimaiyyətə açıq bir Exploit-i peyda oldu. Bu, hücumların potensial yayılma sürətinin yüksək olduğunu göstərir. Red Hat şirkəti bu zəifliyi…


