
Yeni ‘Miasma’ Təchizat Zənciri Hücumu Red Hat npm Paketlərini Hədəf Alır: Şifrə Oğurlayan Qurd Təhlükəsi
 13rose
2 min read
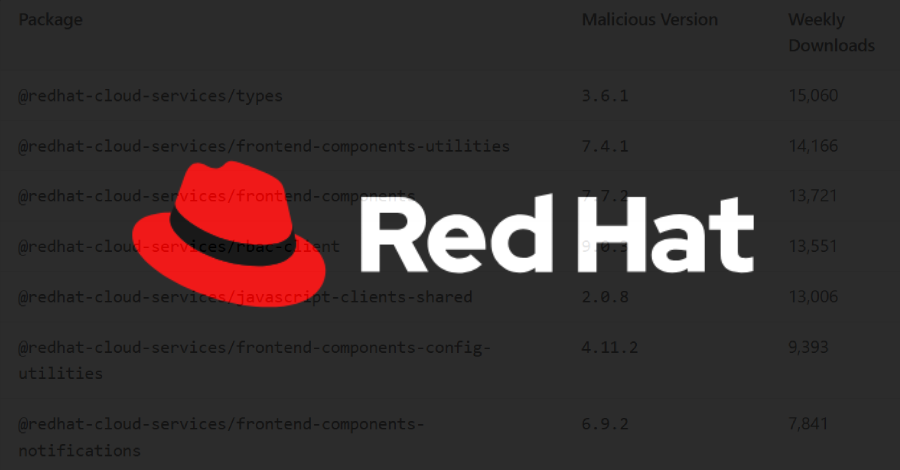
Kibertəhlükəsizlik dünyasında yeni və ciddi bir təhlükə – “Miasma” kod adlı təchizat zənciri hücumu kampaniyası aşkarlanıb. Bu hücum @redhat-cloud-services npm paketlərini kompromis edərək, developer maşınlarından şifrələri və digər məxfi məlumatları oğurlamağı hədəfləyir. Kampaniya həmçinin hədəf sistemlərdə özünü yayan bir Worm yerləşdirmək qabiliyyətinə malikdir ki, bu da təhlükənin daha geniş yayılmasına səbəb ola bilər.
“Miasma” kampaniyası mahiyyət etibarilə “Mini Shai-Hulud” taktikalarına əsaslanır. Bu taktikalara proqramın quraşdırılması zamanı icra (install-time execution), şifrələrin yığılması (credential harvesting), CI/CD (Continuous Integration/Continuous Deployment) sistemlərinin hədəflənməsi və şifrələnmiş şəkildə məlumatların sızdırılması (encrypted exfiltration) daxildir. Bu, təkcə fərdi developerlərin deyil, həm də onların işlədiyi təşkilatların bütün inkişaf mühitləri və avtomatlaşdırılmış yerləşdirmə prosesləri üçün böyük risk yaradır.
Təchizat zənciri hücumları, etibarlı proqram təminatı komponentlərinə zərərli kod daxil etməklə geniş miqyasda ziyan vura bilər. “Miasma” kampaniyası developerlərin istifadə etdiyi paket menecerlərinin (bu halda npm) nə qədər həssas olduğunu bir daha nümayiş etdirir. Təşkilatlar təhlükəsizlik tədbirlərini gücləndirməli, paketləri diqqətlə yoxlamalı və şifrə idarəetmə praktikalarını davamlı olaraq qiymətləndirməlidirlər ki, bu cür gizli hücumların qurbanı olmasınlar.


