
Yeni FROST Hücumu: Vebsaytlar SSD Zamanlaması ilə Rəqəmsal İzlərinizi Aşkarlaya Bilər
 13rose
2 min read
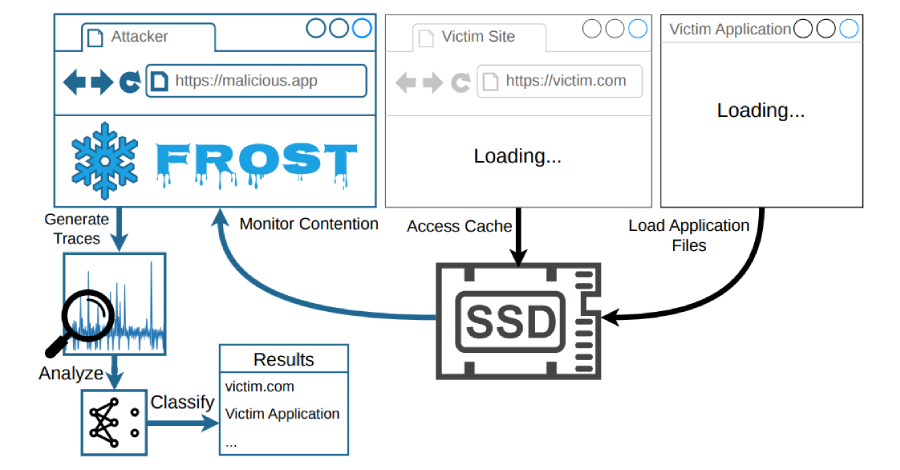
Yeni Kəşf Edilmiş FROST Hücumu İstifadəçi Məxfiliyini Təhdid Edir
Qraç Texnologiya Universitetinin (Graz University of Technology) tədqiqatçıları, istifadəçilərin ziyarət etdiyi veb-saytları və açdığı tətbiqləri SSD-nin zamanlamasından istifadə edərək izləməyə imkan verən “FROST” adlı yeni bir hücum üsulu aşkar ediblər. Bu təhlükəli üsul, heç bir xüsusi icazə, genişləndirmə və ya yerli kod tələb etmədən məxfiliyə ciddi təhdid yaradır.
FROST Hücumu Necə İşləyir?
FROST hücumu, sadəcə JavaScript kodundan və kompüterin SSD (Solid State Drive) sürücüsünün fəaliyyət müddətlərindən istifadə edir. Zərərli bir veb-səhifəni açdıqdan və onu brauzer tabında aktiv saxladıqdan sonra, həmin səhifə fon rejimində sürücüdəki çəkişmələri (contention) müşahidə edərək sistemdə baş verən digər fəaliyyətlər barədə məlumat toplaya bilir.
Bu o deməkdir ki, açıq qalan zərərli bir veb-sayt, sizin hansı digər saytlara daxil olduğunuzu və ya kompüterinizdə hansı tətbiqləri işə saldığınızı fərqində olmadan öyrənə bilər. Tədqiqatçılar bu hücumun, hədəflənmiş istifadəçilərin rəqəmsal vərdişləri və maraqları haqqında ətraflı profil yaratmaq üçün istifadə oluna biləcəyini vurğulayırlar.
Məxfiliyə Yönəlmiş Ciddi Təhdid
Bu texnika, istifadəçilərin onlayn davranışlarını izləmək və hətta onların kompüterlərindəki fəaliyyətləri müəyyən etmək üçün gizli bir yol təqdim edir. FROST hücumunun sadəliyi və icazəsiz işləməsi onu xüsusilə təhlükəli edir. Kibertəhlükəsizlik mütəxəssisləri bu cür hücumların qarşısını almaq üçün brauzer və əməliyyat sistemi səviyyəsində yeni mühafizə tədbirlərinin hazırlanmasının vacibliyini vurğulayırlar.


