
Yeni ‘DirtyClone’ Boşluğu Linux Kernelində Root İmtiyazlarının Qazanılmasına Yol Açıb
 13rose
2 min read
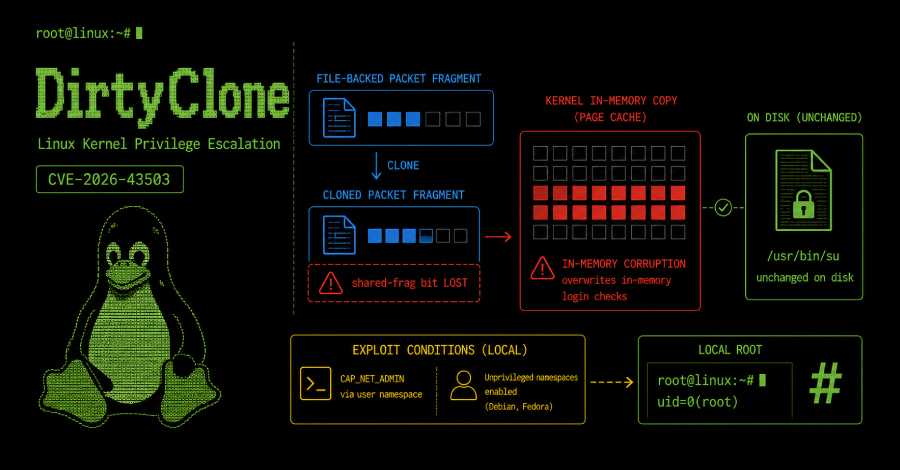
Linux Kernelində Yeni ‘DirtyClone’ İmtiyaz Yüksəlişi Zəifliyi Aşkar Edilib
Kibertəhlükəsizlik dünyasında yeni bir xəbərdarlıq: “DirtyClone” adlanan yeni bir Linux kernel zəifliyi aşkar edilib ki, bu da “DirtyFrag” ailəsinin bir hissəsi olaraq imtiyazların yüksəldilməsinə (privilege escalation) imkan verir. JFrog Security Research tərəfindən bu boşluq üçün işlək bir Exploit nümayişi 25 iyun tarixində yayımlanıb, bu da həmin variant üçün ilk açıq göstərişdir.
Texniki Detallar və Təhlükə
CVE-2026-43503 (CVSS 8.8) olaraq qeydə alınan bu ciddi zəiflik, yerli bir istifadəçiyə klonlaşdırılmış şəbəkə paketi vasitəsilə fayl əsaslı yaddaşı korlamağa və nəticədə sistemdə root hüquqları əldə etməyə imkan verir. Bu, hər hansı bir istifadəçinin əməliyyat sisteminin tam nəzarətini ələ keçirməsinə gətirib çıxara biləcək çox ciddi bir təhlükə deməkdir.
Müdafiə və Tövsiyələr
Mütəxəssislər Linux sistemlərinin istifadəçilərinə bu cür təhdidlərdən qorunmaq üçün dərhal kernel yeniləmələrini tətbiq etməyi tövsiyə edirlər. Boşluğu aradan qaldıran yamaq (patch) artıq mövcuddur və sistemlərinizin təhlükəsizliyini təmin etmək üçün vaxtında quraşdırılması vacibdir. Bu, sisteminizin potensial zərərlərdən qorunması üçün atılacaq ən vacib addımdır.


