
WP-SHELLSTORM Əməliyyatı İfşa Olundu: Açıq Qalan Haker Serveri Minlərlə WordPress Saytının Hədəf Alındığını Ortaya Çıxardı
 13rose
3 min read
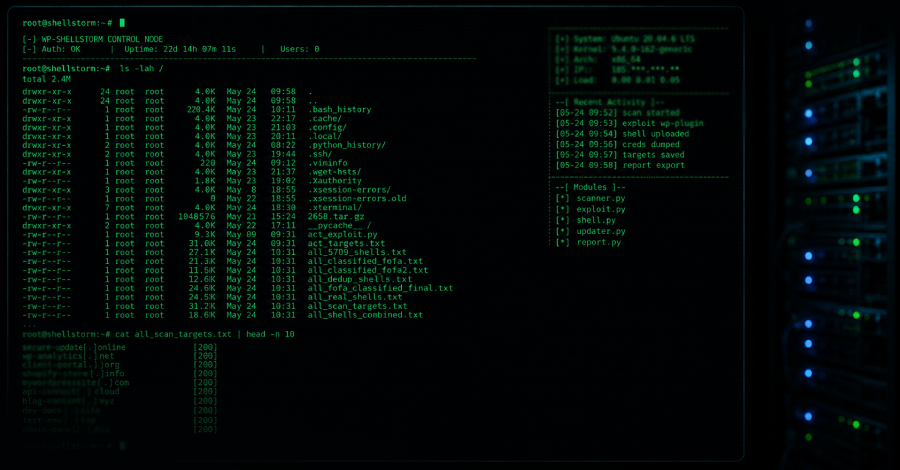
Açıq Qalan Haker Serverinin Üzə Çıxardığı Həqiqətlər
Kibertəhlükəsizlik üzrə fəaliyyət göstərən cinayətkar qrupun özünə aid serveri üç həftə müddətində internetdə açıq şəkildə qalaraq, genişmiqyaslı kiberhücum əməliyyatının daxili işlərini ifşa edib. Bu server təkcə hücum vasitələrini deyil, həm də fəaliyyət qeydlərini və 1.4 milyondan çox veb-saytı əhatə edən hədəf siyahılarını üzə çıxarıb. Aşkar edilən saytların xeyli az hissəsi real olaraq komprometə edilsə də, bu sızma kütləvi sayt hücumu əməliyyatlarının necə idarə olunduğuna dair tədqiqatçılara nadir bir pəncərə açıb.
Açıq qalan serverdə tapılan dəlillər əsasında, bu əməliyyatın əsas aləti kimi “WP-SHELLSTORM” adlı vasitənin WordPress platformasında çalışan minlərlə sayta arxa qapı yerləşdirmək üçün istifadə edildiyi məlum olub. Bu, hücum edənlərə hədəf saytlara daimi giriş imkanı təmin etmək məqsədi daşıyırdı.
WP-SHELLSTORM-un Detalları
Aşkar edilmiş məlumatlar WP-SHELLSTORM-un WordPress saytlarına necə nüfuz etdiyinə və idarə olunduğuna dair ətraflı təsəvvür yaradır. Təhlilçilər serverdə tapılan fəaliyyət qeydləri vasitəsilə hücum edənlərin hansı IP ünvanlardan fəaliyyət göstərdiyini, hansı skriptləri işə saldıqlarını və komprometə edilmiş sistemlərdə hansı əmrləri icra etdiklərini müşahidə edə biliblər. Hədəf siyahılarında isə potensial olaraq zəiflikləri olan və ya hücum üçün cəlbedici hesab edilən WordPress saytlarının URL-ləri və digər məlumatları yer alıb. Bu cür detallar, kiber cinayətkarların əməliyyatlarını necə planlaşdırdığını, icra etdiyini və izlədiyini anlamaq üçün dəyərli resursdur.
Kibertəhlükəsizlik İcmaları üçün Nəticələr
Bu hadisə, kibertəhlükəsizlik icmaları üçün bir neçə vacib dərsi özündə cəmləşdirir. Birincisi, kiber cinayətkarların belə genişmiqyaslı əməliyyatlar üçün belə kobud səhvlərə yol verə biləcəyini göstərir ki, bu da onların infrastrukturunun təhlükəsizliyinə laqeyd yanaşdığını vurğulayır. İkincisi, belə sızmalar tədqiqatçılara hücum edənlərin Taktika, Texnika və Prosedurlarını (TTP) öyrənmək üçün unikal imkanlar yaradır. Bu məlumatlar, gələcək hücumların qarşısını almaq və müdafiə mexanizmlərini gücləndirmək üçün istifadə oluna bilər.
WordPress sayt sahibləri üçün isə bu hadisə, platformalarının müntəzəm olaraq yenilənməsinin, güclü parolların istifadə edilməsinin və etibarlı təhlükəsizlik plaginlərinin tətbiqinin nə qədər vacib olduğunu bir daha nümayiş etdirir. Mühafizəsiz qalan və ya köhnəlmiş WordPress quraşdırmaları, WP-SHELLSTORM kimi alətlər üçün asan hədəfə çevrilə bilər.


