
WordPress wp2shell Exploit Kütləvi Hücumlara Səbəb Olur
 13rose
2 min read
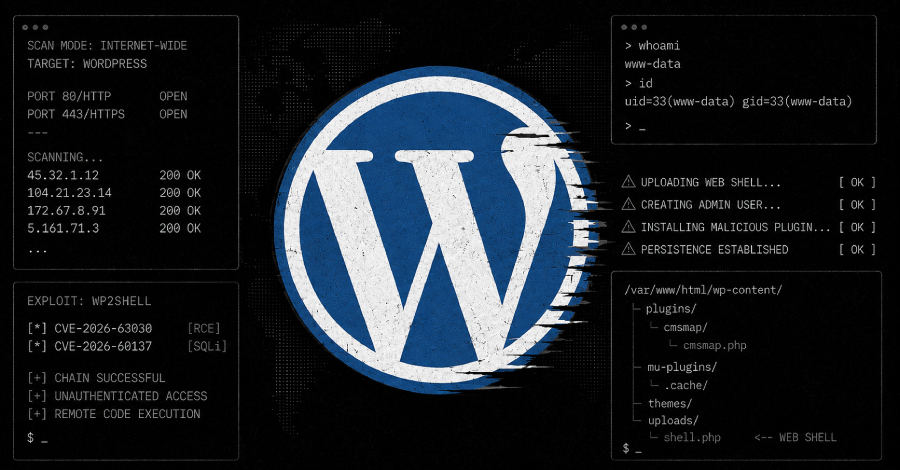
WordPress wp2shell Exploit Kütləvi Hücumlara Səbəb Olur
Hücumçular WordPress platformasında iki kritik zəiflikdən aktiv şəkildə istifadə etməyə başlayıblar. Bu boşluqlar birləşdirildikdə, icazəsiz uzaqdan kod icrasına (RCE) və həssas vebsaytların tam kompromisinə yol açır.
CVE-2026-63030 və CVE-2026-60137 identifikasiya nömrələri ilə izlənilən bu iki təhlükəsizlik boşluğu ‘wp2shell’ kod adını daşıyır.
Kibertəhlükəsizlik şirkəti Sucuri-nin verdiyi məlumata görə, şənbə günü səhər saatlarından etibarən müxtəlif coğrafiyalarda və çoxsaylı unikal IP ünvanlarında uğurlu Exploitation artıq geniş yayılmışdı. Şirkət bu hücum kampaniyasının sürətlə inkişaf etdiyini və yaxın 24-48 saat ərzində daha da intensivləşəcəyini proqnozlaşdırır.
Sözügedən boşluqlar WordPress-in 4.1-dən 6.3.1-ə qədər olan versiyalarında işləyən quraşdırmalara təsir göstərir. Sucuri-yə görə, bu zəifliklər hücumçulara autentifikasiyanı bypass etməyə və serverdə zərərli kod icra edərək vebsayt üzərində tam nəzarət əldə etməyə imkan verir.
Şirkət həmçinin xəbərdarlıq edir ki, açıq bir Exploit (Proof-of-Concept) mövcudluğu bu boşluqlardan istifadəni daha geniş hücumçu kütləsi üçün asanlaşdırıb. Bu isə bütün dünyada WordPress saytlarını hədəf alan skanlaşdırma fəaliyyətlərinin kəskin artmasına səbəb olub.
WordPress istifadəçilərinə riski azaltmaq üçün quraşdırmalarını dərhal ən son versiyaya (6.4.1 və ya daha yüksək) yeniləmələri şiddətlə tövsiyə olunur. Əlavə olaraq, Web Application Firewall (WAF) tətbiqi bu növ hücumlara qarşı əlavə müdafiə qatı təmin edə bilər.


