
WhatsApp Zəncirvari Virus Həyəcanı: ‘Astaroth’ Bank Troyanı Braziliyanı Necə Hədəfləyir?
 13rose
3 min read
Giriş
Kiber təhlükəsizlik dünyasında yeni və ciddi bir hədə ortaya çıxıb. Tədqiqatçılar “Acronis Threat Research Unit” tərəfindən “Boto Cor-de-Rosa” kod adlı yeni bir kampaniya barədə məlumat yayıblar. Bu kampaniya Braziliyada fəaliyyət göstərən istifadəçiləri hədəf alaraq, məşhur mesajlaşma platforması olan WhatsApp-ı bir yayılma vektoru kimi istifadə edir. Əsas hədəfi isə “Astaroth” adlı bir Windows bank troyanını qurbanların sistemlərinə daxil etməkdir. Bu `malware`, istifadəçilərin bank məlumatlarını və digər maliyyə hesabı etimadnamələrini oğurlamaq üçün hazırlanmışdır, beləliklə ciddi maliyyə itkiləri və şəxsi məlumatların sui-istifadəsi riski yaradır.
Texniki Analiz
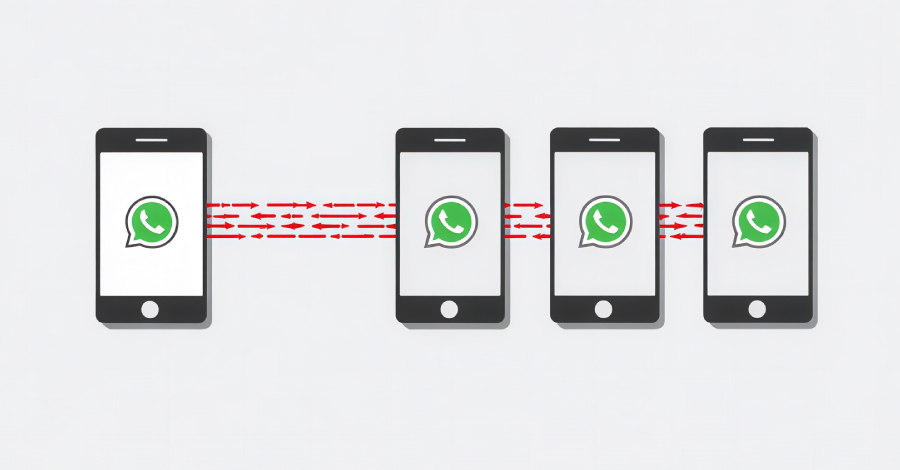
Boto Cor-de-Rosa kampaniyasının texniki tərəfi olduqca mürəkkəb və effektivdir. Hücumçular ilk növbədə `Astaroth` bank troyanını qurbanın cihazına daxil etmək üçün sosial mühəndislik taktikalarından istifadə edirlər. Bir istifadəçi yoluxduqdan sonra, `malware` qurbanın WhatsApp əlaqə siyahısına daxil olur və bu siyahıdakı hər bir kontakta avtomatik olaraq zərərli mesajlar göndərir. Bu mesajlar adətən cəlbedici, lakin təhlükəli bir link ehtiva edir ki, bu linkə klikləyən digər istifadəçilər də eyni `malware` ilə yoluxur. Bu mexanizm `Astaroth`un “zəncirvari virus” kimi sürətlə yayılmasına imkan verir. `Malware` sistemə daxil olduqdan sonra, əsasən bank hesabları, kredit kartı məlumatları və digər şəxsi maliyyə məlumatlarını ələ keçirməyə çalışır. O, brauzerlərdən və digər proqramlardan daxil olunan məlumatları monitorinq edərək, hədəf alınan məlumatları hücumçuların serverlərinə göndərir.
Təhlükənin Miqyası
Bu kampaniyanın potensial təhlükəsi çox genişdir. WhatsApp milyardlarla istifadəçisi olan qlobal bir platforma olduğundan, bu cür `malware`in yayılma sürəti qorxuducu ola bilər, xüsusilə də Braziliya kimi hədəf regionlarda. Hər bir yoluxmuş cihaz yeni bir yayılma mərkəzinə çevrilir. `Astaroth` bank troyanının əsas hədəfi maliyyə məlumatları olduğundan, risk altında olan şəxslər bank müştəriləri, online alış-veriş edənlər və rəqəmsal ödəniş sistemlərindən istifadə edənlərdir. Bu cür hücumlar təkcə fərdi istifadəçilər üçün maliyyə itkiləri yaratmır, həm də bank sektoruna və ümumilikdə rəqəmsal iqtisadiyyata qarşı inamı sarsıtır. Mesajların tanış şəxslərdən gəlməsi, `phishing` hücumlarının uğur şansını daha da artırır, çünki istifadəçilər adətən tanımadıqları mənbələrdən gələn mesajlara nisbətən etibar etməyə daha meyilli olurlar.
Qorunma Yolları
Bu cür `malware` təhdidlərinə qarşı müdafiə olunmaq üçün hər bir istifadəçi ayıq olmalı və müəyyən təhlükəsizlik tədbirləri görməlidir. İlk növbədə, WhatsApp və digər mesajlaşma tətbiqlərində tanımadığınız və ya şübhəli görünən linklərə klikləməkdən çəkinin, hətta mesaj tanış bir kontaktınızdan gəlsə belə. Şübhəli hallarda, linki göndərən şəxslə başqa bir ünsiyyət kanalı vasitəsilə əlaqə saxlayaraq mesajın doğruluğunu yoxlayın. Əməliyyat sisteminizi və bütün proqramlarınızı (o cümlədən WhatsApp-ı) mütəmadi olaraq yeniləyin, çünki yeniləmələr adətən təhlükəsizlik boşluqlarını bağlayır. Güclü və unikal şifrələrdən istifadə edin və iki-faktorlu identifikasiya (2FA) funksiyasını aktivləşdirin. Cihazınızda etibarlı bir antivirus proqramı quraşdırın və onu da mütəmadi olaraq yeniləyin. `Phishing` və sosial mühəndislik taktikaları barədə maariflənmə vacibdir. Heç vaxt bank və ya digər həssas məlumatları şübhəli linklər vasitəsilə daxil etməyin. Unutmayın ki, kiber təhlükəsizlikdə ən güclü müdafiə sizin ayıqlığınızdır.


