
Ukrayna Müdafiə Qüvvələrinə Hədəf: PLUGGYAPE Malware Signal və WhatsApp-ı İstismar Edir
 13rose
2 min read
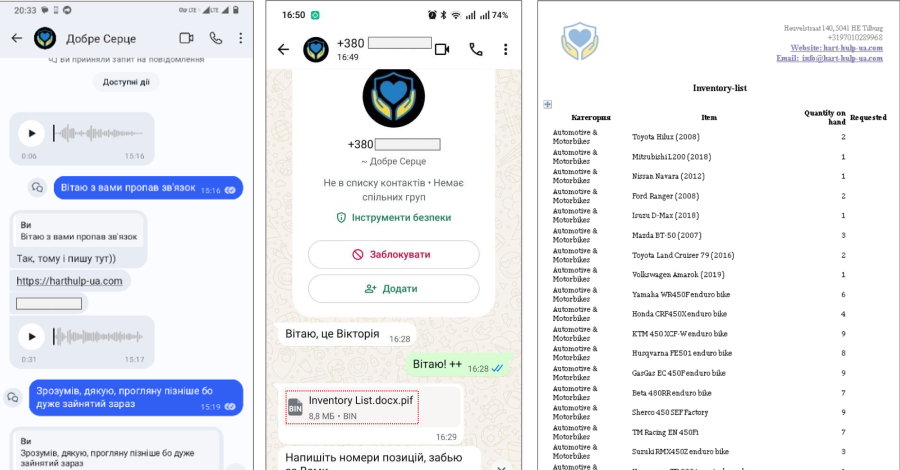
Ukrayna Müdafiə Qüvvələrinə Yeni Kiberhücum: PLUGGYAPE Malware Signal və WhatsApp vasitəsilə Yayılır
Ukraynanın Fövqəladə Kompüter Cavab Komandası (CERT-UA) ölkənin müdafiə qüvvələrini hədəf alan yeni kiberhücumların təfərrüatlarını açıqlayıb. 2025-ci ilin oktyabr-dekabr ayları arasında qeydə alınan bu fəaliyyət, “PLUGGYAPE” adlı xüsusi bir Malware istifadə edərək həyata keçirilib.
Hücumun Təfərrüatları və Attribusiya
CERT-UA-nın məlumatına görə, bu kiberhücumların orta səviyyəli əminliklə “Void Blizzard” (digər adları “Laundry Bear” və ya “UAC-0190”) kimi izlənən Rusiya ilə əlaqəli haker qrupuna aid edildiyi bildirilir. Bu təhlükə aktoru, uzun müddətdir aktiv fəaliyyət göstərir.
Hücumçuların strategiyasının bir hissəsi olaraq, PLUGGYAPE Malware-in yayılması üçün Signal və WhatsApp kimi məşhur mesajlaşma tətbiqlərindən istifadə edildiyi vurğulanır. Bu, qurbanların etibarını qazanmaq və Malware-i sistemlərə daxil etmək üçün daha effektiv bir yol ola bilər.
Təhlükənin Əhəmiyyəti
Müdafiə qüvvələrini hədəf alan bu cür kiberəməliyyatlar, hərbi əməliyyatlara ciddi təsir göstərə bilər. Hakerlərin kommunikasiya kanallarını və şəxsi məlumatları ələ keçirmək cəhdləri, əməliyyat məlumatlarının sızmasına və ya sistemlərin pozulmasına səbəb ola bilər. Belə hallarda, kibertəhlükəsizlik protokollarının və istifadəçilərin məlumatlılığının artırılması həlledici əhəmiyyət kəsb edir.


