
Ubuntu snap-confine-də Ciddi Zəiflik Yerli İstifadəçilərə Root Girişi Verə Bilər
 13rose
2 min read
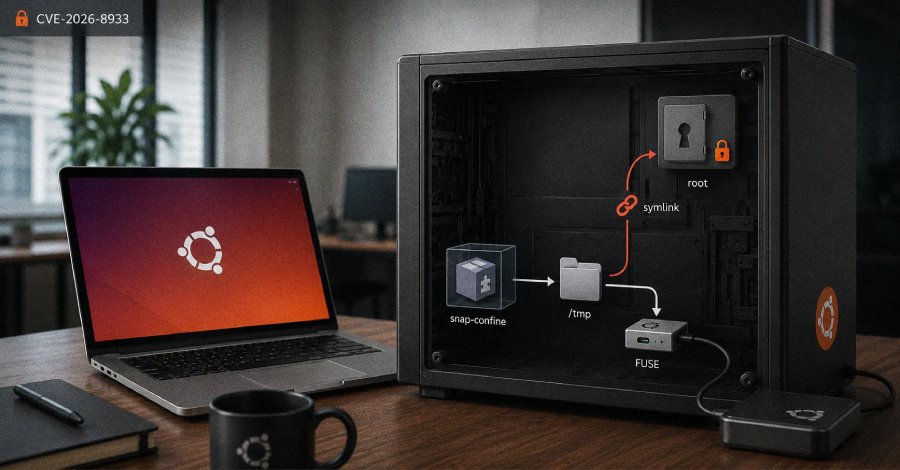
Ubuntu Desktop-da Kritik Zəiflik Aşkar Edildi
Kibertəhlükəsizlik tədqiqatçıları Ubuntu Desktop-un default quraşdırılmalarında ciddi təhlükəsizlik zəifliyi aşkar ediblər. snap-confine adlı komponentdə tapılan bu `Local Privilege Escalation` (LPE) boşluğu, hüquqsuz bir istifadəçiyə `root access` əldə etməyə və hədəf sistemi tamamilə nəzarətə götürməyə imkan verir.
Zəifliyin Təfərrüatları
CVE-2026-8933 kodu ilə izlənilən bu yüksək təhlükəsizlik boşluğu, 7.8 bal `CVSS score` ilə qiymətləndirilir. Bu, zəifliyin sistemlər üçün yaratdığı ciddi risk səviyyəsini göstərir. `LPE` zəiflikləri adətən hakerlərə artıq sistemdə mövcud olan, lakin məhdud hüquqlara sahib bir istifadəçi hesabından daha yüksək, idarəedici imtiyazlar əldə etməyə imkan verir.
Təsirlənən Sistemlər
Aşkar edilmiş zəiflik Ubuntu Desktop 24.04, 25.10 və 26.04 versiyalarının default quraşdırılmalarına təsir edir. Bu boşluğun ictimaiyyətə açıqlanması, təhlükəsizlik cəmiyyətində diqqətin bu istiqamətə yönəldiyini göstərir.
Root Girişinin Nəticələri
Bir `LPE` zəifliyi vasitəsilə `root access` əldə edilməsi, təcavüzkara sistem üzərində tam nəzarət verir. Bu o deməkdir ki, onlar istənilən proqramı quraşdıra, məlumatları dəyişdirə və ya silə, hətta sistemin təhlükəsizlik mexanizmlərini poza bilərlər. Bu cür imtiyaz yüksəltməsi, adətən daha böyük hücum zəncirinin bir hissəsi olaraq istifadə olunur.
Bu cür təhlükəsizlik boşluqları, əməliyyat sistemlərinin daim yenilənməsinin və təhlükəsizlik yamaclarının vaxtında tətbiq edilməsinin vacibliyini bir daha sübut edir. İstifadəçilərin mümkün risklərdən qorunmaq üçün sistemlərini müntəzəm olaraq yoxlamaları və ən son təhlükəsizlik yeniləmələrini quraşdırmaları tövsiyə olunur.


