
TrickMo Android Banking Trojan TON Şəbəkəsindən C2 Üçün İstifadə Edir
 13rose
2 min read
Kibertəhlükəsizlik Araşdırmaçıları TON C2 İstifadə Edən Yeni TrickMo Android Trojanı Barədə Xəbərdarlıq Edir
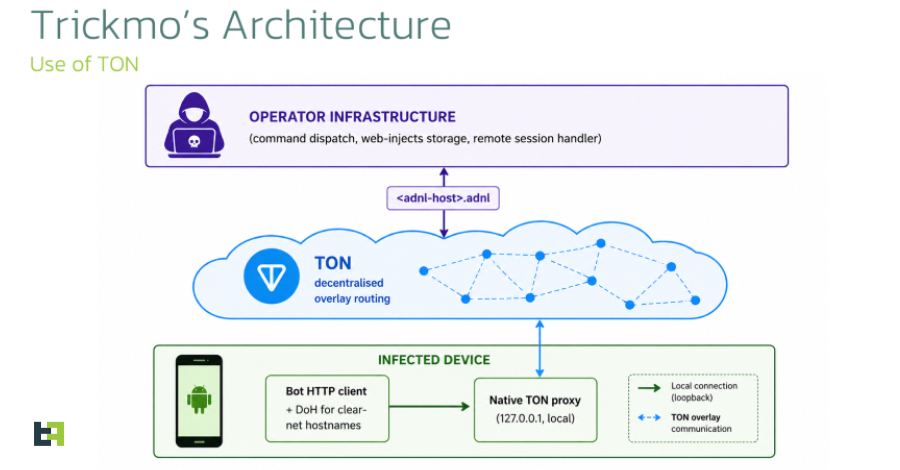
Kibertəhlükəsizlik araşdırmaçıları TrickMo Android banking trojanının əmr və nəzarət (C2) üçün The Open Network (TON) şəbəkəsindən istifadə edən yeni variantını aşkar ediblər. Bu inkişaf, mobil cihazlara qarşı təhdidlərin təkamülünü və zərərli proqram təminatının aşkarlanmaqdan yayınmaq üçün yeni texnologiyalara necə uyğunlaşdığını göstərir.
ThreatFabric şirkəti tərəfindən 2026-cı ilin yanvar və fevral ayları arasında müşahidə edilən yeni variant, əsasən Fransa, İtaliya və Avstriyadakı bank və kriptovalyuta cüzdanı istifadəçilərini aktiv şəkildə hədəf alır. TrickMo, hədəflənmiş istifadəçilərin maliyyə məlumatlarını ələ keçirmək üçün dizayn edilmiş bir banking trojanıdır və TON şəbəkəsindən istifadə etməsi onun fəaliyyətlərini izləməyi və bloklamağı daha da çətinləşdirir.
Araşdırmaçılar qeyd edirlər ki, TrickMo bir runtime-loaded APK (dex.module) vasitəsilə işləyir. Bu, zərərli proqramın əsas tətbiqdən sonra əlavə modulları yükləyərək funksionallığını genişləndirməsinə imkan verir, bu da onu daha çevik və aşkarlanması çətin edir. TON şəbəkəsinin C2 infrastrukturu kimi istifadə edilməsi, təhlükəsizlik tədqiqatçıları və hüquq-mühafizə orqanları üçün yeni çağırışlar yaradır, çünki bu tip paylanmış şəbəkələr adətən daha yüksək dərəcədə anonimlik təklif edir.


