
The Gentlemen Ransomware: Yeni Analiz 478 Qurbanı və Qurdvari Yayılma Mexanizmini Aşkarlayıb
 13rose
2 min read
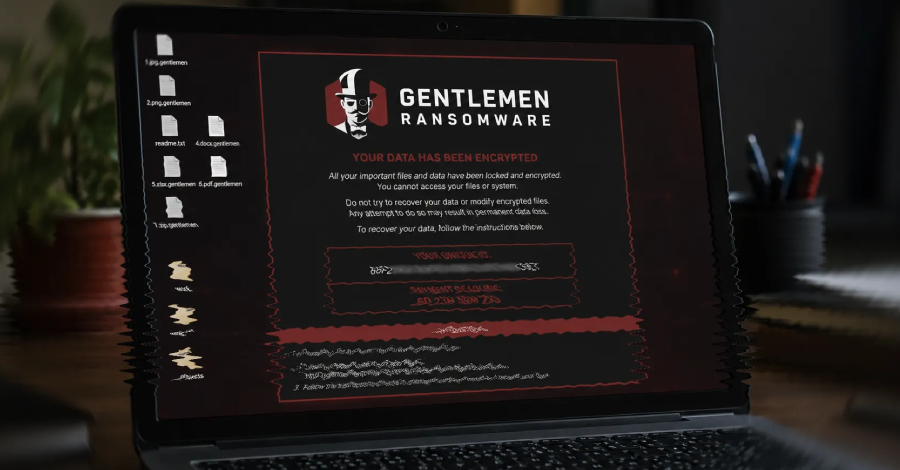
“The Gentlemen” Ransomware Qrupunun Əməliyyat Metodları Üzə Çıxıb
Kibertəhlükəsizlik üzrə yeni təhlillər “The Gentlemen” adlı maliyyə motivli təhdid qrupunun fəaliyyət mexanizmlərini ətraflı şəkildə işıqlandırıb. Məlum olub ki, qrup ilkin mərhələdə ikiqat şantaj hücumları həyata keçirmək üçün müxtəlif Ransomware-as-a-Service (RaaS) sxemlərindən, o cümlədən LockBit (Tenacious Mantis), Qilin (Pestilent Mantis) və Medusa (Venomous Mantis) kimi tanınmış platformaların resurslarından istifadə edən bir filial kimi fəaliyyət göstərib.
478 Qurban və Worm-vari Yayılma Potensialı
Aparılan analizlərə görə, “The Gentlemen” əməliyyatı nəticəsində 478 müxtəlif qurum və ya şəxs qurban olub. Tədqiqatlar həmçinin bu ransomware-in şəbəkələrdə qurd (worm) kimi yayılma qabiliyyətinə malik olduğunu ortaya qoyur ki, bu da onun dağıdıcı potensialını daha da artırır. Bu cür yayılma mexanizmi, bir sistemi yoluxdurduqdan sonra avtomatik olaraq digər sistemlərə keçə bilməsi deməkdir ki, bu da yoluxmanın sürətli və geniş miqyasda baş verməsinə səbəb olur.
RaaS Modeli və Kiber Təhdidlərinin Gələcəyi
The Gentlemen qrupunun RaaS platformaları ilə əməkdaşlığı, kiber cinayətkarların getdikcə daha mürəkkəb və təşkilatlanmış strukturlara keçdiyini göstərir. Bu model, texniki bacarıqları az olan şəxslərə belə, genişmiqyaslı ransomware hücumları təşkil etməyə imkan verir. LockBit, Qilin və Medusa kimi RaaS sxemlərinin istifadəsi, bu cür əməliyyatların necə qlobal və qarşılıqlı əlaqədə olduğunu vurğulayır.
Kibertəhlükəsizlik mütəxəssisləri təşkilatları bu cür təhdidlərə qarşı daha dayanıqlı olmağa çağırır. Zəifliklərin mütəmadi olaraq yoxlanılması, güclü şəbəkə seqmentasiyası, sıx backup strategiyaları və effektiv insidentlərə cavab planları bu tipli ransomware hücumlarının qarşısını almaq və ya onların təsirini minimuma endirmək üçün əsas addımlardır.


