
Tək Zərərli Veb Səhifə Ziyarəti Tor Brauzerini Kompromis Edə Bilər: Tədqiqatçılar Xəbərdarlıq Edir
 13rose
2 min read
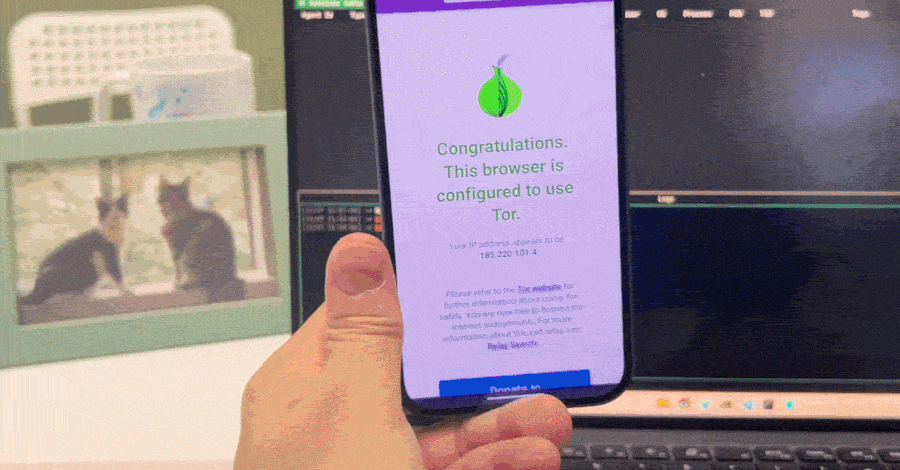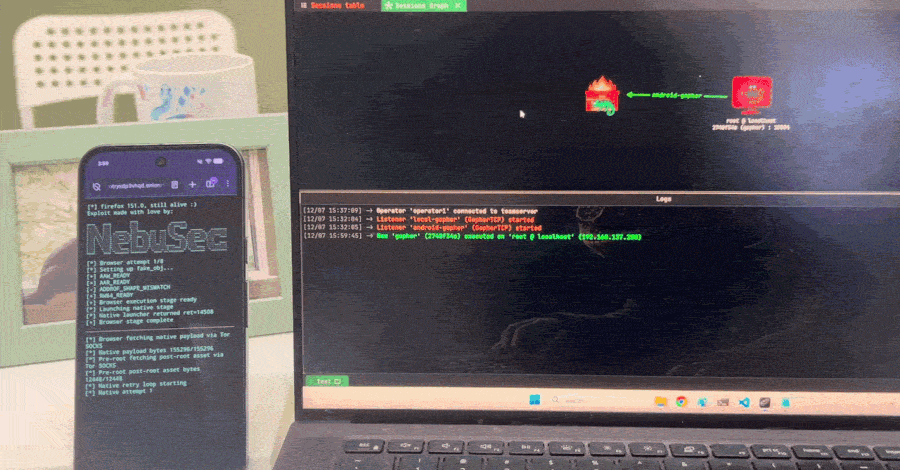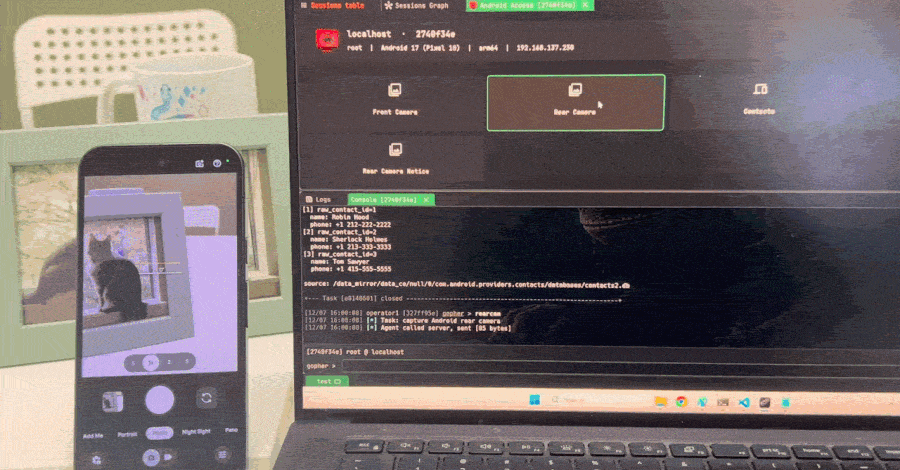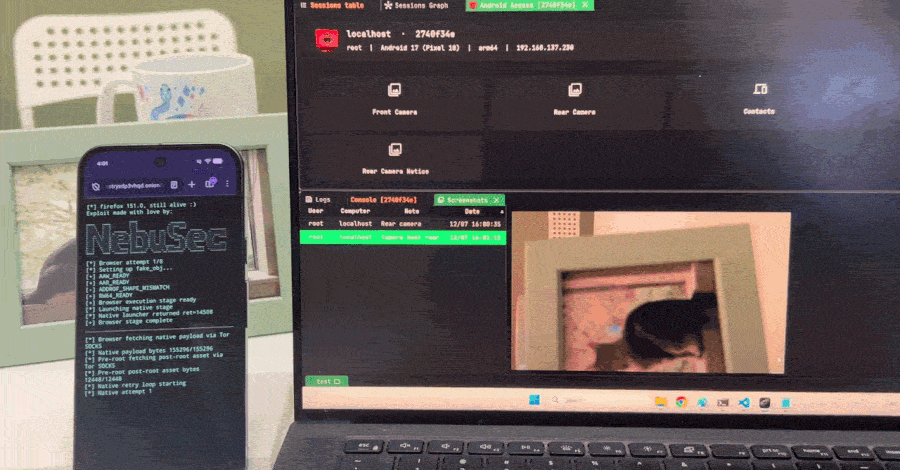
Yeni Firefox Boşluğu Tor Brauzerini Yalnız Bir Kliklə Kompromis Edir
Kibertəhlükəsizlik tədqiqatçıları, Mozilla Firefox-un JIT (Just-In-Time) mühərrikində aşkarlanmış və artıq yamalanmış bir boşluğun (CVE-2026-10702) yalnız bir zərərli veb səhifə ziyarəti ilə Tor Brauzerini təhlükəyə ata biləcəyini nümayiş etdiriblər.
Nebula Security tərəfindən aşkar edilən bu kritik zəiflik, brauzerin render prosesində Arbitrary Code Execution (RCE) imkanı yaradır. Ən diqqət çəkən cəhət odur ki, bu Exploit üçün heç bir əlavə ayar və ya istifadəçi qarşılıqlı əlaqəsi tələb olunmur.
Təhlükənin Detalları və Yamalanması
Mozilla tərəfindən “Yüksək” təhlükə dərəcəsi ilə qiymətləndirilən CVE-2026-10702 boşluğu, Firefox 151.0.3 yeniləməsində aradan qaldırılıb. Bu, təhlükəsizlik yamalarını vaxtında quraşdırmağın vacibliyini bir daha sübut edir.
Tədqiqatçı Eten Zou qeyd edir ki, hakerlər bu boşluqdan istifadə edərək, hədəf sistemə daxil olmaq üçün yalnız xüsusi hazırlanmış bir veb səhifəyə keçidi kifayət hesab edə bilərdi. Tor Brauzerinin məxfilik və anonimliyə vurğu etdiyi nəzərə alınsa, belə bir zəifliyin mövcudluğu xüsusilə narahatvericidir.
Nəticə
Bu hadisə, brauzer təhlükəsizliyinin davamlı təkamülünü və sıfır-gün boşluqlarına qarşı mübarizənin nə qədər mühüm olduğunu vurğulayır. İstifadəçilərə proqram təminatlarını həmişə ən son versiyada saxlamaq tövsiyə olunur.


