
Təhlükəli Boşluq Shark Robot Tozsoranlarını Hədəf Alır: Hakerlər Cihazlara Regional Nəzarət Əldə Edə Bilər
AWS regionunda yerləşən digər cihazlara nəzarət etməyə, onların kameralarına baxmağa, ev xəritələrini oxumağa və Wi-Fi parollarını plaintext formatında ələ keçirməyə imkan verir.  13rose
2 min read
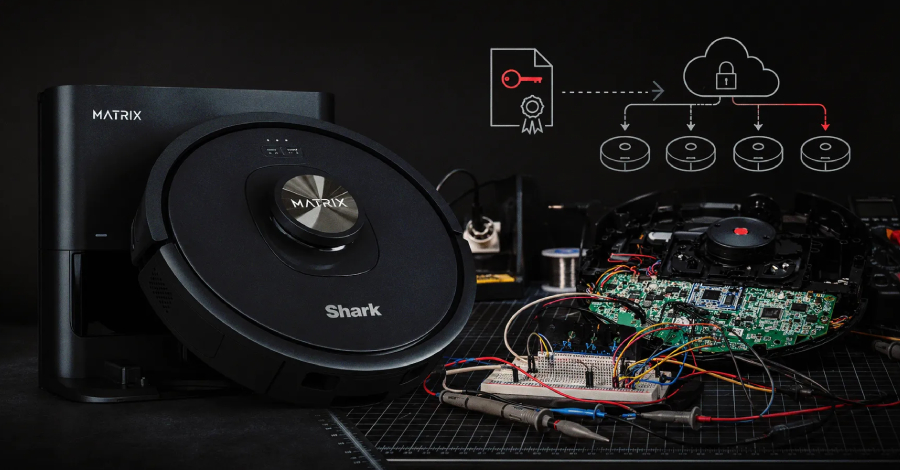
Shark Robot Tozsoranlarında Kritik Boşluq Aşkarlanıb
Kibertəhlükəsizlik dünyası robot tozsoranların təhlükəsizliyini şübhə altına alan yeni bir boşluqla sarsılıb. Təhlükəsizlik tədqiqatçısı “tokay0” tərəfindən aşkar edilən bu boşluq, Shark RV2320EDUS model robot tozsoranlarını hədəf alır və hakerlərə eyni AWS regionunda fəaliyyət göstərən digər cihazlar üzərində tam nəzarət əldə etməyə imkan verir.
Boşluğun Detalları və Potensial Təhdidlər
Araşdırma nəticəsində məlum olub ki, bir Shark RV2320EDUS robot tozsoranının flash yaddaşından certificate-ı əldə etməklə, hücumçular həmin certificate-dan istifadə edərək eyni AWS regionunda yerləşən digər Shark robot tozsoranlarında root commands icra edə bilərlər. Bu, təhlükəsizlik sistemi üçün ciddi bir zərbədir, çünki bu cür icazələr cihazın üzərində tam nəzarət deməkdir.
Boşluğun istismarı nəticəsində yaranan təhdidlər olduqca genişdir:
- Cihazın kamerasına giriş əldə edərək canlı görüntüləri izləmək.
- Robotu uzaqdan idarə edərək evin içində hərəkət etdirmək.
- Ev xəritələrini oxuyaraq məkan haqqında ətraflı məlumat toplamaq.
- Ən əsası, cihazın qoşulduğu Wi-Fi şəbəkəsinin parollarını
plaintextformatında ələ keçirmək.
Təhlükənin Miqyası və Nəticələr
“tokay0” ləqəbli tədqiqatçı, aşkar etdiyi metodu bazar ertəsi günü ictimailəşdirib. Tədqiqatçı öz testlərini yalnız şəxsi tozsoranları üzərində aparsa da, boşluğun regional miqyasda digər cihazlara təsir etmə potensialı ciddi narahatlıq doğurur. Wi-Fi parollarının plaintext formatında əldə edilməsi, hücumçulara təkcə tozsoranlara deyil, həm də bütün ev şəbəkəsinə giriş imkanı yarada bilər ki, bu da şəxsi məlumatların və digər ağıllı cihazların təhlükəsizliyini risk altına atır.
Shark şirkətinin bu boşluq haqqında rəsmi mövqeyi və yeniləmə buraxıb-buraxmadığı hələlik məlum deyil. İstifadəçilərə, şirkətdən gələcək xəbərdarlıqları və yeniləmələri yaxından izləmələri tövsiyə olunur.


