
Təhlükə Siqnalı: Yüzlərlə iOS AI Tətbiqi API Açarlarını və AI Proksi Girişlərini Sızdırır
 13rose
2 min read
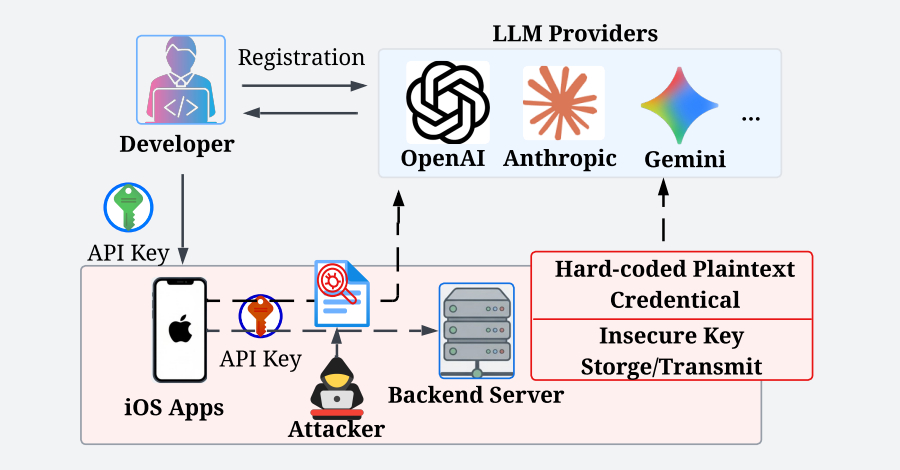
iOS AI Tətbiqlərində Kəskin Təhlükəsizlik Boşluğu Aşkarlandı
Yeni bir araşdırma, iPhone üçün hazırlanmış yüzlərlə süni intellekt (AI) tətbiqinin şəbəkə trafikində API açarlarını və ödənişli AI xidmətlərinə proksi girişlərini sızdırdığını aşkar edib. Kibertəhlükəsizlik mütəxəssisləri tərəfindən aparılan bu tədqiqat zamanı, iPhone üçün mövcud olan 444 AI çatbot tətbiqindən 282-sinin, yəni demək olar ki, üçdə ikisinin, bu cür həssas məlumatları açıq şəkildə ifşa etdiyi müəyyən edilib.
Boşluğun Mexanizmi və Potensial Təhlükələr
Aşkar edilmiş boşluq müxtəlif yollarla ortaya çıxır. Bir çox hallarda, tətbiqin şəbəkə kommunikasiyasına nəzarət edən istənilən şəxs API açarını, təkrar istifadə edilə bilən tokeni və ya heç bir təhlükəsizlik açarı tələb etmədən sorğuları qəbul edən arxa plan (backend) serverini asanlıqla görə bilər. Bu vəziyyət, təcavüzkarlara tərtibatçının hesabı üzərindən AI modellərinə icazəsiz sorğular göndərmək imkanı yaradır. Bu cür icazəsiz giriş, yalnız əlavə maliyyə xərclərinə səbəb olmaqla yanaşı, həm də AI xidmətlərinin sui-istifadəsinə və digər potensial təhlükəsizlik risklərinə yol aça bilər.
Təhlükəsizlik Protokollarının Gücləndirilməsi Zərurəti
Bu cür ciddi zəifliklərin aşkarlanması, tətbiq tərtibatçılarının təhlükəsizlik protokollarını gücləndirməsinin vacibliyini bir daha vurğulayır. Şəbəkə trafikində həssas məlumatların şifrələnməsi və API açarlarının etibarlı şəkildə idarə edilməsi, istifadəçi məlumatlarının və maliyyə resurslarının qorunması üçün fundamental əhəmiyyət daşıyır. İstifadəçilərə isə yüklədikləri AI tətbiqlərinin təhlükəsizlik reputasiyasını araşdırmaları və şübhəli mənbələrdən qaçınmaları tövsiyə olunur.


