
TeamPCP Təhdidi: Populyar LiteLLM Python Paketində Zərərli Kod Aşkarlandı
 13rose
3 min read
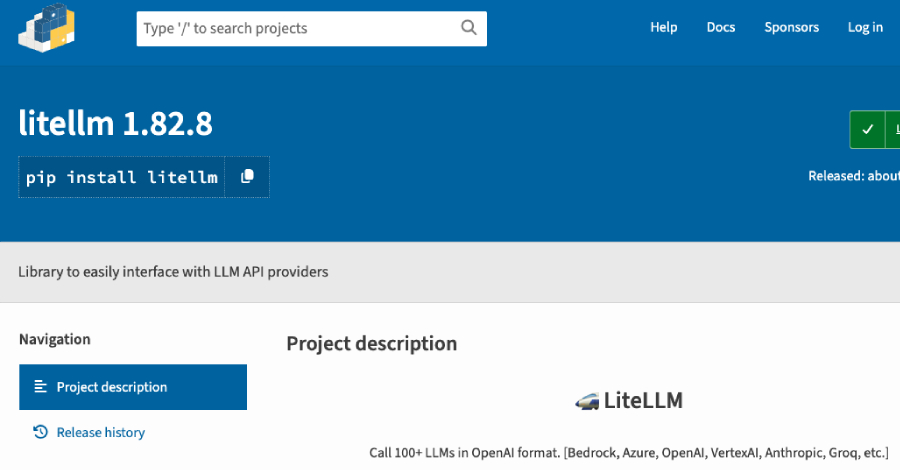
TeamPCP Təhdid Qrupu LiteLLM Paketini Kompromisləşdirdi
Trivy və KICS sistemlərinə qarşı son hücumları ilə tanınan TeamPCP adlı təhdid qrupu, indi də populyar “litellm” adlı Python paketini hədəf alıb. Kiber cinayətkarlar paketin iki zərərli versiyasını – 1.82.7 və 1.82.8 – təqdim edərək istifadəçilərin təhlükəsizliyini risk altına atıblar. Aşkar edilmiş zərərli kodda etibarnamə toplayıcısı, Kubernetes mühitində yan hərəkət üçün alətlər dəsti və daimi bir backdoor mövcuddur.
Hücumun Detalları və Əlaqəli Təhdidlər
Təhlükəsizlik üzrə aparıcı şirkətlər, o cümlədən Endor Labs və JFrog, litellm-in 1.82.7 və 1.82.8 versiyalarının zərərli olduğunu təsdiqləyib və onların GitHub platformasında yayımlandığını bildiriblər. Bu hücumun TeamPCP-nin əvvəlki Trivy CI/CD (Continuous Integration/Continuous Delivery) sistemlərini kompromisləşdirməsi ilə əlaqəli olduğu ehtimal olunur. Bu cür əvvəlki sızmalar, təhdid qrupuna açıq mənbəli proqram təminatı paylanma zəncirinə sızmaq və zərərli kodları etibarlı paketlərə yerləşdirmək imkanı verə bilər.
Zərərli Kodun Funksionallığı
Aşkar edilmiş zərərli kod üç əsas komponentdən ibarətdir:
- Etibarnamə toplayıcısı: Bu komponent, hücumçulara hədəf sistemlərdən, o cümlədən inkişaf mühitləri, bulud xidmətləri və digər kritik infrastrukturdan giriş məlumatlarını (məsələn, API açarlarını, daxilolma məlumatlarını) oğurlamağa imkan verir.
- Kubernetes yan hərəkət alətləri dəsti: Bu alətlər dəsti, hücumçulara Kubernetes klasterləri daxilində daha geniş miqyasda nüfuz etməyə, ayrı-ayrı podlar və xidmətlər arasında hərəkət etməyə və nəticədə klaster üzərində tam nəzarəti ələ keçirməyə kömək edir.
- Daimi Backdoor: Yerləşdirilmiş backdoor, TeamPCP qrupuna gələcəkdə hədəf sistemə gizli və daimi giriş təmin edir, bu da onların hücumları təkrarlamaq və ya əlavə zərərli əməliyyatlar həyata keçirmək üçün bir yol saxlamasına imkan verir.
İstifadəçilər Üçün Tövsiyələr
LiteLLM paketindən istifadə edən təşkilatlara və fərdi inkişafçılara tövsiyə olunur ki, quraşdırılmış versiyalarını dərhal yoxlasınlar. Əgər 1.82.7 və ya 1.82.8 versiyaları istifadə edilirsə, onları etibarlı bir versiyaya endirmək və ya paket təminatçısı tərəfindən buraxılmış ən son təhlükəsiz versiyaya yeniləmək vacibdir. Həmçinin, CI/CD proseslərinin təhlükəsizliyinə xüsusi diqqət yetirmək və üçüncü tərəf asılılıqlarını mütəmadi olaraq skan etmək kritik əhəmiyyət kəsb edir.


