
Storm-2561 Kampaniyası: SEO Poisoning İlə Yayılan Saxta VPN-lər Kimlik Məlumatlarını Hədəf Alır
 13rose
2 min read
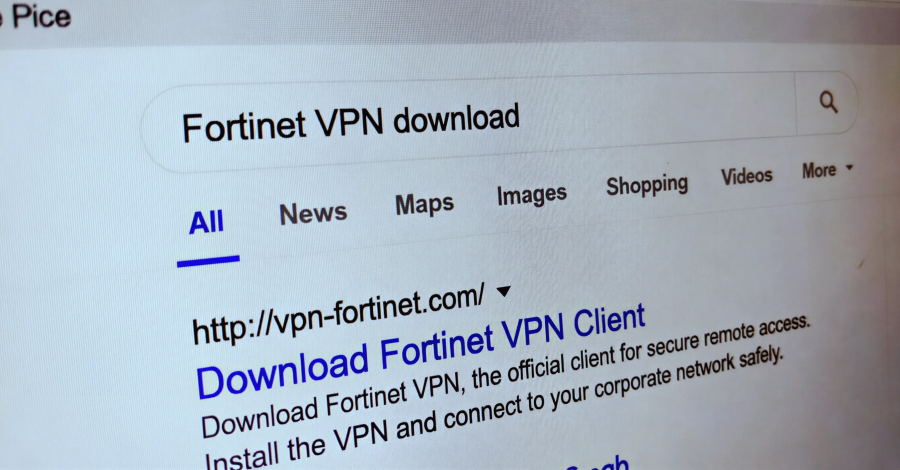
Microsoft Yeni Kiberhücum Kampaniyası Barədə Xəbərdarlıq Edir: “Storm-2561”
Qlobal texnologiya nəhəngi Microsoft, yeni və mürəkkəb bir kiberhücum kampaniyası olan “Storm-2561” barədə ətraflı məlumatları ictimaiyyətlə paylaşıb. Bu kampaniya, axtarış sistemlərinin optimallaşdırılması (SEO) poisoning metodlarından istifadə edərək saxta Virtual Private Network (VPN) müştərilərini yaymaqla, istifadəçilərin həssas kimlik məlumatlarını oğurlamağı hədəfləyir.
SEO Poisoning Taktikası Və Saxta VPN-lər
Hücumçular, bu kampaniyada, qanuni müəssisə proqram təminatı axtarışında olan istifadəçiləri hədəf alır. İstifadəçilər, axtarış nəticələrində manipulyasiya edilmiş linklər vasitəsilə hücumçular tərəfindən idarə olunan zərərli veb-saytlara yönləndirilir. Bu saytlarda, zərərli ZIP faylları təklif olunur ki, bu fayllar da özünü etibarlı VPN müştərisi kimi göstərən rəqəmsal imzalanmış Trojan-ları sistemə yeridir.
Rəqəmsal İmzalanmış Trojan Təhlükəsi
Storm-2561 kampaniyasını xüsusilə təhlükəli edən cəhətlərdən biri də, yayılan Trojan-ların rəqəmsal imzalarla təmin edilməsidir. Rəqəmsal imza, proqram təminatının etibarlılığını göstərmək üçün istifadə olunsa da, bu halda kibercinayətkarlar tərəfindən istifadə edilərək, təhlükəsizlik sistemlərini və istifadəçilərin ehtiyatlılığını aldatmağa xidmət edir. Bu, Trojan-ların antivirus proqramları tərəfindən aşkarlanmasını çətinləşdirə və istifadəçilərin onların qanuni olduğuna inanmasına səbəb ola bilər.
Hücumun Hədəfi: Kimlik Məlumatlarının Oğurlanması
Saxta VPN müştərilərinin əsas məqsədi, sistemə yeridildikdən sonra istifadəçilərin giriş məlumatları, parollar və digər həssas şəxsi və korporativ kimlik məlumatlarını oğurlamaqdır. Bu məlumatlar, daha sonra maliyyə fırıldaqları, digər kiberhücumlar və ya korporativ şəbəkələrə icazəsiz daxil olmaq üçün istifadə edilə bilər. İstifadəçilərin internetdən proqram yükləyərkən diqqətli olmaları və yalnız rəsmi mənbələrdən istifadə etmələri vacibdir.


