
Şimali Koreyanın ‘Konni’ Haker Qrupu Phishing Yolu ilə KakaoTalk Üzərindən EndRAT Malware Yayır
 13rose
3 min read
Şimali Koreyalı Hakerlər KakaoTalk-ı Hədəf Alır
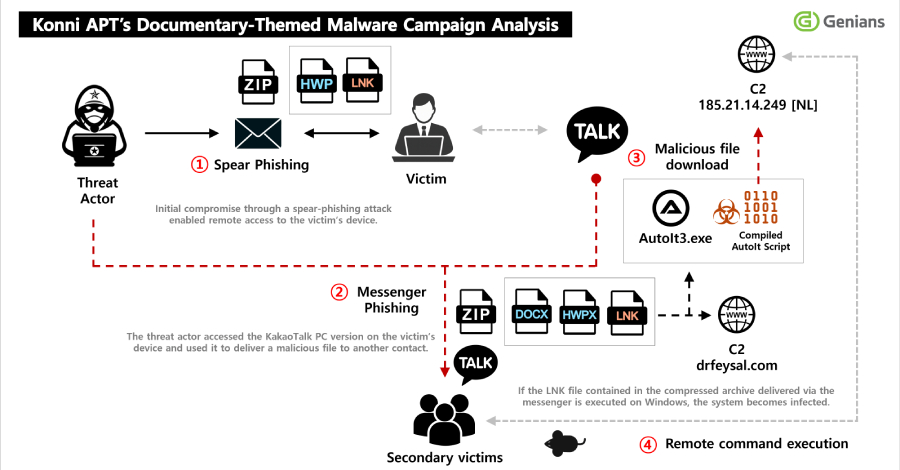
Şimali Koreyaya bağlı ‘Konni’ haker qrupu, Phishing hücumları vasitəsilə hədəf şəxslərin KakaoTalk desktop tətbiqlərini ələ keçirərək, zərərli EndRAT Malware-ni onların əlaqə siyahısındakı şəxslərə yayır. Bu fəaliyyət, hakerlərin geniş istifadə olunan rabitə platformalarından necə sui-istifadə etdiklərini bir daha nümayiş etdirir.
Hücumun Təfərrüatları və Genians-ın Aşkarlaması
Cənubi Koreyanın kibertəhlükəsizlik kəşfiyyat firması Genians tərəfindən aparılan təhlilə görə, bu zərərli kampaniya ‘Konni’ qrupuna aid edilir. Hücumçular ilkin girişi, qurbanları inandırmaq məqsədilə hazırlanmış spear-phishing e-poçtları vasitəsilə əldə ediblər. Bu e-poçtlar adətən etibarlı mənbələrdən gəlirmiş kimi görünür və hədəfləri zərərli linklərə klikləməyə və ya faylları yükləməyə təşviq edir.
KakaoTalk Vasitəsilə Malware Yayılması
Hədəflərin sistemlərinə sızdıqdan sonra, ‘Konni’ qrupu qurbanın KakaoTalk desktop tətbiqinə daxil olaraq, EndRAT Malware-ni onların seçilmiş əlaqələrinə ötürmək üçün istifadə edir. KakaoTalk-ın Cənubi Koreya və bəzi digər bölgələrdə geniş yayılmış bir rabitə platforması olduğunu nəzərə alsaq, bu, hakerlər üçün effektiv bir yayılma kanalıdır. Zərərli faylın etibarlı mənbədən (qurbanın öz əlaqəsindən) gəlirmiş kimi görünməsi, infeksiyanın daha geniş auditoriyaya yayılmasına və şübhəsiz istifadəçilərin tərəfindən açılmasına imkan yaradır.
EndRAT Malware-nin Təhlükəsi
EndRAT, uzaqdan idarəetmə trojanı (Remote Access Trojan) olaraq təsnif edilir. Bu növ Malware hakerlərə yoluxmuş sistem üzərində geniş nəzarət imkanları verir. Hakerlər bu nəzarətdən məlumat oğurluğu, əlavə zərərli proqramların yerləşdirilməsi, sistem resurslarından sui-istifadə və ya digər zərərli fəaliyyətlər üçün istifadə edə bilərlər. Bu, həm fərdi istifadəçilər, həm də korporativ şəbəkələr üçün ciddi təhlükə yaradır.
Təhlükəsizlik Tövsiyələri
Kibertəhlükəsizlik mütəxəssisləri istifadəçiləri naməlum mənbələrdən gələn e-poçtlara və ya mesajlardakı linklərə qarşı diqqətli olmağa çağırır. Xüsusilə də məşhur mesajlaşma platformalarında gələn şübhəli faylları açmazdan əvvəl onların etibarlılığını yoxlamaq vacibdir. Bu hücum, təhlükə aktorlarının hücum vektorlarını şaxələndirməyə və geniş istifadə olunan tətbiqlərdən sui-istifadə etməyə hazır olduqlarını bir daha nümayiş etdirir.


