
Şimali Koreyalı Kiberhakerlər Saxta İş Elanları ilə SVG Şəkillərində OTTERCOOKIE Malware-i Yayır
 13rose
3 min read
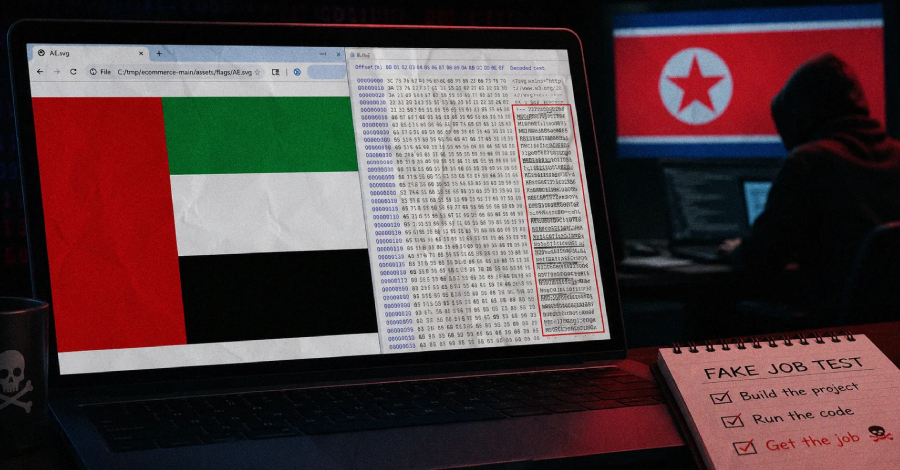
Şimali Koreyaya Bağlı Qrupun Yeni Taktikası
Şimali Koreyaya bağlı kiber təhlükə aktorları, “Contagious Interview” kampaniyası çərçivəsində, saxta iş elanları və kodlaşdırma testlərindən istifadə edərək, SVG formatlı şəkillərdə zərərli faylları (payload) gizlətmək üçün steqanoqrafiya üsullarından istifadə etdiyi müşahidə edilib.
Taktika və Yayımlanma Mexanizmi
Bu hücum kampaniyası, qurbanları kodlaşdırma bacarıqlarını sınaqdan keçirmək üçün hazırlanmış saxta layihələr və ya iş müraciətləri ilə aldatmağı hədəfləyir. İstifadəçilər saxta iş elanları və ya sosial mühəndislik vasitəsilə təklif olunan bu layihələri işə saldıqda, gizlədilmiş zərərli kod avtomatik olaraq aktivləşir. Əsas diqqət çəkən cəhət, Malware-in adi görünən SVG (Scalable Vector Graphics) şəkillərinin içərisində, steqanoqrafiya texnikası ilə gizlədilməsidir. Bu üsul, zərərli proqramın antivirus proqramları və təhlükəsizlik alətləri tərəfindən aşkarlanmasını çətinləşdirir, çünki görünüş etibarilə şəkil normal qəbul edilir.
OTTERCOOKIE Malware və Onun İmkanları
Hücumun əsasını təşkil edən zərərli proqram OTTERCOOKIE adlı dörd mərhələli bir payload-dur. Qurban tərəfindən layihə işə salındıqdan sonra, OTTERCOOKIE ardıcıl olaraq müxtəlif modulları aktivləşdirir. Məlumatlara görə, bu Malware aşağıdakı əsas funksiyaları yerinə yetirir:
- Brauzer Məlumatlarının Oğurlanması: O, istifadəçinin brauzerlərində saxlanılan login məlumatlarını, kukiləri və digər həssas məlumatları toplayır.
- Kriptovalyuta Cüzdanlarının Hədəflənməsi: Kriptovalyuta cüzdanları ilə bağlı məlumatları, şifrələri və digər aktivləri ələ keçirməyə çalışır.
- Fayl Oğurluğu: İstifadəçinin sistemindəki müəyyən faylları, sənədləri və digər qiymətli məlumatları axtarır və oğurlayır.
Bu çoxmərhələli yanaşma, hakerlərə qurbanın sisteminə daha dərin nüfuz etməyə və geniş miqyasda məlumat oğurlamağa imkan verir.
Təhlükəsizlik Tədbirləri və Tövsiyələr
Kibertəhlükəsizlik mütəxəssisləri, bu kimi sosial mühəndislik hücumlarından qorunmaq üçün istifadəçilərə xüsusi diqqətli olmağı tövsiyə edir. Naməlum mənbələrdən gələn və ya şübhəli görünən iş elanları, layihələr və ya kodlaşdırma testlərinə qarşı ehtiyatlı olmaq vacibdir. Faylları açmazdan və ya proqramları işə salmazdan əvvəl onların etibarlılığını yoxlamaq, habelə sistemlərdə etibarlı antivirus və Endpoint Detection and Response (EDR) həllərini istifadə etmək zəruridir. SVG kimi şəkil fayllarının daxilində gizlədilmiş zərərli kodları aşkarlamaq üçün təhlükəsizlik həllərinin müntəzəm olaraq yenilənməsi də böyük əhəmiyyət kəsb edir.


