
Rusiya ilə Əlaqəli APT28 Qrupu Qlobal DNS Hijacking Kampaniyasında SOHO Routerlərini İstismar Edir
 13rose
2 min read
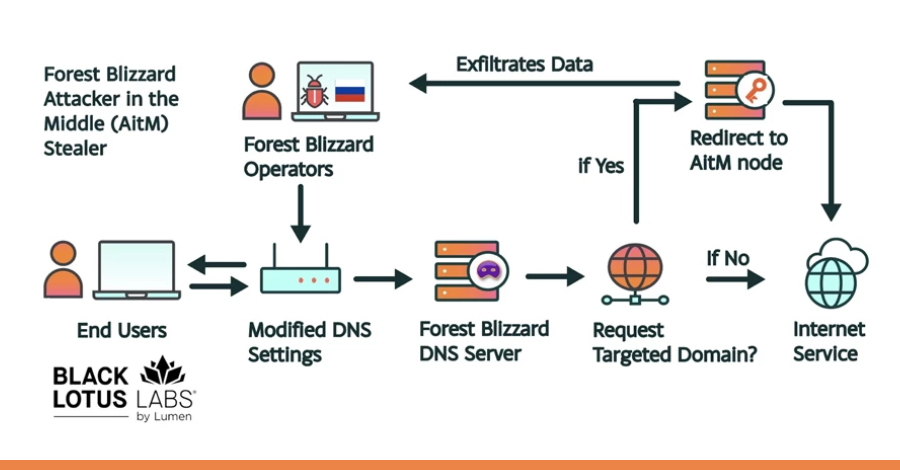
Kibertəhlükəsizlik mütəxəssisləri Rusiya ilə əlaqəli APT28 (həmçinin Forest Blizzard olaraq da bilinir) təhlükə qrupunu yeni, irimiqyaslı kiber casusluq kampaniyası ilə əlaqələndiriblər. Bu kampaniya, təhlükəsizlik boşluqları olan MikroTik və TP-Link SOHO (Kiçik Ofis/Ev Ofisi) routerlərini istismar edərək onları nəzarət altına almağı və zərərli infrastruktura çevirməyi nəzərdə tutur.
APT28-in Hədəfi və Metodologiyası
Təhlükəsizlik araşdırmaçılarının bildirdiyinə görə, APT28 qrupu bu hücumları ən azı 2025-ci ilin may ayından bəri həyata keçirir. Kampaniyanın əsas məqsədi, zəif routerləri Exploit edərək onların parametrlərini dəyişdirmək və nəticədə qlobal DNS Hijacking əməliyyatlarında istifadə olunan zərərli infrastruktur yaratmaqdır.
SOHO routerləri adətən az təhlükəsizlik nəzarəti ilə idarə olunduğundan və tez-tez yenilənmədiyindən, kiber cinayətkarlar üçün cəlbedici hədəflərdir. APT28 kimi dövlət dəstəkli qruplar, bu cür cihazları müxtəlif casusluq və zərərli fəaliyyətlər üçün bir körpü kimi istifadə edirlər.
Kiber Casusluq Kampaniyasının Genişliyi
Bu irimiqyaslı Exploitation kampaniyası, APT28-in məqsədyönlü şəkildə geniş miqyaslı şəbəkələrə nüfuz etmək və həssas məlumatlara çıxış əldə etmək istəyini göstərir. Routerlərə nəzarət etməklə, hücumçular trafiki yönləndirə, istifadəçiləri saxta vebsaytlara yönəldə və ya digər Malware-ləri yerləşdirə bilərlər. DNS Hijacking, kiber hücumçuların internet trafikini öz nəzarətləri altında olan serverlərə yönləndirmək üçün istifadə etdiyi effektiv bir metoddur.
Qorunma Tədbirləri
Kibertəhlükəsizlik mütəxəssisləri, SOHO router istifadəçilərinə cihazlarının proqram təminatını mütəmadi olaraq yeniləməyi, güclü parollardan istifadə etməyi və əlavə təhlükəsizlik tədbirləri tətbiq etməyi tövsiyə edirlər. Bu cür addımlar, APT28 kimi inkişaf etmiş təhlükə qruplarının potensial hücumlarına qarşı müdafiəni gücləndirməyə kömək edə bilər.


