
Ruflo Agentində Tənqidi RufRoot Boşluğu: Müdaxiləsiz RCE və Süni İntellekt Yaddaşının Zəhərlənməsi Riski
 13rose
2 min read
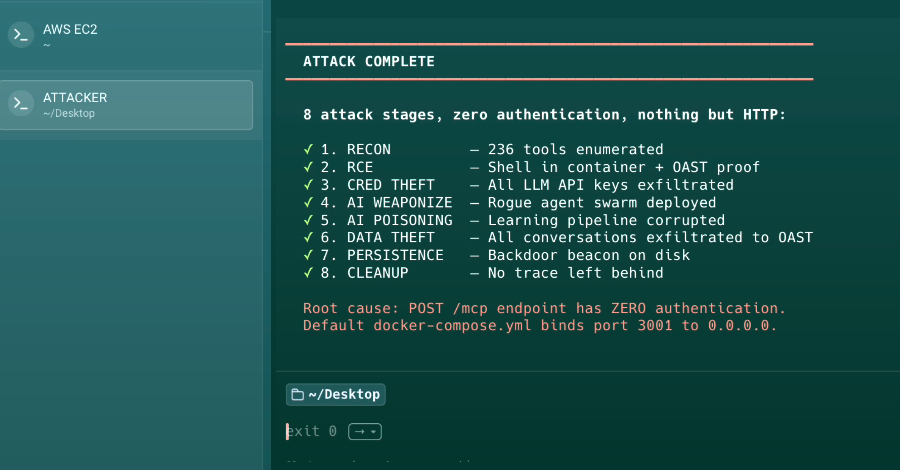
Ruflo Agentində Maksimal Təhlükəsizlik Boşluğu Aşkar Edildi
Kibertəhlükəsizlik tədqiqatçıları Anthropic Claude Code və OpenAI Codex üçün açıq mənbəli agent meta-harness olan Ruflo-da maksimum dərəcəli təhlükəsizlik boşluğu müəyyən ediblər. Bu zəiflik autentifikasiya tələb etmədən uzaqdan kod icrasına (RCE) və süni intellekt (AI) yaddaşının zəhərlənməsinə gətirib çıxara bilər.
Vulnerability Detalları: CVE-2026-59726 və RufRoot
Noma Security tərəfindən ‘RufRoot’ adlandırılan və CVE-2026-59726 olaraq izlənilən bu boşluq, 10.0 maksimal CVSS balına malikdir ki, bu da onun kritik təhlükəsini göstərir. Zəiflik layihənin 3.16.3 versiyasından əvvəlki bütün versiyalarına təsir edir.
Potensial Təhdidlər: RCE və AI Yaddaşının Zəhərlənməsi
Ruflo agentinin bu kritik boşluğu, hücumçulara sistemə qeyri-leqal giriş əldə etmədən əmrləri icra etməyə imkan verir. Bu, zərərli kodun yerləşdirilməsinə və ya sistemlərə tam nəzarət əldə edilməsinə yol aça bilər. Daha da narahat edicisi, ‘AI yaddaşının zəhərlənməsi’ bacarığıdır ki, bu da süni intellekt sistemlərinin öyrənmə və qərar qəbul etmə proseslərini manipulyasiya edə bilər, nəticədə etibarsız və ya zərərli nəticələr ortaya çıxar.
Təcili Yeniləmə Zəruridir
Bu boşluğun potensial təsiri genişdir, çünki Ruflo agenti AI modellərinin idarə edilməsində əsas rol oynayır. İstifadəçilərə və təşkilatlara bu təhdiddən qorunmaq üçün Ruflo agentini dərhal 3.16.3 və ya daha yeni versiyalara yeniləmələri şiddətlə tövsiyə olunur. Yeniləmə edilməyən sistemlər, kiberhücumların qurbanı olmaq riski ilə üzləşirlər.


