
“Phantom Squatting”: Süni İntellektin Yaratdığı “Xəyali” Domenlər Phishing və Malware Hücumlarına Yol Açıb
 13rose
2 min read
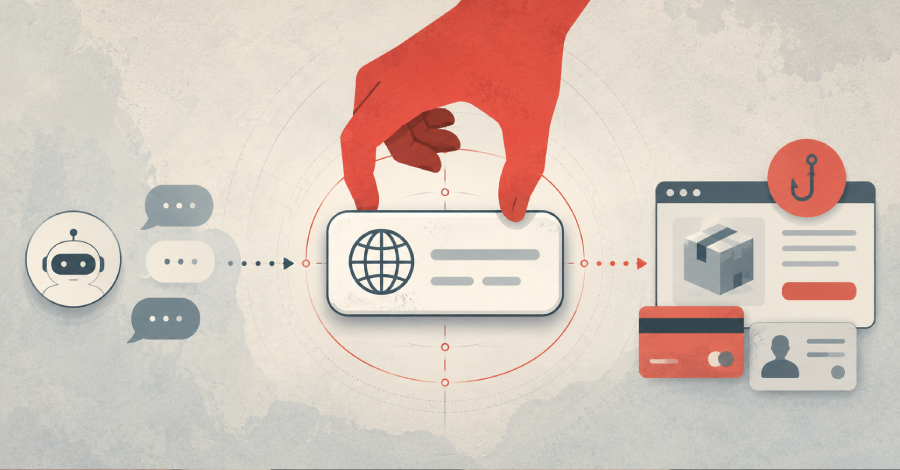
Süni İntellektin “Uydurduğu” Domenlərdən Yeni Təhlükə
Böyük dil modellərinin (LLM) mövcud olmayan veb ünvanları icad etməsi, kibertəhlükəsizlik mütəxəssisləri üçün yeni bir narahatlıq mənbəyinə çevrilib. Bu “xəyali” domen adları, hakerlər tərəfindən istifadə edilərək, Phishing kampaniyaları və ya Malware yayılması üçün yeni bir vektor yaradır.
Phantom Squatting Taktikasının İşləmə Mexanizmi
Kibertəhlükəsizlik şirkəti Palo Alto Networks-ün tədqiqat qolu olan Unit 42, bu təhdidi “phantom squatting” adlandırır. Onların yeni araşdırması göstərir ki, bu fırıldaq artıq real dünyada baş verir. Hücumçular süni intellekt alətlərinin “uydurduğu” bu domenləri başqalarından əvvəl qeydə alaraq, üzərində Phishing səhifələri yerləşdirirlər. Məqsəd, AI alətləri tərəfindən bilmədən bu saxta saytlara yönləndirilən istifadəçi trafikini tutmaqdır.
Niyə Bu Taktika Ciddidir?
Bu yeni taktika xüsusilə təhlükəlidir, çünki istifadəçilər güvəndikləri AI platformalarından aldıqları məlumatlara əsaslanaraq, təhlükəli və saxta domenlərə keçid edə bilərlər. AI-nin verdiyi cavablarda yaranan “hallüsinasiyalar” nəticəsində mövcud olmayan bir domenə istinad edildikdə, cinayətkarlar dərhal bu domenin qeydiyyatını aparır və ondan zərərli məqsədlər üçün istifadə edirlər. Bu, ənənəvi domen squatting-dən fərqli olaraq, süni intellektin özünəməxsus zəifliyindən faydalanır və istifadəçiləri qorunmaqda çətinlik çəkən yeni bir təhdid qarşısında qoyur. Beləliklə, AI alətlərinin yaratdığı məlumatlara qarşı diqqətli olmaq və istinad edilən ünvanları yoxlamaq, bu yeni növ hücumdan qorunmaq üçün vacibdir.


