
Opera GX Brauzerindəki Boşluq Zərərli Saytlara İstifadəçi Məlumatlarını Oğurlamağa İmkan Verib
 13rose
1 min read
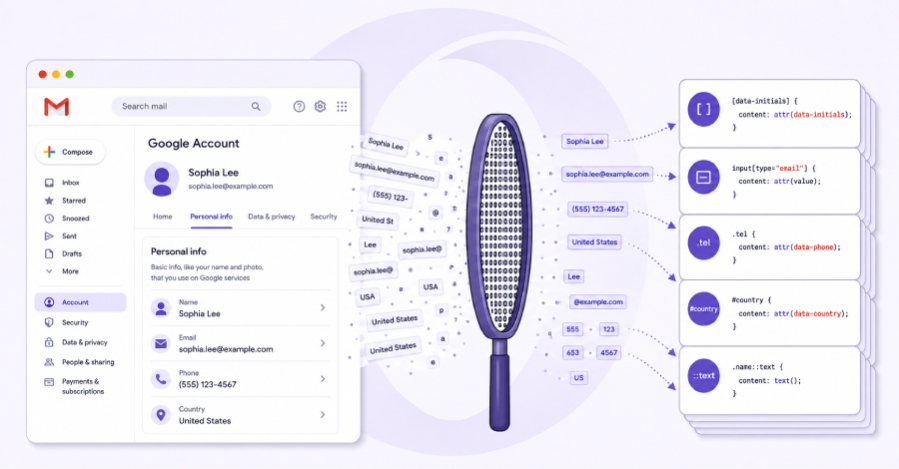
Opera GX Brauzerində Ciddi Təhlükəsizlik Boşluğu
Təhlükəsizlik tədqiqatçıları, oyunçular üçün nəzərdə tutulmuş Opera brauzerinin bir versiyası olan Opera GX-də ciddi bir boşluq aşkar ediblər. Bu boşluq zərərli veb-saytlara, qurbanın xəbəri olmadan, brauzerə əlavələr (modlar) quraşdırmağa və onların vasitəsilə ziyarət edilən səhifələrdən xüsusi məlumatları ələ keçirməyə imkan yaradıb.
Məlumat Oğurluğunun Detalları və Konsept Sübutu
Aşkar edilmiş boşluq istifadəçinin hər hansı bir klikinə ehtiyac duymadan zərərli əlavələrin quraşdırılmasına şərait yaradırdı. Tədqiqatçılar tərəfindən hazırlanmış konsept sübutunda, yalnız bir səhifəyə daxil olmaqla, daxil olmuş (signed-in) istifadəçinin tam Gmail ünvanı bərpa edilə bilib. Bu, boşluğun nə dərəcədə təhlükəli olduğunu nümayiş etdirir, çünki həssas məlumatların birbaşa müdaxilə olmadan ələ keçirilməsi potensialını ortaya qoyur.
Opera-nın Cavabı
Opera şirkəti aşkar olunmuş boşluğu aradan qaldırdığını bildirib. Şirkət, hələlik bu boşluğun real hücumlarda istifadə olunduğuna dair heç bir dəlil tapmadığını da qeyd edib.


