
OpenClaw Quraşdırıcısı Görkəmindəki Zərərli npm Paketi macOS Şəxsi Məlumatlarını Oğurlayır
 13rose
2 min read
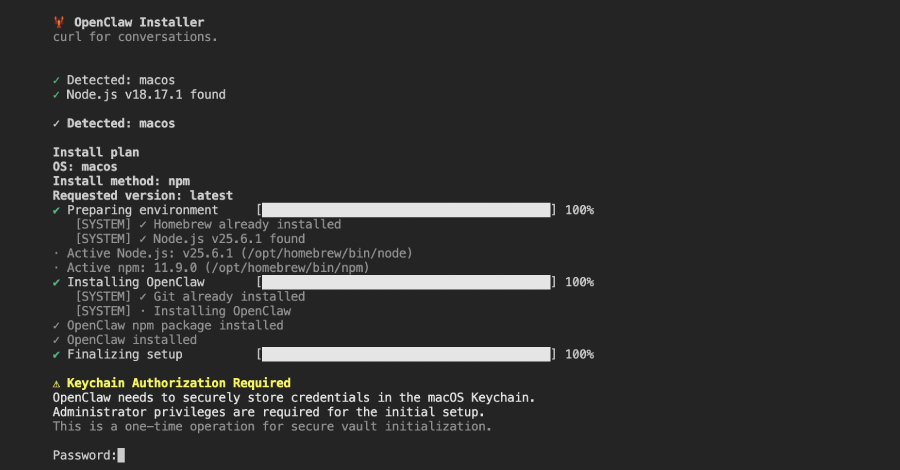
Kibertəhlükəsizlik Təhdidi: Zərərli npm Paketi Aşkar Edildi
Kibertəhlükəsizlik tədqiqatçıları OpenClaw quraşdırıcısı kimi maskalanaraq Remote Access Trojan (RAT) yaymaq və zərərçəkmiş hostlardan həssas məlumatları, xüsusilə macOS şəxsi məlumatlarını oğurlamaq məqsədi daşıyan zərərli bir npm paketi aşkar ediblər. Bu kəşf, tərtibatçı ekosistemlərindəki təhlükəsizlik risklərini bir daha gündəmə gətirir.
Zərərli Paketin Detalları
"@openclaw-ai/openclawai" adı ilə qeydə alınmış bu paket, "openclaw-ai" adlı istifadəçi tərəfindən npm registrinə Martın 3-də yüklənib. Aşkar edildiyi vaxta qədər paket 178 dəfə yüklənib və hələ də registrdə aktiv olaraq qalır ki, bu da potensial riskin davam etdiyini göstərir.
Təhlükə Mexanizmi və Potensial Risklər
Zərərli paket, qurbanların sistemlərinə RAT yerləşdirməklə, təcavüzkarlara uzaqdan nəzarət və məlumat oğurluğu imkanı verir. Xüsusilə macOS sistemlərini hədəf alması, Apple ekosistemi istifadəçiləri üçün ciddi bir təhlükə yaradır. RAT vasitəsilə təcavüzkarlar, sistemə tam giriş əldə edərək faylları dəyişə, digər zərərli proqramları quraşdıra və ən əsası, istifadəçi adları, şifrələr və digər kritik identifikasiya məlumatları daxil olmaqla, macOS ilə əlaqəli şəxsi məlumatları oğurlaya bilərlər.
Müdafiə və Tövsiyələr
Tərtibatçılar və sistem administratorları npm paketlərini yükləyərkən son dərəcə ehtiyatlı olmalıdırlar. Şübhəli mənbələrdən gələn və ya gözlənilməz davranış sərgiləyən paketlərdən çəkinmək vacibdir. Həmçinin, tanınmış təhlükəsizlik alətlərindən istifadə etmək, paketlərin orijinallığını yoxlamaq və sistemləri müntəzəm olaraq yeniləmək bu kimi hücumlardan qorunmaq üçün əsas addımlardır. Bu insident, açıq mənbəli paket menecerlərindəki təhlükəsizlik boşluqlarının kritikliyini bir daha vurğulayır və davamlı ayıqlığın zəruriliyini göstərir.


