
OpenClaw-da Təhlükəsizlik Boşluğu: Yerli AI Agentlərinin Nəzarəti Ələ Keçirilə Bilərdi
 13rose
2 min read
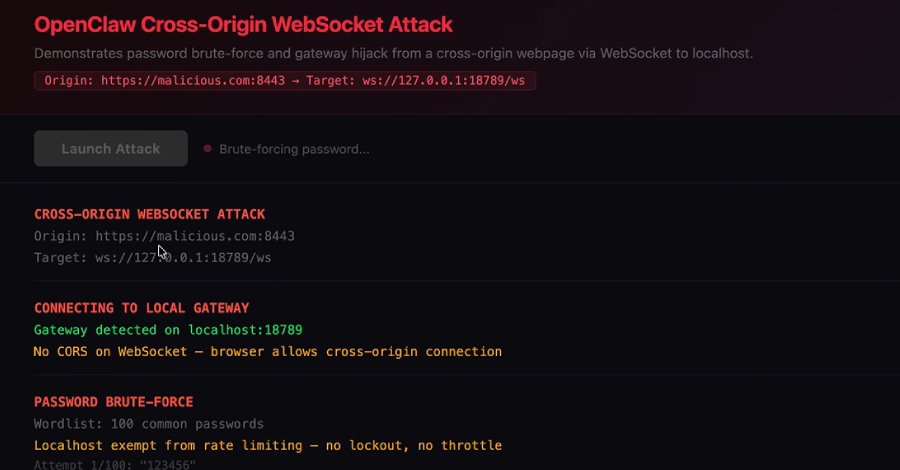
OpenClaw-da Təhlükəsizlik Boşluğu: Yerli AI Agentlərinin Nəzarəti Ələ Keçirilə Bilərdi
OpenClaw platforması, yüksək kritiklik dərəcəli bir təhlükəsizlik boşluğunu aradan qaldırdığını elan edib. Bu boşluq, uğurla istismar edildiyi təqdirdə, zərərli veb-saytlara istifadəçinin cihazında lokal olaraq işləyən süni intellekt (AI) agentinə qoşulmaq və onun tam nəzarətini ələ keçirmək imkanı yarada bilərdi.
Boşluğun Detalları və Təsiri
Mütəxəssislərin bildirdiyinə görə, aşkar edilmiş zəiflik OpenClaw sisteminin nüvəsində yerləşirdi. “Oasis” tərəfindən verilən məlumata görə, “Bizim boşluğumuz əsas sistemin özündə – heç bir plagin, bazarı və ya istifadəçi tərəfindən quraşdırılmış genişləndiricilər olmadan – sadəcə sənədləşdirildiyi kimi işləyən ‘yalın’ OpenClaw qeytveyində idi.” Bu, boşluğun geniş təsir dairəsinə malik olduğunu və standart quraşdırmaların belə risk altında olduğunu göstərir.
Zərərli veb-saytlar tərəfindən istismar olunan zaman, bu boşluq vasitəsilə AI agentinin idarə edilməsi, məlumatların manipulyasiyası, icazəsiz əməliyyatların həyata keçirilməsi və ya sistemə daha geniş girişin əldə edilməsi kimi ciddi nəticələrə səbəb ola bilərdi.
Həll Yolu və Tövsiyələr
OpenClaw komandası sözügedən təhlükəsizlik boşluğunu artıq düzəldib və müvafiq yeniləməni yayımlayıb. İstifadəçilərə AI agentlərinin təhlükəsizliyini təmin etmək üçün OpenClaw proqramlarını ən son versiyaya qədər yeniləmələri şiddətlə tövsiyə olunur. Bu cür yüksək kritiklik dərəcəli boşluqlar adətən dərhal yamalama tələb edir, çünki onlar kiberhücumlar üçün cəlbedici hədəf ola bilərlər.


