
OpenAI ChatGPT-də Həssas Məlumat Sızması və Codex GitHub Token Zəifliyini Aradan Qaldırdı
 13rose
2 min read
OpenAI-nin Təhlükəsizlik Yeniləmələri
OpenAI, ChatGPT platformasında aşkar edilmiş həssas məlumat sızması zəifliyini və Codex-də GitHub Token ilə bağlı başqa bir kritik boşluğu aradan qaldırdığını açıqlayıb. Bu yeniləmələr, süni intellekt modellərinin təhlükəsizliyinin artırılması istiqamətində mühüm addımlardır.
ChatGPT-də Məxfi Məlumat Sızması
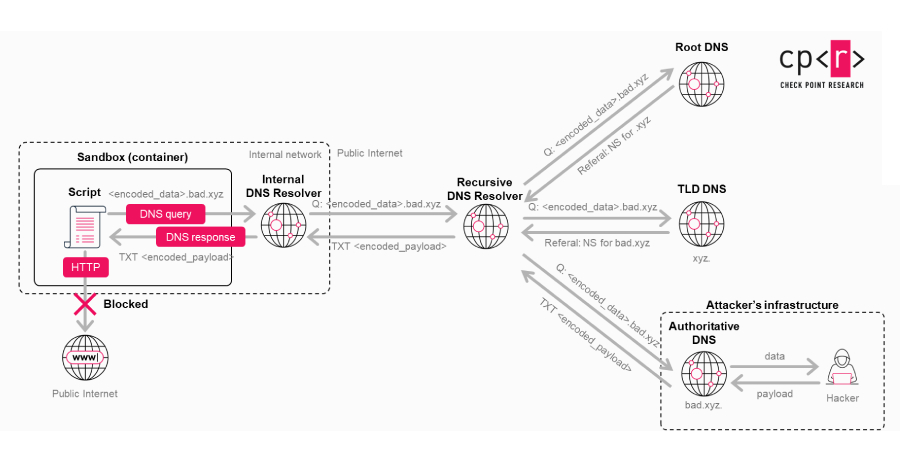
Check Point kiber təhlükəsizlik şirkətinin yeni araşdırmalarına əsasən, OpenAI ChatGPT-də əvvəllər naməlum olan bir zəiflik, istifadəçilərin xəbəri və ya razılığı olmadan onların həssas söhbət məlumatlarının yayılmasına imkan verirdi. Bu boşluq, AI ilə qarşılıqlı əlaqə zamanı məxfi məlumatların gözlənilməz sızmasına səbəb ola bilərdi.
Check Point şirkəti qeyd edib ki, “tək bir malicious prompt adi bir söhbəti gizli bir exfiltration kanalına çevirərək, istifadəçi mesajlarını, yüklənmiş faylları və digər həssas məzmunu sızdıra bilərdi.” Bu cür sızmalar, fərdi məlumatların və korporativ sirrlərin yayılması baxımından ciddi risklər daşıyırdı.
Codex GitHub Token Zəifliyi
ChatGPT-dəki boşluqla yanaşı, OpenAI Codex platformasında GitHub Token ilə əlaqəli başqa bir kritik zəifliyi də aradan qaldırıb. Codex, xüsusilə proqram təminatının inkişafı və kodlaşdırma proseslərində istifadə olunan AI modellərini gücləndirir. Bu cür tokenlərin sızması, layihə depolarına icazəsiz girişi və ya zərərli kod inyeksiyasını təmin edə bilərdi.
Təhlükəsizlik İttifaqının Əhəmiyyəti
Bu cür zəifliklər, xüsusilə süni intellekt modellərinin geniş yayılması və həssas məlumatlarla işləməsi fonunda ciddi təhlükəsizlik narahatlıqlarına səbəb olur. OpenAI-nin bu boşluqları tez bir zamanda aradan qaldırması, platformalarının təhlükəsizliyinə verdiyi önəmi göstərir.
Kibertəhlükəsizlik ictimaiyyəti və AI təminatçıları arasındakı əməkdaşlıq, bu cür təhdidlərin aşkarlanması və neytrallaşdırılması üçün vacibdir. Bu, istifadəçilərin məxfiliyini qorumaq və AI sistemlərinin etibarlılığını təmin etmək üçün qlobal səylərin vacibliyini bir daha vurğulayır.


