
Oğurlanmış Şəhadətnamələrlə Yeni Phishing Kampaniyası: Hakerlər LogMeIn RMM-i Necə Silahlandırır?
 13rose
2 min read
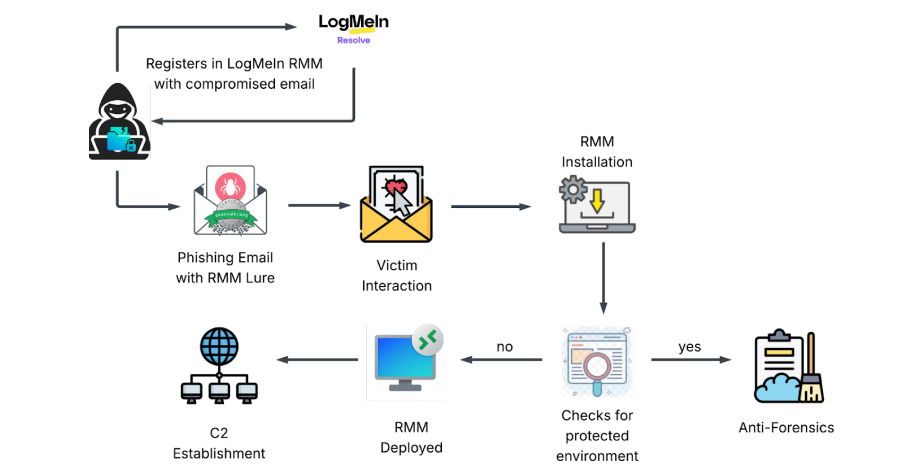
Yeni Dual-Vector Phishing Kampaniyası Aşkarlanıb
Kibertəhlükəsizlik tədqiqatçıları, oğurlanmış şəhadətnamələrdən istifadə edərək zərərçəkmiş hostlara qalıcı uzaqdan giriş əldə etmək üçün qanuni Remote Monitoring and Management (RMM) proqram təminatını tətbiq edən yeni bir ‘dual-vector’ kampaniyası haqqında detalları açıqlayıblar. Bu kampaniya, xüsusilə LogMeIn RMM kimi geniş istifadə olunan vasitələri hədəf alır ki, bu da onu daha təhlükəli edir. Hücumçular, qurbanların etimad məlumatlarını əldə etdikdən sonra, RMM alətini sistemlərə quraşdıraraq görünməz bir şəkildə fəaliyyət göstərməyə başlayırlar.
Legitim İT Alətlərinin Silahlandırılması
KnowBe4 Təhlükə qrupunun qeyd etdiyi kimi, bu hücum metodologiyasının əsas fərqi, hücumçuların xüsusi Malware yaratmaq əvəzinə, administratorların etibar etdiyi zəruri İT alətlərini ‘silahlandırmasıdır’. Bu yanaşma, ənənəvi təhlükəsizlik həllərinin aşkarlama mexanizmlərini yan keçməyə imkan verir, çünki istifadə olunan proqram təminatı (RMM) qanuni və etibarlı sayılır. Nəticədə, təhlükəsizlik sistemləri bu cür aktivliyi tez-tez normal əməliyyat kimi qəbul edir və xəbərdarlıq vermir. Bu metod, təşkilatlar üçün ciddi risklər yaradır, çünki sistemlərə sızıldıqdan sonra hücumçular uzun müddət ərzində gizli qala və kritik məlumatları oğurlaya, yaxud əlavə hücumlar üçün zəmin hazırlaya bilərlər.
Təhlükəsizlik Nəticələri və Müdafiə Tədbirləri
Bu cür mürəkkəb hücumların qarşısını almaq üçün təşkilatlar güclü parollar, çoxfaktorlu autentifikasiya (MFA) tətbiq etməli və işçilərin Phishing hücumlarına qarşı davamlı olaraq maarifləndirilməsinə diqqət yetirməlidirlər. Həmçinin, RMM alətlərinin istifadəsini ciddi şəkildə nəzarətdə saxlamaq, yalnız səlahiyyətli şəxslərin girişinə icazə vermək və şübhəli fəaliyyətləri dərhal aşkarlaya biləcək proaktiv monitorinq sistemləri qurmaq vacibdir. Bu tədbirlər, həm daxili, həm də xarici təhlükələrə qarşı təşkilatın dayanıqlığını əhəmiyyətli dərəcədə artıracaqdır.


