
Obsidian Pluginləri ilə PHANTOMPULSE RAT Təhlükəsi: Maliyyə və Kripto Sektorları Hədəfdə
 13rose
2 min read
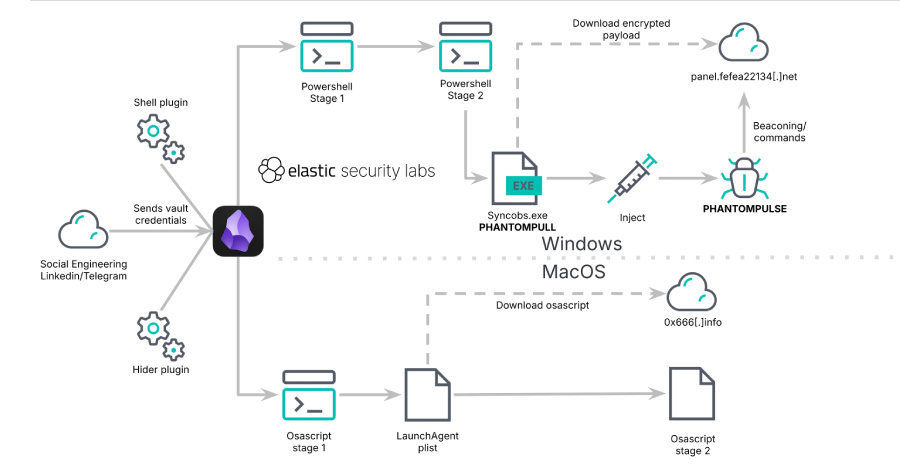
Obsidian Pluginləri Vasıtəsilə PHANTOMPULSE RAT Təhlükəsi
Kibertəhlükəsizlik mütəxəssisləri, maliyyə və kriptovalyuta sektorundakı fərdləri hədəf alan “novel” social engineering kampaniyası aşkar ediblər. Bu kampaniya cross-platform qeyd proqramı olan Obsidian-ı ilkin giriş vektoru kimi istifadə edərək, daha əvvəl sənədləşdirilməmiş “PHANTOMPULSE” adlı Windows Remote Access Trojan (RAT) yayır.
REF6598 Kampaniyasının Detalları və Hədəflər
Elastic Security Labs tərəfindən REF6598 olaraq adlandırılan bu fəaliyyət, Obsidian-ın pluginlərindən sui-istifadə edərək zərərli proqram təminatını qurbanların sistemlərinə yerləşdirir. PHANTOMPULSE RAT, hücumçulara hədəf alınan kompüterlər üzərində geniş nəzarət imkanları verərək, potensial olaraq məlumat oğurluğu və ya sistemlərin digər zərərli məqsədlər üçün istismar edilməsinə şərait yaradır.
Bu kampaniyanın əsas hədəfi maliyyə və kriptovalyuta sahəsində fəaliyyət göstərən şəxslərdir. Bu, təcavüzkarların birbaşa maliyyə mənfəəti əldə etmək məqsədi güddüyünü açıq şəkildə göstərir. Kəşf, təcavüzkarların yeni giriş nöqtələri axtarışında necə kreativ olduqlarını göstərir və istifadəçiləri istifadə etdikləri proqram təminatlarının, xüsusilə də üçüncü tərəf pluginləri daxil olmaqla, bütün komponentləri ilə bağlı diqqətli olmağa çağırır.


