
Node.js Təhlükəsizlik Alərmı: Node-IPC Paketlərində Stealer Backdoor Tapıldı
 13rose
2 min read
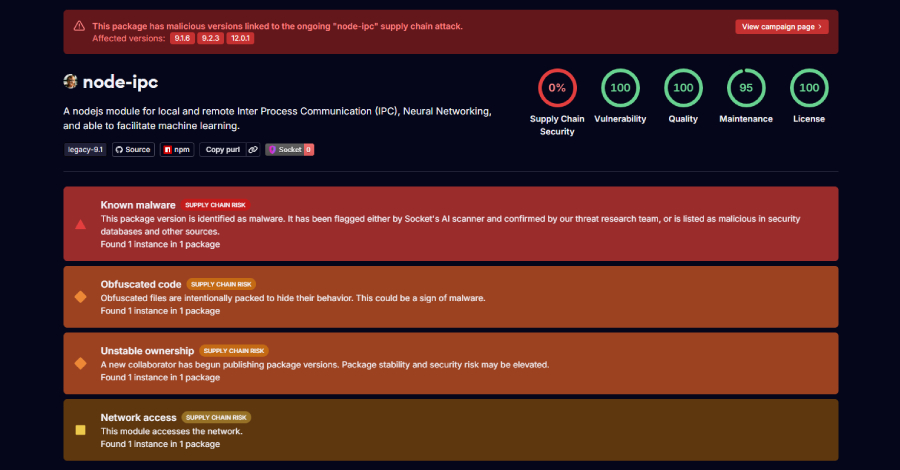
Node-IPC Paketlərində Aşkar Edilən Zərərli Fəaliyyət
Kibertəhlükəsizlik tədqiqatçıları, Node.js ekosistemində geniş istifadə olunan “node-ipc” npm paketinin yeni dərc olunmuş versiyalarında “zərərli fəaliyyət” aşkar edildiyini bildirərək həyəcan təbili çalırlar. Socket və StepSecurity tərəfindən aparılan təhlillərə görə, “node-ipc” paketinin üç müxtəlif versiyasının – [email protected], [email protected] və [email protected] – zərərli olduğu təsdiqlənib.
Stealer Backdoor Nədir və Tərtibatçılar Nəyə Diqqət Etməlidirlər?
Erkən təhlillər göstərir ki, bu versiyalarda mövcud olan Stealer Backdoor tərtibatçıların məxfi məlumatlarını, o cümlədən API açarları, tokenlər və digər həssas verilənləri hədəf alır. Backdoor mexanizmi, zərərli aktyorlara sistemə gizli giriş imkanı yaradaraq, məlumat oğurluğu və ya daha geniş sistem təhlükəsizliyi pozuntularına yol aça bilər. Bu növ Malware Node.js layihələrini istifadə edənlər üçün ciddi təhlükə yaradır.
Risklərin Minimuma Endirilməsi Üçün Tövsiyələr
Milyonlarla layihədə istifadə olunduğunu nəzərə alaraq, “node-ipc” paketinin bu zərərli versiyalarının yayılması genişmiqyaslı təhlükəsizlik zəifliklərinə səbəb ola bilər. Tərtibatçılara layihələrində istifadə olunan “node-ipc” versiyalarını dərhal yoxlamaq və müəyyən edilmiş zərərli versiyalardan istifadəni dayandırmaq tövsiyə olunur. Həmçinin, npm paketlərindən istifadə edərkən daimi təhlükəsizlik yoxlamaları aparmaq və etibarlı mənbələrdən gələn yeniləmələrə üstünlük vermək vacibdir.
Bu hadisə, açıq mənbəli komponentlərin təhlükəsizliyinə xüsusi diqqət yetirməyin və təhlükəsizlik yamamalarını vaxtında tətbiq etməyin əhəmiyyətini bir daha vurğulayır. Kibertəhlükəsizlik icması bu cür təhdidlərin monitorinqini və analizinə davam edir.


