
MongoDB Təhlükəsizlik Zəifliyi (MongoBleed) – CVE-2025-14847 Dünyada Aktiv Exploitation Altında
 13rose
5 min read
Giriş (Hadisənin Mahiyyəti)
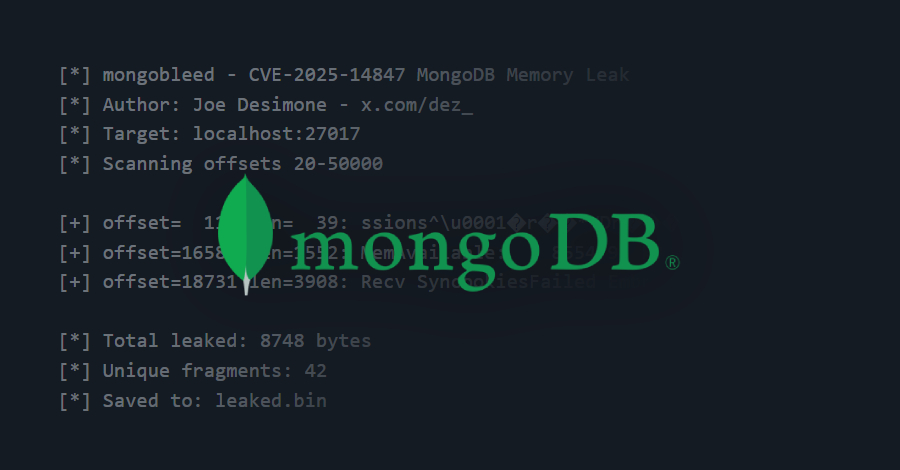
NoSQL verilənlər bazası sahəsində aparıcı platformalardan biri olan MongoDB, kiber təhlükəsizlik ictimaiyyətini ciddi narahat edən yeni bir böhranla üz-üzədir. Bu yaxınlarda aşkar edilmiş kritik təhlükəsizlik Vulnerability, CVE-2025-14847, hazırda beynəlxalq miqyasda aktiv Exploitation altına düşmüşdür. Təhlükəsizlik mütəxəssisləri tərəfindən “MongoBleed” olaraq kod adı verilən bu zəiflik, dünya üzrə 87,000-dən çox potensial həssas MongoDB nümunəsini təhdid edir.
MongoBleed, sadəcə nəzəri bir risk deyil; bu, böyük miqyaslı məlumat sızması (data leakage) ilə nəticələnə biləcək, yüksək ballı bir təhlükədir. Hadisənin miqyası və sürəti bu tip kiber hücumların yayılma dinamikasının nə qədər sürətli olduğunu bir daha nümayiş etdirir. Əsas risk, hər hansı bir autentifikasiyadan keçmədən (unauthenticated) uzaqdan server yaddaşından həssas məlumatların əldə edilməsinə imkan verməsidir. MongoDB-dən istifadə edən bütün təşkilatlar və fərdi inkişafçılar dərhal cavab tədbirləri görməlidirlər.
Texniki Detallar (Hücum Necə Baş Verir?)
CVE-2025-14847 kritik Vulnerability kimi qeyd olunmuşdur və CVSS (Common Vulnerability Scoring System) reytinqində 8.7 kimi yüksək bir qiymətə malikdir. Bu, zəifliyin istifadəsinin nisbətən asan olduğunu və nəticələrinin isə fəlakətli olduğunu göstərir. Təhlükənin əsas texniki mahiyyəti “remote memory leakage” (uzaqdan yaddaş sızması) mexanizmi ilə əlaqədardır.
Bu Vulnerability, MongoDB serverlərinin yaddaş idarəetməsindəki (memory management) və ya sorğuların emalı zamanı baş verən müəyyən bir səhvə əsaslanır. Həqiqi bir hücum zamanı, təcavüzkar xüsusi olaraq hazırlanmış bir sorğu (payload) göndərir. Bu sorğu serverin yaddaşındakı bütöv hissələrin hədəfə sızmasına (leakage) səbəb olur. Normal şəraitdə istifadəçiyə görünməli olmayan bu məlumatlar, serverin işlək yaddaşından (RAM) birbaşa uzaq sistemlərə ötürülür.
MongoBleed vasitəsilə sızan məlumatlar yalnız verilənlər bazasının özündəki məlumatlarla məhdudlaşmır. Ən böyük təhlükə, həssas sistem məlumatlarının, o cümlədən daxili konfiqurasiya sənədlərinin, API açarlarının (keys), sessiya tokenlərinin və hətta istifadəçi parollarının (əgər yaddaşda şifrələnməmiş vəziyyətdədirsə) sızması ehtimalıdır. Bu tip yaddaş sızması, tez-tez buffer overflow kimi əməliyyatlarla əlaqələndirilir, lakin bu halda nəticə RCE (Remote Code Execution) yox, məlumat sızmasıdır, bu da hücumun izini tapmağı çətinləşdirir.
Təhlükənin Miqyası (Kimlər Risk Altındadır?)
Məlum 87,000 həssas nümunənin olması, bu Exploitation-un miqyasının nə qədər geniş olduğunu göstərir. Bu rəqəm, əsasən, internetə birbaşa çıxışı olan və standart portlarda (adətən 27017) işləyən MongoDB nümunələrini əhatə edir. Qeyd etmək lazımdır ki, MongoDB tez-tez müasir veb tətbiqlərinin, IoT (Əşyaların İnterneti) platformalarının və Böyük Verilənlər (Big Data) layihələrinin əsasını təşkil edir.
Riskin yüksək olduğu təşkilat kateqoriyaları aşağıdakılardır:
1. **Bulud Əsaslı Xidmətlər:** İnstansiyalarını heç bir firewall və ya şəbəkə seqmentasiyası olmadan birbaşa internetə açan kiçik və orta sahibkarlıq subyektləri.
2. **Defolt Konfiqurasiya İstifadəçiləri:** MongoDB-nin təhlükəsizlik xüsusiyyətlərini (məsələn, `bind_ip` və ya autentifikasiya) aktivləşdirməyən istifadəçilər.
3. **Köhnə Versiyaların İstifadəçiləri:** Sonuncu Patch tətbiq olunmayan köhnə MongoDB versiyaları ilə işləyən sistemlər.
Bu hücumun təhlükəsi yalnız məlumat sızması deyil, həm də sızan məlumatlardan istifadə edərək sonradan daha dərin Exploitation cəhdlərinin aparılması ehtimalıdır. Əldə edilən daxili açarlar başqa daxili sistemlərə Backdoor girişlərinin yaradılması üçün istifadə oluna bilər.
Müdafiə və Həll Yolları (İstifadəçilər Nə Etməlidir?)
‘Xaker.az’ portaldının Baş Redaktoru olaraq, bütün MongoDB istifadəçilərinə dərhal və qətiyyətli tədbirlər görməyi tövsiyə edirik. Bu, Zero-Day olmasa da, aktiv Exploitation onu yüksək prioritetli təhlükəyə çevirir:
1. **Təcili Patch Tətbiqi (Patching):** MongoDB rəsmi olaraq bu Vulnerability üçün müvafiq Patch buraxmışdır. Bütün administratorlar dərhal öz serverlərini ən son stabil versiyaya yüksəltməlidirlər. Bu, ən təsirli və ilkin müdafiə addımıdır.
2. **Şəbəkənin Sərtləşdirilməsi (Network Hardening):** MongoDB nümunələri heç vaxt birbaşa ictimai internetə açıq olmamalıdır. Aşağıdakı tədbirlər görülməlidir:
* Firewall: Serverə yalnız etibarlı daxili şəbəkələrdən və ya xüsusi VPN tunellərindən girişə icazə verən ciddi firewall qaydaları tətbiq edin.
* `bind_ip` Konfiqurasiyası: MongoDB konfiqurasiyasında `bind_ip` parametrini yalnız yerli (localhost) və ya daxili şəbəkə interfeyslərinə bağlayın.
3. **Autentifikasiyanın Aktivləşdirilməsi:** CVE-2025-14847 unauthenticated hücumlara icazə verdiyindən, bütün MongoDB nümunələrində autentifikasiya (adətən SCRAM-SHA-1 və ya x509) aktivləşdirilməlidir. Hətta daxili şəbəkədə belə, RBAC (Role-Based Access Control) prinsipi tətbiq olunmalıdır.
4. **Daimi Audit və Monitorinq:** Server loglarını mütəmadi olaraq yoxlayın. Naməlum IP ünvanlarından gələn qeyri-adi sorğular, yaddaş istifadəsində qəfil artımlar və ya icazəsiz əlaqə cəhdləri üçün siqnalizasiya mexanizmləri qurulmalıdır. Əgər server hal-hazırda Exploitation altına düşübsə, server yaddaşının (memory dump) texniki analizi aparılmalıdır ki, hansı məlumatların sızdığı müəyyən edilsin.


