
Microsoft Xəbərdarlıq Edir: 29.000 İstifadəçi Vergi Mövsümü Phishing Kampaniyalarının Hədəfində, RMM Malware Yayılır
 13rose
3 min read
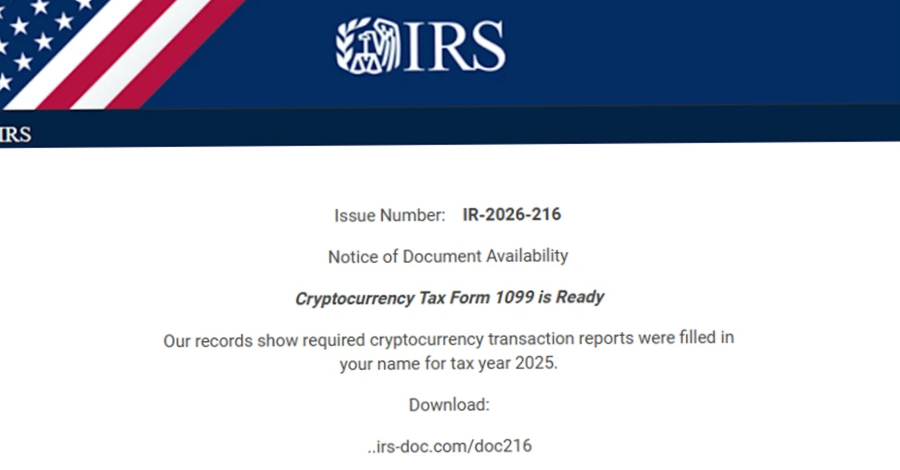
Microsoft-un Xəbərdarlığı: Genişmiqyaslı Phishing Kampaniyası
Kibertəhlükəsizlik nəhəngi Microsoft, ABŞ-da qarşıdan gələn vergi mövsümünü istismar edən yeni və genişmiqyaslı Phishing kampaniyaları barədə xəbərdarlıq edib. Şirkətin məlumatına görə, bu kampaniyalar artıq 29.000-dən çox istifadəçini hədəf alıb və onların həm giriş etimadnamələrini (credentials) ələ keçirmək, həm də Remote Monitoring and Management (RMM) tipli Malware yükləmək məqsədi güdür.
Kampaniyanın Təfərrüatları və Hədəfləri
Microsoft tərəfindən aşkar edilən bu elektron məktub kampaniyaları, vergi mövsümünün təcili və vaxta həssas təbiətindən istifadə edir. Hücumçular, qurbanları inandırmaq üçün müxtəlif yalançı bəhanələrdən istifadə edirlər:
- Vergi geri ödəmə bildirişləri (refund notices)
- Əmək haqqı formaları (payroll forms)
- Vergi bəyannaməsi xatırlatmaları (filing reminders)
- Vergi mütəxəssislərindən gələn tələblər
Bu saxta mesajlar, alıcıları məlumatları açmağa və ya zərərli linklərə klikləməyə təhrik edir. Məqsəd, onların daxilolma məlumatlarını (login credentials) oğurlamaq və ya sistemlərinə RMM Malware yerləşdirməkdir. RMM proqramları adətən legitim məqsədlər üçün (sistemlərin uzaqdan idarə edilməsi) istifadə olunsa da, zərərli şəxslərin əlində sistemlərə tam nəzarət etməyə imkan verən təhlükəli bir alətə çevrilə bilər.
Zərər və Müdafiə Tədbirləri
Bu cür RMM Malware-in uğurla yerləşdirilməsi, hücumçulara hədəf sistem üzərində geniş imkanlar yaradır. Onlar məlumatları oğurlaya, əlavə Malware yükləyə, şəbəkədə yan hərəkətlər edə və ya sistemləri Ransomware hücumları üçün hazırlaya bilərlər. Microsoft, istifadəçilərə və təşkilatlara bu cür təhlükələrdən qorunmaq üçün aşağıdakı tədbirləri görməyi tövsiyə edir:
- Şübhəli elektron məktublarda olan linklərə klikləməkdən və ya qoşma sənədləri açmaqdan çəkinmək.
- Vergi orqanlarından və ya maliyyə qurumlarından gəldiyi iddia edilən bütün məktubların həqiqiliyini rəsmi kanallar vasitəsilə yoxlamaq (birbaşa vebsaytlara daxil olaraq, məktublardakı linklərə klikləmədən).
- Çoxfaktorlu autentifikasiya (MFA) tətbiq etmək.
- Antivirus və Endpoint Detection and Response (EDR) həllərini daim yeniləmək.
- İstifadəçilərə Phishing hücumlarının necə tanınması barədə mütəmadi təlimlər keçirmək.
Kibertəhlükəsizlik mütəxəssisləri, vergi mövsümü kimi həssas dövrlərdə hər zaman daha sayıq olmağın vacibliyini vurğulayır, çünki cinayətkarlar insanların təcili ehtiyaclarından və ya narahatlıqlarından istifadə etməyə çalışırlar.


