
Microsoft Windows-da Təhlükəli Sıfır-Gün Boşluğu: ‘Patch Tuesday’dən Saatlar Sonra PoC Eksploytu Yayımlandı
 13rose
2 min read
Microsoft Windows-da Təhlükəli Sıfır-Gün Boşluğu: ‘Patch Tuesday’dən Saatlar Sonra PoC Eksploytu Yayımlandı
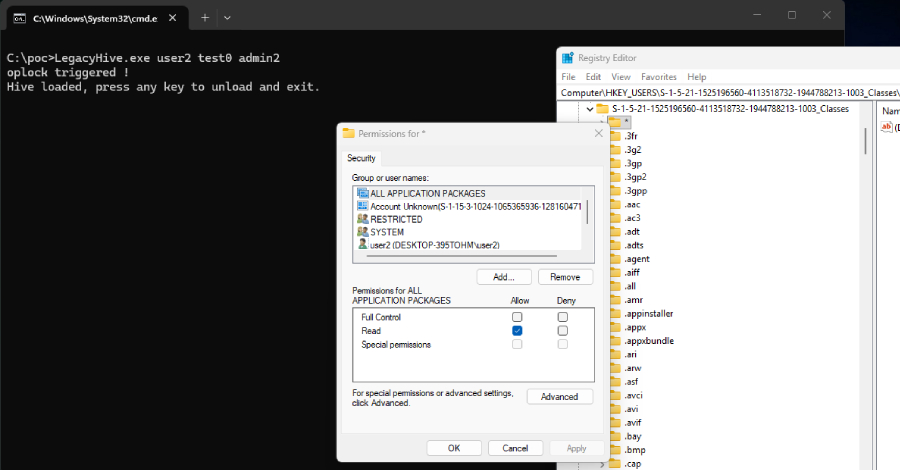
Kibertəhlükəsizlik dünyası təhlükəli bir hadisə ilə sarsıldı: tanınmış təhlükəsizlik tədqiqatçısı Chaotic Eclipse (həmçinin Nightmare-Eclipse kimi tanınır), Microsoft-un müntəzəm “Patch Tuesday” yeniləmələrindən cəmi bir neçə saat sonra “LegacyHive” adlı yeni bir Proof-of-Concept (PoC) exploit-ini ictimaiyyətə təqdim etdi.
Aşkarlanan bu boşluq “Windows User Profile Service arbitrary hive load elevation of privileges vulnerability” olaraq təsvir edilir. Bu terminoloji Windows Əməliyyat Sisteminin əsas komponentlərindən biri olan User Profile Service (ProfSvc) vasitəsilə istifadəçilərin imtiyazlarını icazəsiz şəkildə artırmağa imkan verən bir zəifliyi ifadə edir. ProfSvc, istifadəçi hesablarını və onların mühitlərini idarə edən mərkəzi sistem komponentidir.
Bu yeni PoC exploit-in yayımlanması xüsusilə narahatvericidir, çünki o, Microsoft-un aylıq təhlükəsizlik yeniləmələri yayımlandıqdan dərhal sonra ortaya çıxıb. Bu, boşluğun son yamalar tərəfindən aradan qaldırılmamış bir “sıfır-gün” (zero-day) zəifliyi olduğunu göstərir. Belə bir exploit-in ictimaiyyətə açıqlanması, hakerlərə və zərərli aktyorlara potensial hədəflənmiş hücumlar üçün təhlükəli bir fürsət verir.
User Profile Service kimi kritik bir komponentdəki imtiyazların artırılması boşluğu, hücumçulara standart istifadəçi hüquqlarından sistem administratoru səviyyəsinə qədər daxil olmaq imkanı verir. Bu isə sistemlər üzərində tam nəzarət əldə etməyə, zərərli proqramlar (malware) yerləşdirməyə və ya məlumatları oğurlamağa gətirib çıxara bilər.
Kibertəhlükəsizlik mütəxəssisləri, mövcud vəziyyətdə istifadəçilərə və təşkilatlara diqqətli olmağı, sistemlərini mütəmadi olaraq yoxlamağı və Microsoft-dan gələcək təhlükəsizlik yeniləmələrini diqqətlə izləməyi tövsiyə edir. Bu PoC exploit-in geniş yayılma potensialı gözlənilir və Microsoft-un yaxın zamanda bir düzəliş (patch) yayımlaması vacibdir.


