
Microsoft Enerji Sektorunu Hədəf Alan Çoxmərhələli AitM Phishing və BEC Hücumları Barədə Xəbərdarlıq Edir
 13rose
2 min read
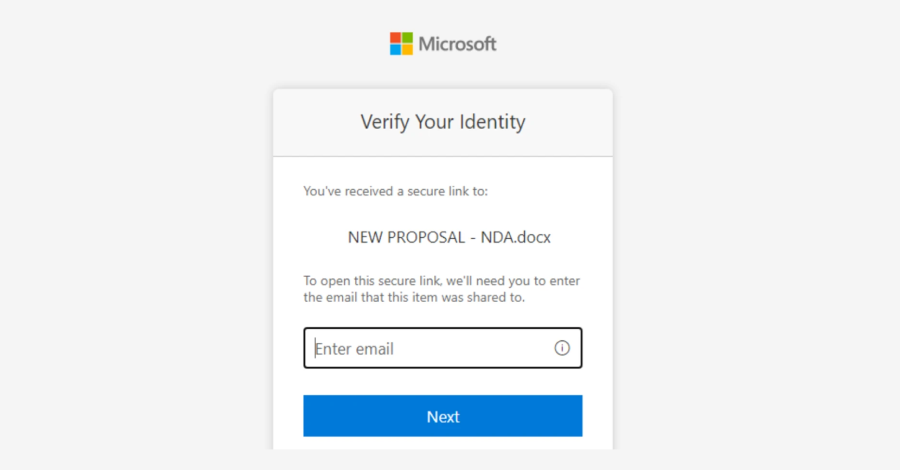
Enerji Şirkətləri Mürəkkəb Kibertəhdidlə Üz-Üzədir
Microsoft enerji sektorundakı bir sıra təşkilatları hədəf alan multi-mərhələli “adversary-in-the-middle” (AitM) Phishing və Business Email Compromise (BEC) kampaniyası barədə ciddi xəbərdarlıq edib. Bu kampaniya, mürəkkəb taktikalarla təşkilatların kibertəhlükəsizlik müdafiələrini aşmağı hədəfləyir.
AitM Phishing və BEC: Təhdidin Təfərrüatları
Microsoft Defender Security Research Team tərəfindən açıqlanan məlumata görə, hücumçular öz məqsədlərinə çatmaq üçün xüsusilə hiyləgər üsullardan istifadə edirlər. AitM Phishing hücumları, hədəfi qanuni bir xidmət ilə əlaqə qurarkən, kiber cinayətkarın ortada dayanaraq məlumatları, xüsusən də giriş etimadnamələrini ələ keçirməsinə imkan verir. Bu, multi-faktor autentifikasiya (MFA) kimi güclü təhlükəsizlik tədbirlərini belə atlaya bilər ki, bu da onu xüsusilə təhlükəli edir.
BEC kampaniyaları isə adətən şirkət rəhbərliyini və ya əməkdaşlarını təqlid edərək, maliyyə köçürmələri, həssas məlumatların açıqlanması və ya digər fırıldaqçı əməliyyatlar həyata keçirməyə aldatmağa yönəlir.
Hücum Strategiyası: SharePoint və Daxili Qutusu Qaydaları
Kampaniya çərçivəsində hücumçular “SharePoint file-sharing services” xidmətlərindən sui-istifadə edərək Phishing yüklərini (payloads) qurbanlara çatdırıblar. Bu üsul, hədəfin SharePoint kimi etibarlı bir platformadan gələn fayllara etibar etməsindən istifadə edir ki, bu da zərərli məzmunun daha asanlıqla qəbul edilməsinə səbəb olur.
Hücumun digər vacib bir elementi isə daxili qutusu qaydalarının yaradılması olub. Hakerlər sistemə daxil olduqdan sonra, ələ keçirilmiş hesablarda avtomatik qaydalar təyin edərək qalıcılığı (persistence) təmin edirlər. Bu qaydalar, zərərli e-poçtları avtomatik gizlədə, cavabları yönləndirə və ya vacib bildirişləri bloklaya bilər, beləliklə də istifadəçinin xəbərdarlığından yayınır və uzun müddət ərzində hesab üzərində nəzarəti saxlamağa imkan verir.
Müdafiə Tədbirləri və Həssaslıq
Microsoft-un bu xəbərdarlığı, enerji sektorundakı təşkilatların kibertəhlükəsizlik mövqelərini gücləndirmələrinin vacibliyini bir daha vurğulayır. Bu cür mürəkkəb hücumlar müəssisələrdən daha təkmil təhlükəsizlik həlləri, işçilərin fasiləsiz təlimi və şübhəli fəaliyyətin aşkarlanması üçün aktiv monitorinq tələb edir.


